


备份保险柜是 Google 管理的区域级资源,可为备份提供隔离、不可变且不可删除的存储空间。它将数据整理到保险柜、数据源和备份的层次结构中,通过强制保留期限和项目级身份隔离来保护数据免遭意外或恶意删除。
本文档介绍了备份保险柜的工作原理,包括分层资源模型、支持的工作负载、备份模型、位置兼容性、可用性和命名要求。
资源层次结构
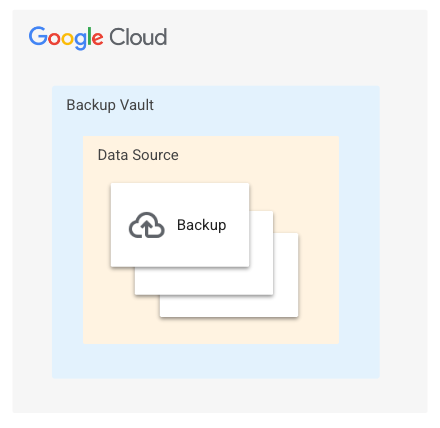
Backup and DR 中的数据在备份保险柜中按三层层次结构进行整理:
备份保险柜:强制执行全局最短保留政策的顶级容器。
数据源:表示特定受保护实体(例如 Compute Engine 实例)的子资源。系统会在首次备份时自动创建此文件。
备份:数据源的子资源,表示具有特定时间点恢复点的离散备份。
下图展示了备份保险柜资源模型:
限制
本页面介绍了通过 Google Cloud 控制台管理的资源(例如 Compute Engine 或 Cloud SQL)的备份保险柜。如果您针对 Oracle 或 Google Cloud VMware Engine 等工作负载使用设备管理控制台,请参阅从设备管理控制台管理的备份保险柜概览。
备份保险柜中的 AlloyDB 集群和 Filestore 实例不支持多区域。
从备份保险柜备份恢复工作负载时,Backup and DR 不会对兼容的目标位置施加任何限制。
您可能会产生网络传输费用,具体取决于备份保险柜和来源工作负载的位置。如需了解详情,请参阅 Backup and DR 价格。
支持的资源
| 工作负载类型 | 管理 |
|---|---|
| Compute Engine 实例 | Google Cloud 控制台 |
| Compute Engine 磁盘 | Google Cloud 控制台 |
| Filestore 实例 | Google Cloud 控制台 |
| Cloud SQL 实例 | Google Cloud 控制台 |
| AlloyDB 集群 | Google Cloud 控制台 |
| Google Cloud VMware Engine、Oracle 数据库和 SQL Server 数据库 | 设备管理控制台 |
资源备份模型
| 集中式模型 | 分散式模型 | |
|---|---|---|
| Google Cloud 控制台 | 通过在中央管理员项目中创建备份保险柜和备份方案,整合备份管理。管理员可以使用这些集中管理的方案来保护多个服务项目中的资源,也可以使用 IAM 权限将备份方案访问权限委托给应用所有者。 |
通过在每个项目中创建单独的备份保险柜和备份方案,隔离备份管理。此方法非常适合去中心化组织,其中各个应用团队负责备份自己的资源。 |
| 设备管理控制台 | 通过部署设备管理控制台并在中央管理员项目中创建备份保险柜,整合备份管理。管理员在中央管理控制台中配置备份政策,以保护多个服务项目中的资源,例如 Google Cloud VMware Engine 虚拟机。 |
通过为每个项目或业务线部署单独的设备管理控制台和备份保险柜,隔离备份管理。此方法非常适合备份管理职责分散在多个团队中的去中心化组织。 |
备份保险柜支持的位置
您可以在与源工作负载相同的区域(单区域)、与源工作负载不同的区域(跨区域)或跨多个区域(多区域)创建备份保险柜。
受支持的国家/地区和跨区域
您可以在以下区域和跨区域中创建备份保险柜:
| 地理区域 | 区域名称 | 区域说明 | |
|---|---|---|---|
| 北美洲 | |||
northamerica-northeast1 * |
蒙特利尔 |
 二氧化碳排放量低 |
|
northamerica-northeast2 |
多伦多 |
二氧化碳排放量低
|
|
us-central1 |
爱荷华 |
二氧化碳排放量低
|
|
us-east1 |
南卡罗来纳 | ||
us-east4 |
北弗吉尼亚 | ||
us-east5 |
哥伦布 | ||
us-south1 |
达拉斯 |
二氧化碳排放量低
|
|
us-west1 |
俄勒冈 |
二氧化碳排放量低
|
|
us-west2 |
洛杉矶 | ||
us-west3 |
盐湖城 | ||
us-west4 |
拉斯维加斯 | ||
northamerica-south1 * |
克雷塔罗州 | ||
| 南美洲 | |||
southamerica-east1 |
圣保罗 |
二氧化碳排放量低
|
|
southamerica-west1 |
圣地亚哥 |
二氧化碳排放量低
|
|
| 欧洲 | |||
europe-central2 |
华沙 |
二氧化碳排放量低
|
|
europe-north1 |
芬兰 |
二氧化碳排放量低
|
|
europe-north2 |
斯德哥尔摩 |
二氧化碳排放量低
|
|
europe-southwest1 |
马德里 |
二氧化碳排放量低
|
|
europe-west1 |
比利时 |
二氧化碳排放量低
|
|
europe-west2 |
伦敦 |
二氧化碳排放量低
|
|
europe-west3 |
法兰克福 | ||
europe-west4 |
荷兰 |
二氧化碳排放量低
|
|
europe-west6 |
苏黎世 |
二氧化碳排放量低
|
|
europe-west8 |
米兰 |
二氧化碳排放量低
|
|
europe-west9 |
巴黎 |
二氧化碳排放量低
|
|
europe-west10 |
柏林 | ||
europe-west12 |
都灵 |
二氧化碳排放量低
|
|
| 中东 | |||
me-central1 |
多哈 | ||
me-central2 |
达曼 | ||
me-west1 |
以色列 | ||
| 非洲 | |||
africa-south1 |
约翰内斯堡 | ||
| 亚太地区 | |||
asia-east1 |
台湾 | ||
asia-east2 |
香港 | ||
asia-northeast1 |
东京 | ||
asia-northeast2 * |
大阪 | ||
asia-northeast3 |
首尔 | ||
asia-southeast1 |
新加坡 | ||
asia-southeast2 |
雅加达 | ||
australia-southeast1 |
悉尼 | ||
australia-southeast2 |
墨尔本 | ||
| 印度 | |||
asia-south1 |
孟买 | ||
asia-south2 |
德里 |
* 克雷塔罗 (northamerica-south1)、蒙特利尔 (northamerica-northeast1) 和大阪 (asia-northeast2) 不支持可用区隔离。这意味着,这些区域中的多个可用区可能不位于物理上独立的数据中心园区。因此,单个局部物理灾难事件可能会影响同一区域内的多个可用区,与支持可用区隔离的区域相比,数据丢失的风险更高。
支持的多区域
您可以在以下多区域中创建备份保险柜:
| 多区域名称 | 说明 |
|---|---|
ASIA |
亚洲的数据中心 |
EU |
欧盟的数据中心 |
US |
美国的数据中心 |
工作负载位置兼容性
下表介绍了使用区域级和跨区域备份保险柜时,每个受支持的工作负载的兼容备份保险柜位置。请注意, Google Cloud 控制台中的备份方案必须在源工作负载所在的区域中创建。
| 工作负载 | 备份保险柜必须与来源工作负载位于同一区域 | 区域支持 | 多区域支持 | 跨区域支持 |
|---|---|---|---|---|
| Compute Engine 实例 | 否 | |||
| Compute Engine 磁盘 | 否 | |||
| Cloud SQL 实例 | 是 | |||
| AlloyDB 集群 | 是 | |||
| Filestore 实例 | 否 | |||
| Google Cloud VMware Engine、Oracle 数据库和 SQL Server 数据库 | 否 |
多区域兼容性
如需使用多区域,必须满足以下要求:
如果工作负载支持多区域备份保险柜,则源工作负载位置必须与多区域备份保险柜位置兼容。
您只能备份具有相同前缀的区域中的资源。例如,前缀为
asia的区域中的资源只能备份到asia多区域。
下表介绍了使用多区域备份保险柜时,每个受支持的工作负载的兼容备份保险柜位置:
| 工作负载类型 | 是否支持使用多区域备份保险柜? | 支持的多区域备份保险柜 |
|---|---|---|
| Compute Engine 实例 | asia、eu、us |
|
| Compute Engine 磁盘 | asia、eu、us |
|
| Filestore 实例 | 不适用 | |
| Cloud SQL 实例 | asia、eu、us |
|
| AlloyDB 集群 | 不适用 | |
| Google Cloud VMware Engine、Oracle 数据库和 SQL Server 数据库 | 不适用 |
可用性
在区域级和跨区域位置创建的备份保险柜可提供针对单可用区服务中断的弹性。备份数据以冗余方式存储在至少两个不同的可用区中。
在多区域位置创建的备份保险柜可提供针对单区域服务中断的弹性。备份数据会以冗余方式存储在至少两个不同的区域。
比较多区域和跨区域备份保险柜
| 条件 | 多区域备份 | 跨区域备份 |
|---|---|---|
| 创建备份 | 由 Google 在同一大陆内的两个区域之间自动执行。 | 可自主明确指定用于创建备份的区域。 |
| 使用场景 | 高可用性和操作简单性 | 严格的合规性、数据驻留法律或目标灾难恢复网站,无论是在来源区域边界内还是边界外。 |
| 管理 | 开销低。单一保险柜,自动平衡 | 中等开销。需要设置特定的目标配对。 |
| 客户管理的加密密钥 (CMEK) | 多区域备份保险柜必须使用与备份保险柜位于同一区域的 CMEK。 | 跨区域备份保险柜必须使用与备份保险柜位于同一区域的 CMEK。 |
| 费用影响 | 多区域上传和下载费用(如适用)。多区域保险柜的备份存储费用。管理费。 | 区域间数据传输费用。备份存储费用。管理费。 |
| 支持的工作负载 |
|
|
备份保险柜名称
备份保险柜名称必须符合以下要求:
备份保险柜名称只能包含小写字母、数字字符和连字符 (
-)。不允许使用空格。备份保险柜名称的开头和结尾必须是数字或字母。
备份保险柜名称必须包含 3-63 个字符。含句点的名称最多可以包含 222 个字符,但是每个以句点分隔的部分不得超过 63 个字符。
备份保险柜名称不得以点分十进制的 IP 地址表示。例如
192.0.2.255。
防止删除备份
为防止数据被意外或恶意删除,您(管理员)需要为备份保险柜配置强制保留期限。配置完成后,备份将完全不可变,在您指定的时长结束之前,您、任何其他用户或 Google 都无法手动删除这些备份。
您可以使用以下三项主要保险柜设置来控制强制保留:
- 最短强制保留期限:创建保险柜时,您必须设置基准保留期限(1 天到 99 年之间)。这会创建一个强制性的保险柜范围底价:
在此时间之前,无法删除任何备份。 任何在此保险柜中存储数据的备份方案都必须具有等于或长于此最短期限的备份保留期限。
沿用备份规则中的保留期限:您可以将保险柜配置为采用特定备份方案中定义的确切保留期限,而不是仅依赖保险柜的基准最短保留期限。您必须在创建保险柜期间启用此设置。
如果保险柜的最短保留期限为 3 天,但备份方案的保留期限为 7 天,则备份将在整个 7 天内处于锁定状态。 结果:完全禁止手动删除。只有在备份方案的特定时长到期后,系统才会自动删除备份。
锁定强制保留期限:为了满足严格的合规要求,您可以永久锁定最短强制保留期限配置。
设置锁定时,您需要选择生效日期。 在生效日期之前,您仍然可以调高或调低最短保留期限,以更正错误。 生效日期过后,任何人都无法缩短保留期限(即使是 Project Owner 也不行)。您只能增加该数量。
备份保险柜访问权限限制
借助备份保险柜的访问权限限制设置,您可以控制可将数据备份到备份保险柜或从备份保险柜恢复数据的来源。此设置决定了您可以在备份保险柜中存储的资源类型。
您可以为备份保险柜选择以下访问权限限制设置之一。请注意,此设置是永久性的,无法更改。
限制为仅当前组织具有访问权限:仅当前组织内支持备份和恢复操作。此选择会使备份保险柜与通过Google Cloud 控制台管理的资源(例如 Compute Engine 实例)兼容,但与通过设备管理控制台管理的资源不兼容。
限制为仅当前项目具有访问权限:仅支持在当前项目中执行备份和恢复操作。此选择会使备份保险柜与通过Google Cloud 控制台管理的资源(例如 Compute Engine 实例)兼容,但与通过设备管理控制台管理的资源不兼容。
限制为仅当前组织具有访问权限,备份设备没有访问限制:对于通过 Google Cloud 控制台管理的资源,仅支持在当前组织内执行备份和恢复操作。通过设备管理控制台管理的资源(例如 Google Cloud VMware Engine 虚拟机)也受支持,但这些资源的备份和恢复操作不限于您当前的组织。此选择使备份保险柜与通过Google Cloud 控制台管理的资源以及通过设备管理控制台管理的资源兼容。
允许不受限制的访问:允许向/从任何项目或组织执行备份和恢复操作。此选择使备份保险柜与通过 Google Cloud 控制台管理的资源以及通过设备管理控制台管理的资源兼容。
加密
默认情况下, Google Cloud 会使用 Google-owned and Google-managed encryption keys 自动加密静态数据。如果您对保护数据的密钥有特定的合规性或监管要求,则可以将客户管理的加密密钥 (CMEK) 用于备份。请参阅客户管理的加密密钥 (CMEK)。