


backup vault 是 Google 代管的區域性資源,提供獨立、不可變更且不可刪除的備份儲存空間。這項服務會將資料整理成保管箱、資料來源和備份的階層結構,並透過強制保留期限和專案層級身分隔離,防止資料遭到意外或惡意刪除。
本文說明備份 vault 的運作方式,包括階層式資源模型、支援的工作負載、備份模型、位置相容性、可用性和命名規定。
資源階層結構
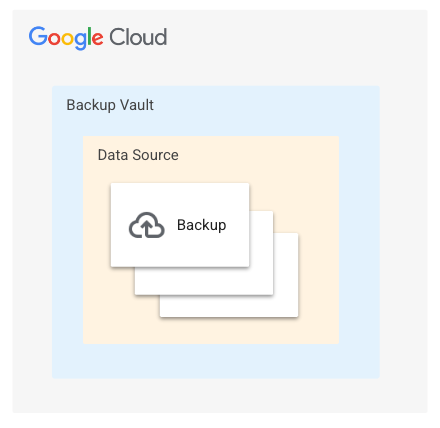
備份和災難復原服務中的資料,會按照三層式階層結構,整理至 backup vault:
Backup vault:強制執行全域最短保留期限政策的頂層容器。
資料來源:代表特定受保護實體 (例如 Compute Engine 執行個體) 的子資源。系統會在首次備份時自動建立。
備份:資料來源的子資源,代表具有特定時間點復原點的離散備份。
下圖顯示 backup vault 資源模型:
限制
本頁面說明透過Google Cloud 控制台管理的資源 (例如 Compute Engine 或 Cloud SQL) 適用的 backup vault。如果您使用設備管理控制台處理 Oracle 或 Google Cloud VMware Engine 等工作負載,請參閱「透過設備管理控制台管理的備份保存庫總覽」。
backup vault 中的 AlloyDB 叢集和 Filestore 執行個體不支援多區域。
從備份保管庫備份還原工作負載時,備份和災難復原服務不會對相容的目的地位置設下任何限制。
視 backup vault 和來源工作負載的位置而定,可能需要支付網路傳輸費。詳情請參閱「備份和災難復原定價」。
支援的資源
| 工作負載類型 | 管理 |
|---|---|
| Compute Engine 執行個體 | Google Cloud 控制台 |
| Compute Engine 磁碟 | Google Cloud 控制台 |
| Filestore 執行個體 | Google Cloud 控制台 |
| Cloud SQL 執行個體 | Google Cloud 控制台 |
| AlloyDB 叢集 | Google Cloud 控制台 |
| Google Cloud VMware Engine、Oracle 資料庫和 SQL Server 資料庫 | 設備管理控制台 |
資源的備份模型
| 集中式模型 | 分散式模型 | |
|---|---|---|
| Google Cloud console | 在中央管理員專案中建立 backup vault 和備份方案,整合備份管理作業。管理員可以使用這些集中管理的方案,保護多個服務專案中的資源,或使用 IAM 權限將備份方案存取權委派給應用程式擁有者。 |
在各項專案中建立獨立的 backup vault 和備份方案,藉此隔離備份管理作業。如果貴機構採用分散式架構,由個別應用程式團隊負責備份自己的資源,則適合採用這種做法。 |
| 設備管理控制台 | 部署設備管理控制台,並在中央管理員專案中建立 backup vault,藉此整合備份管理作業。管理員可在中央管理控制台中設定備份政策,保護多項服務專案中的資源,例如 Google Cloud VMware Engine VM。 |
為每個專案或業務範圍部署獨立的設備管理控制台和 backup vault,藉此隔離備份管理作業。如果機構採用去中心化架構,備份管理工作由多個團隊分擔,就很適合採用這種做法。 |
backup vault 支援的位置
您可以在與來源工作負載相同的區域 (區域性)、與來源工作負載不同的區域 (跨區域),或跨多個區域 (多區域) 建立 backup vault。
支援的地區和跨區域
您可以在下列區域和跨區域建立 backup vault:
| 地理區域 | 地區名稱 | 地區說明 | |
|---|---|---|---|
| 北美洲 | |||
northamerica-northeast1 * |
蒙特婁 |
 低二氧化碳排放 |
|
northamerica-northeast2 |
多倫多 |
低二氧化碳排放
|
|
us-central1 |
愛荷華州 |
低二氧化碳排放
|
|
us-east1 |
南卡羅來納州 | ||
us-east4 |
北維吉尼亞州 | ||
us-east5 |
哥倫布 | ||
us-south1 |
達拉斯 |
低二氧化碳排放
|
|
us-west1 |
奧勒岡州 |
低二氧化碳排放
|
|
us-west2 |
洛杉磯 | ||
us-west3 |
鹽湖城 | ||
us-west4 |
拉斯維加斯 | ||
northamerica-south1 * |
Querétaro | ||
| 南美洲 | |||
southamerica-east1 |
聖保羅 |
低二氧化碳排放
|
|
southamerica-west1 |
聖地亞哥 |
低二氧化碳排放
|
|
| 歐洲 | |||
europe-central2 |
華沙 |
低二氧化碳排放
|
|
europe-north1 |
芬蘭 |
低二氧化碳排放
|
|
europe-north2 |
斯德哥爾摩 |
低二氧化碳排放
|
|
europe-southwest1 |
馬德里 |
低二氧化碳排放
|
|
europe-west1 |
比利時 |
低二氧化碳排放
|
|
europe-west2 |
倫敦 |
低二氧化碳排放
|
|
europe-west3 |
法蘭克福 | ||
europe-west4 |
荷蘭 |
低二氧化碳排放
|
|
europe-west6 |
蘇黎世 |
低二氧化碳排放
|
|
europe-west8 |
米蘭 |
低二氧化碳排放
|
|
europe-west9 |
巴黎 |
低二氧化碳排放
|
|
europe-west10 |
柏林 | ||
europe-west12 |
杜林 |
低二氧化碳排放
|
|
| 中東地區 | |||
me-central1 |
杜哈 | ||
me-central2 |
達曼 | ||
me-west1 |
以色列 | ||
| 非洲 | |||
africa-south1 |
約翰尼斯堡 | ||
| 亞太地區 | |||
asia-east1 |
台灣 | ||
asia-east2 |
香港 | ||
asia-northeast1 |
東京 | ||
asia-northeast2 * |
大阪 | ||
asia-northeast3 |
首爾 | ||
asia-southeast1 |
新加坡 | ||
asia-southeast2 |
雅加達 | ||
australia-southeast1 |
雪梨 | ||
australia-southeast2 |
墨爾本 | ||
| 印度 | |||
asia-south1 |
孟買 | ||
asia-south2 |
德里 |
* 克雷塔羅 (northamerica-south1)、蒙特婁 (northamerica-northeast1) 和大阪 (asia-northeast2) 不支援可用區分隔。這表示這些區域中的多個可用區,可能並非位於實體上獨立的資料中心園區。因此,單一局部實體災害事件可能會影響同一區域內的多個可用區,相較於支援可用區分隔的區域,資料遺失的風險較高。
支援的多區域
您可以在下列多區域建立 backup vault:
| 多地區名稱 | 說明 |
|---|---|
ASIA |
亞洲資料中心 |
EU |
歐盟資料中心 |
US |
美國資料中心 |
工作負載位置相容性
下表說明使用區域和跨區域 backup vault 時,各項支援工作負載相容的 backup vault 位置。請注意, Google Cloud 控制台中的備份方案必須在來源工作負載所在的區域建立。
| 工作負載 | backup vault 必須與來源工作負載位於相同區域 | 區域支援 | 多區域支援 | 跨區域支援 |
|---|---|---|---|---|
| Compute Engine 執行個體 | 否 | |||
| Compute Engine 磁碟 | 否 | |||
| Cloud SQL 執行個體 | 是 | |||
| AlloyDB 叢集 | 是 | |||
| Filestore 執行個體 | 否 | |||
| Google Cloud VMware Engine、Oracle 資料庫和 SQL Server 資料庫 | 否 |
多區域相容性
如要使用多區域,必須符合下列規定:
如果工作負載支援多區域 backup vault,來源工作負載位置必須與多區域 backup vault 位置相容。
您只能備份前置字元相同的區域中的資源。舉例來說,前置字串為
asia的區域資源,只能備份到asia多區域。
下表說明使用多區域 backup vault 時,各項支援工作負載相容的 backup vault 位置:
| 工作負載類型 | 是否支援使用多區域 backup vault? | 支援的 backup vault 多區域 |
|---|---|---|
| Compute Engine 執行個體 | asia、eu、us |
|
| Compute Engine 磁碟 | asia、eu、us |
|
| Filestore 執行個體 | 不適用 | |
| Cloud SQL 執行個體 | asia、eu、us |
|
| AlloyDB 叢集 | 不適用 | |
| Google Cloud VMware Engine、Oracle 資料庫和 SQL Server 資料庫 | 不適用 |
可用性
在區域和跨區域位置建立的 backup vault,可提供抵禦單一可用區服務中斷的韌性。備份資料會以備援方式儲存在至少兩個獨立可用區。
在多區域位置建立的 backup vault 可防範單一區域服務中斷。備份資料會以備援方式儲存在至少兩個不同的區域。
比較多區域和跨區域 backup vault
| 條件 | 多區域備份 | 跨區域備份 |
|---|---|---|
| 建立備份 | 由 Google 自動處理,橫跨同一洲的兩個區域。 | 可自行明確定義要建立備份的區域。 |
| 用途 | 高可用性與操作簡便性 | 嚴格遵守法規、資料落地法律,或來源區域邊界內外的指定災難復原網站。 |
| 管理 | 低負載。單一保管箱,自動平衡 | 中等負擔。必須設定特定目標配對。 |
| 客戶自行管理的加密金鑰 (CMEK) | 多區域 backup vault 必須使用與 backup vault 位於相同區域的 CMEK。 | 跨區域 backup vault 必須使用與 backup vault 相同區域的 CMEK。 |
| 費用影響 | 多區域上傳和下載費用 (如適用)。多區域 vault 的備份儲存空間費用。管理費。 | 跨區域資料移轉費用。備份儲存空間費用。管理費。 |
| 支援的工作負載 |
|
|
backup vault 名稱
備份 vault 名稱必須符合下列規定:
備份 vault 名稱只能使用小寫英文字母、數字和連字號 (
-),不得使用空格。備份 vault 名稱的開頭與結尾必須是數字或英文字母。
備份 vault 名稱長度須介於 3 至 63 個字元。如果名稱包含英文句號,則其長度上限為 222 個字元,但每段以英文句號隔開的部分不得超過 63 個字元。
備份 vault 名稱不得為採用點分十進位標記法的 IP 位址。例如
192.0.2.255。
禁止刪除備份
為防止資料遭到意外或惡意刪除,您 (管理員) 為 backup vault 設定強制保留期限。設定完成後,備份資料就完全無法變更,在指定時間長度內,您、其他使用者或 Google 都無法手動刪除。
您可以透過三項主要保管箱設定,控管強制保留功能:
- 最短強制保留期限:建立 vault 時,必須設定基準保留期限 (介於 1 天到 99 年之間)。這會建立強制執行的全保管箱底價:
在這段時間內,任何人都無法刪除備份。任何將資料儲存在這個 vault 的備份方案,備份保留期限都必須等於或長於這個最短期限。
沿用備份規則的保留期限:除了單純依據 vault 的基準最短期限,您也可以設定 vault 採用特定備份方案中定義的確切保留期限。您必須在建立 vault 時啟用這項設定。
如果 vault 的最短保留期限為 3 天,但備份方案的保留期限為 7 天,備份就會鎖定 7 天。結果:完全禁止手動刪除。只有在備份方案的特定效期結束後,系統才會自動刪除備份。
鎖定強制保留期限:如需嚴格遵守法規,可以永久鎖定最短強制保留期限設定。
設定鎖定時,您需要選取生效日期。在生效日期前,您仍可視需要延長或縮短最短保留期限,修正錯誤。 生效日期過後,任何人都無法縮短保留期限,即使是專案擁有者也一樣。您只能增加數量。
backup vault 存取限制
透過 backup vault 的存取限制設定,您可以控管哪些來源的資料可備份至 backup vault,或從 backup vault 還原。這項設定會決定可以儲存在 backup vault 的資源類型。
您可以為備份保管箱選取下列其中一項存取限制設定。請注意,這項設定無法變更。
「Restrict access to current organization」(僅限目前的組織存取):僅支援在目前的組織中執行備份和還原作業。選取這個選項後,備份 vault 會與透過Google Cloud 控制台管理的資源 (例如 Compute Engine 執行個體) 相容,但與透過設備管理控制台管理的資源不相容。
「Restrict access to current project」(僅限目前的專案存取):備份和還原作業僅支援目前的專案。選取這個選項後,備份保管庫會與透過Google Cloud 控制台管理的資源 (例如 Compute Engine 執行個體) 相容,但與透過設備管理控制台管理的資源不相容。
「Restrict access to current organization & unrestricted access for backup appliances」:透過 Google Cloud 控制台管理的資源,僅支援在目前組織內執行備份和還原作業。系統也支援透過設備管理控制台管理的資源 (例如 Google Cloud VMware Engine VM),但這些資源的備份和還原作業不限於目前組織。選取這個選項後,備份保管箱就能與透過Google Cloud 控制台管理的資源,以及透過設備管理控制台管理的資源相容。
允許不受限制的存取權:允許備份和還原作業存取「任何」專案或組織,或從中存取。選取這個選項後,備份保管箱就能與透過 Google Cloud 控制台管理的資源,以及透過設備管理控制台管理的資源相容。
加密
根據預設, Google Cloud 會使用Google-owned and Google-managed encryption keys自動加密靜態資料。如果對於保護資料的金鑰有特定的法規遵循或監管要求,可以對備份使用客戶自行管理的加密金鑰 (CMEK)。請參閱「客戶自行管理的加密金鑰 (CMEK)」。