

本文档介绍了 Certificate Manager(第 2 代)的核心组件,以及它们如何与 Google Cloud 资源和外部证书授权机构来源进行交互。
Certificate Manager(第 2 代)可让您逐步采用各项功能。您可以先监控现有证书清单,然后根据需求增长情况添加自动签发或信任管理。
核心组件
Certificate Manager(第 2 代)包含以下核心组件:
- 证书目录:项目中所有检测到的证书和手动上传的证书的统一列表。
- 概览信息中心:一种监控工具,可汇总您的证书环境,包括到期提醒和安全趋势。
- 签发配置:可重复使用的政策,用于定义 Certificate Manager(第 2 代)如何生成和管理自动证书续订。
- 信任配置:信任锚(例如根 CA 证书)的定义,工作负载使用这些信任锚进行双向 TLS (mTLS) 身份验证。
架构概览
下图展示了这些组件如何相互交互:
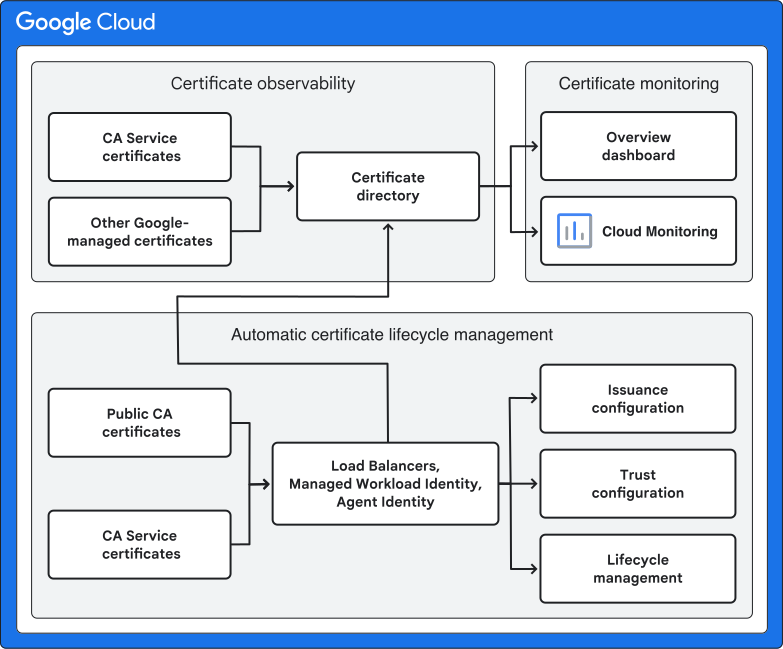
证书清单会添加来自 CA Service 和集成式 Google Cloud 资源的证书。您可以使用概览信息中心监控证书运行状况,并通过配置颁发和信任设置来自动执行生命周期管理。以下各部分详细介绍了每个组件。
证书可观测性
Certificate Manager(第 2 代)会自动监控您的环境,并从以下来源填充证书目录:
- 集成 Google Cloud 服务:由托管式工作负载身份和 Cloud Load Balancing 等服务使用的证书(包括上传的证书和传统证书)。
- Certificate Authority Service:由您的企业版私有 CA 池颁发的证书。
证书监控
概览信息中心使用证书目录中的数据来汇总环境的运行状况和安全状况。您可以使用信息中心执行以下任务:
- 识别即将到期的证书:通过查看所有服务中哪些证书即将到期,确定续订的优先级。
- 审核安全状况:监控加密算法和密钥长度的分布情况,确保符合安全标准。
- 跟踪颁发趋势:深入了解一段时间内的证书使用和颁发情况。
自动化证书生命周期管理
您可以通过配置颁发和信任设置来自动管理证书:
- 颁发配置:定义生命周期、密钥算法和轮替窗口等参数。当颁发配置与资源关联时,Certificate Manager(第 2 代)会自动生成和续订证书。
- 信任配置:将信任锚分发到您的应用,以便使用双向 TLS (mTLS) 保护工作负载到工作负载的通信。此方法可确保应用仅信任已获批准的证书。