


本部分介绍如何使用 OneLogin 配置 SSO,以便使用企业范围内的 OneLogin 凭据登录 Contact Center AI 平台 (CCAI Platform) 和代理适配器。OneLogin SSO 使用安全断言标记语言 (SAML) 身份验证协议。
准备工作
如需使用 OneLogin 配置单点登录,请确保您具备以下条件:
- OneLogin 账号
- 单点登录网址
- 实体 ID
- 电子邮件映射字段,通常为名称 ID
- SAML 证书(采用 Base64 格式)
- CCAI Platform 管理员凭据
为 SSO 配置 OneLogin
如需配置 OneLogin,请按以下步骤操作:
在 CCAI Platform 门户中,邀请用户并确保该用户也受邀使用同一电子邮件地址登录 OneLogin 应用。
确保您拥有 OneLogin 管理员账号: https://www.onelogin.com/
为 CCAI 平台创建 SAML 应用,但首先要确保您位于管理门户中,方法是点击管理。
点击应用 > 应用。
点击添加应用。
搜索 saml。
选择 SAML 自定义连接器(高级)或您要使用的其他 SAML 应用。
点击配置。
设置端点。
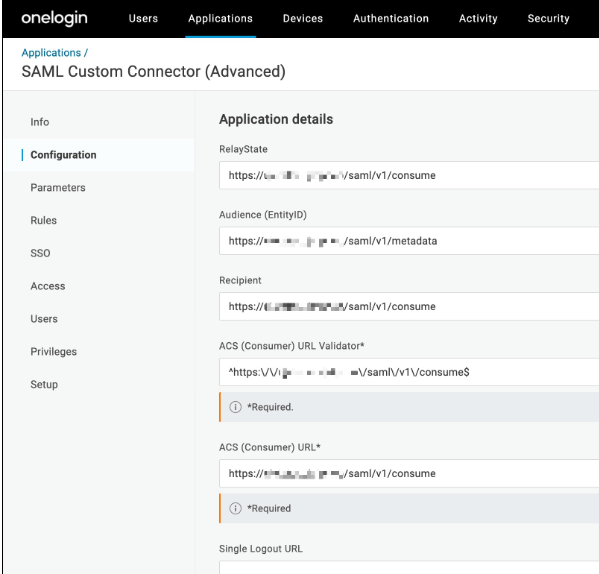
点击保存。
从菜单中打开 SSO 页面。
选择首选的 SAML 签名算法。
复制 OneLogin 中的“Issuer 网址”(颁发者网址)和“SAML 2.0 Endpoint (HTTP)”(SAML 2.0 端点 [HTTP]),并保存以供日后使用。
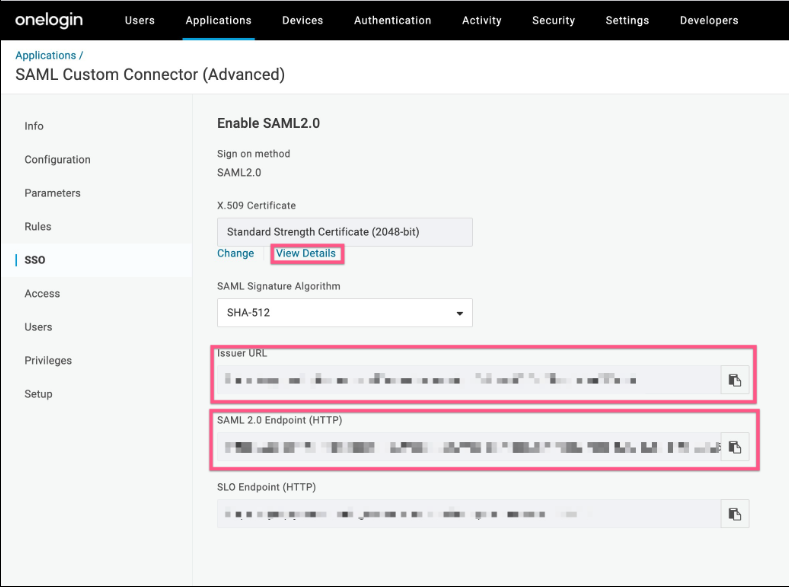
点击查看详细信息 (View details)。
复制 X.509 证书并保存以备后用。
依次前往用户 > 用户。
选择用户。
点击应用。
点击 + 图标以添加 SAML 自定义连接器(高级)应用。
为 CCAI 平台实例配置单点登录
如需为 CCAI Platform 实例配置 SSO,请按以下步骤操作:
- 在 Google Cloud 控制台中,前往项目选择器信息中心,然后选择包含您的实例的项目。
- 在导航菜单中,点击 CCAI 平台。
系统会显示 CCAI 平台实例页面。
- 在名称列中,点击要为其配置 SSO 的实例。
- 在 CCAI 平台实例详情页面上,点击 修改。
- 对于登录方法,请选择 SAML。
- 在单点登录网址字段中,输入您的 SSO 网址。
- 在实体 ID 字段中,输入您的实体 ID。
- 在电子邮件字段映射字段中,输入一个文本字符串,例如
Email name或Name ID。此字符串用作单点登录页面上电子邮件名称字段的标签。 - 在身份验证上下文字段中,选择所需的身份验证上下文。如果您的 IdP 配置不需要指定身份验证上下文,请将此字段留空。如需了解详情,请参阅身份验证上下文。
- 在 Certificate(证书)字段中,输入您的 SAML 证书。请务必添加证书中的
-----BEGIN CERTIFICATE-----和-----END CERTIFICATE-----。 - 点击保存。
验证单点登录身份验证
如需验证单点登录身份验证,请按以下步骤操作:
前往客户关系管理 (CRM) 应用中的代理适配器。
点击使用公司 SSO 登录。系统会显示登录页面。
使用 OneLogin 凭据登录。