


您可以運用 Google Cloud 安全性最佳做法和指南, 探索及實作工作負載和支援 服務的安全防護功能 Google Cloud。
安全性最佳做法是 Google 提供的補充指南,可協助金融服務等產業遵循現有的法規和安全性做法。 Google Cloud 最佳做法和指南著重於基礎工作負載安全控管措施。
這些安全性最佳做法旨在協助資訊安全長 (CISO)、資安從業人員,以及風險和法規遵循主管在 Google Cloud中採用及部署工作負載,同時著重於安全性、安全防護和法規遵循。我們的建議符合美國國家標準暨技術研究院 (NIST) 800-53 和網路風險機構 (CRI) 架構的要求。
這些最佳做法也支援命運共同體模式,我們致力與各產業合作,為各種工作負載打造更安全、更有彈性的雲端基礎架構。命運共同體模式涵蓋部署、營運和風險轉移。因此,這些建議著重於工作負載部署和作業,尤其是與法規遵循相關的部分。
我們瞭解,落實法規遵循和安全機制並非易事。如需其他協助,請與 Google Cloud安全性團隊聯絡。
安全性最佳做法的架構
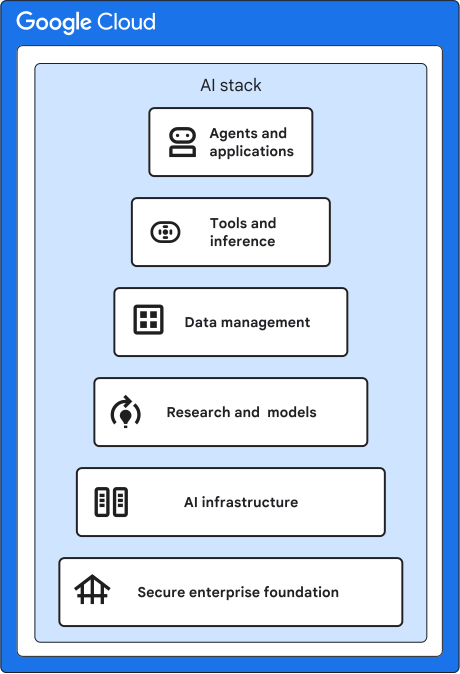
安全性最佳做法是以控制項的形式呈現,方便您查看及實作。每項控制項都旨在處理不同層級的 AI 堆疊。這些層級如下:
- 安全企業基礎:核心層,用於驗證、存取權管理、組織、網路、金鑰管理、Secret Manager、記錄、監控、警告、安全性分析和代理作業。
- AI 基礎架構:容器、運算和 TPU 的層級。
- 研究與模型:模型開發和主動模型保護層。
- 資料管理和情境:資料倉儲、儲存空間、資料庫和機密資料管理層。
- 工具和推論平台:Gemini Enterprise Agent Platform 的層級,包括 Model Garden、Model Builder 和 Agent Builder。
- 代理和應用程式:Gemini Enterprise、Google Workspace、AI 應用程式和其他軟體控制項的層級。
下圖顯示這些層級如何相互堆疊。
控制項的結構如下:
建議的 Identity and Access Management (IAM) 角色:建議指派給組織中使用者群組的 IAM 角色。
安全企業基礎控制項:這些最佳做法可讓您在Google Cloud中為工作負載建立安全基礎。
基礎架構控管機制:這些最佳做法可讓您對運算、容器和加速器套用安全控管機制。
資料管理控制項:這些最佳做法可讓您將安全性控制項套用至資料倉儲和資料儲存庫。
工具和推論控管: 這些最佳做法可讓您對 Gemini Enterprise Agent Platform 元件套用安全控管機制。
代理和應用程式控管:這些最佳做法可讓您對使用生成式 AI 的應用程式套用安全控管機制。
每項建議都可供稽核,並確保符合安全控管基準。
控管措施導入層級
控管措施的實施層級分為「必要」、「建議」或「選用」。這些等級有助於找出我們強烈建議您執行的重要活動、強烈建議您考慮的活動,以及您可根據特定需求和目標考慮的活動。
下表說明這些層級。
| 導入層級 | 說明 |
|---|---|
必填 |
請為 Google Cloud 環境導入這些規範。 |
建議 |
請根據特定用途,實施這些規範。舉例來說,如果您的環境包含機密資料,建議的最佳做法可能是監控生成式 AI 工作負載中的機密資料。 |
選用 |
請根據您的用途和風險承受度,考慮其他指南。 |