


網址篩選服務可讓您封鎖或允許特定網域,藉此控管存取權。如要在網路中啟用網址過濾服務,必須設定多個 Cloud Next Generation Firewall (Cloud NGFW) 元件,包括防火牆端點、安全性設定檔和安全性設定檔群組。本文提供高階工作流程,說明如何設定這些元件並啟用網址篩選服務。
如要進一步瞭解網址篩選服務,請參閱「網址篩選服務總覽」。
必要的角色
Identity and Access Management (IAM) 角色會控管與設定及啟用網址篩選服務相關的動作。下表說明每個步驟所需的角色:
| 能力 | 必要角色 |
|---|---|
| 為虛擬私有雲 (VPC) 網路建立防火牆端點和防火牆端點關聯 | 下列任一角色:
|
| 建立網址過濾安全性設定檔、威脅防護安全性設定檔和安全性設定檔群組 | 下列任一角色:
|
| 建立階層式防火牆政策及其規則 | Compute 組織防火牆政策管理員角色 (roles/compute.orgFirewallPolicyAdmin)
您需要這個角色,才能建立階層式防火牆政策。您必須在要建立政策的資源上授予角色。 此外,您也需要這個角色,才能在階層式防火牆政策中建立規則。您必須在含有政策的資源或政策本身授予角色。 這個角色包含下列必要權限:
|
| 將階層式防火牆政策與組織或資料夾建立關聯 | 下列任一組角色:
|
| 建立全域網路防火牆政策及其規則 | Compute 安全管理員角色 (roles/compute.securityAdmin)
您需要這個角色,才能建立全域網路防火牆政策。您必須在要建立政策的專案中授予角色。 此外,您也需要這個角色,才能在全域網路防火牆政策中建立規則。您必須在包含政策的專案或政策本身授予角色。 這個角色包含下列必要權限:
|
| 將全域網路防火牆政策與虛擬私有雲網路建立關聯 | Compute 網路管理員角色 (roles/compute.networkAdmin)
這個角色包含下列必要權限:
|
| 建立 CA 集區 | CA 服務作業管理員角色 (roles/privateca.caManager)
如果您使用傳輸層安全標準 (TLS) 檢查功能,則需要這個角色才能建立 CA 集區。 |
| 建立 TLS 檢查政策 |
如要使用 TLS 檢查,您必須具備上述其中一個角色,才能建立 TLS 檢查政策。 這些角色包含下列必要權限:
|
如要進一步瞭解如何授予角色,請參閱「管理專案、資料夾和組織的存取權」。
設定網址篩選服務,不啟用 TLS 檢查
如要在網路中設定網址篩選服務,請執行下列工作。
建立防火牆端點。
防火牆端點是可用區資源,必須建立在要透過網址篩選服務保護的工作負載所在可用區。
建立防火牆端點時,可以選擇是否支援巨型封包。
詳情請參閱「建立防火牆端點」。
將防火牆端點與虛擬私有雲網路建立關聯。
如要啟用網址篩選服務,請將防火牆端點與虛擬私有雲網路建立關聯。請務必在防火牆端點所在的可用區執行工作負載。
支援巨型封包的防火牆端點只能接受大小不超過 8,500 個位元組的封包。如果防火牆端點不支援巨型封包,則只能接受大小不超過 1,460 個位元組的封包。如需網址篩選服務,建議您將相關聯的虛擬私有雲網路,設為使用 8,500 位元組和 1,460 位元組的最大傳輸單位 (MTU) 限制。詳情請參閱「 支援的封包大小」。
如要進一步瞭解如何建立防火牆端點關聯,請參閱「建立防火牆端點關聯」。
建立網址篩選安全性設定檔。
如要允許或拒絕存取特定網域,請建立
url-filtering類型的安全性設定檔,並使用網址清單指定比對器字串。詳情請參閱「建立網址篩選安全性設定檔」。
您也可以建立安全性設定檔,掃描流量中的威脅。
如要掃描流量,找出安全威脅,請建立另一個
threat-prevention類型的安全性設定檔。查看威脅特徵清單、評估預設回應,並根據需求自訂所選特徵的動作。詳情請參閱「建立威脅防護安全設定檔」。如要進一步瞭解入侵偵測與防範服務,請參閱「入侵偵測與防範服務總覽」。
建立安全性設定檔群組。
安全性設定檔群組是安全性設定檔的容器。建立安全性設定檔群組,納入您在先前步驟中建立的安全性設定檔。
詳情請參閱「建立安全設定檔群組」。
設定網址篩選服務,並套用至網路流量。
如要設定網址篩選服務,請建立全域網路防火牆政策或階層式防火牆政策,並啟用第 7 層檢查。
如果您建立新的全域防火牆政策或使用現有政策,請新增具有
apply_security_profile_group動作的防火牆政策規則,並指定先前建立的安全性設定檔群組名稱。請確認防火牆政策與需要檢查的工作負載,都與同一個虛擬私有雲網路相關聯。詳情請參閱「建立全域網路防火牆政策」和「新增防火牆政策規則」。
如果您建立新的階層式防火牆政策或使用現有政策,請新增具有
apply_security_profile_group動作的防火牆政策規則。請確認防火牆政策與需要檢查的工作負載,都與同一個虛擬私有雲網路相關聯。詳情請參閱「防火牆政策規則工作」。
設定網址篩選服務,並啟用 TLS 檢查功能
如要在網路中設定網址篩選服務和 TLS 檢查,請執行下列工作。
建立防火牆端點。
建立防火牆端點時,可以選擇是否支援巨型封包。
防火牆端點是可用區資源,必須建立在要透過網址篩選服務保護的工作負載所在可用區。
詳情請參閱「建立防火牆端點」。
將防火牆端點與虛擬私有雲網路建立關聯。
如要啟用網址篩選服務,請將防火牆端點與虛擬私有雲網路建立關聯。請務必在防火牆端點所在的可用區執行工作負載。
支援巨型封包的防火牆端點最多只能接受 8,500 個位元組的封包。如果防火牆端點不支援巨型封包,則只能接受大小不超過 1,460 個位元組的封包。如需網址篩選服務,建議您將相關聯的虛擬私有雲網路,設為使用 8,500 位元組和 1,460 位元組的最大傳輸單位 (MTU) 限制。詳情請參閱「 支援的封包大小」。
如要進一步瞭解如何建立防火牆端點關聯,請參閱「建立防火牆端點關聯」。
建立網址篩選安全性設定檔。
如要允許或拒絕存取特定網域,請建立
url-filtering類型的安全性設定檔,並使用網址清單指定比對器字串。詳情請參閱「建立網址篩選安全性設定檔」。
您也可以建立安全性設定檔,掃描流量中的威脅。
如要掃描流量,找出安全威脅,請建立另一個
threat-prevention類型的安全性設定檔。查看威脅特徵清單、評估預設回應,並根據需求自訂所選特徵的動作。詳情請參閱「建立威脅防護安全設定檔」。如要進一步瞭解入侵偵測與防範服務,請參閱「入侵偵測與防範服務總覽」。
建立安全性設定檔群組。
安全性設定檔群組是安全性設定檔的容器。建立安全性設定檔群組,納入您在先前步驟中建立的安全性設定檔。
詳情請參閱「建立安全設定檔群組」。
建立及設定資源,以便檢查加密流量。
建立憑證授權單位 (CA) 集區。
CA 集區內含多個 CA,這些 CA 採用相同的憑證核發政策和 IAM 政策。必須先有區域 CA 集區,才能設定 TLS 檢查。
詳情請參閱「建立 CA 集區」。
建立根 CA。
如要使用 TLS 檢查功能,您必須至少有一個根 CA。根 CA 會簽署中繼 CA,然後由中繼 CA 簽署用戶端的所有分葉憑證。詳情請參閱
gcloud privateca roots create指令的參考文件。將必要權限授予網路安全服務代理 (P4SA)。
Cloud NGFW 需要 P4SA,才能產生用於 TLS 檢查的中繼 CA。服務代理必須具備必要權限,才能要求 CA 集區的憑證。
詳情請參閱「建立服務帳戶」。
建立區域性 TLS 檢查政策。
TLS 檢查政策會指定如何攔截加密流量。區域 TLS 檢查政策可保留 TLS 檢查的設定。
詳情請參閱「建立 TLS 檢查政策」。
將防火牆端點與 TLS 檢查政策建立關聯。
設定網址篩選服務,並套用至網路流量。
如要設定網址篩選服務,請建立全域網路防火牆政策或階層式防火牆政策,並啟用第 7 層檢查。
如果您建立新的全域防火牆政策或使用現有政策,請新增具有
apply_security_profile_group動作的防火牆政策規則,並指定先前建立的安全性設定檔群組名稱。請確認防火牆政策與需要檢查的工作負載,都與同一個虛擬私有雲網路相關聯。詳情請參閱「建立全域網路防火牆政策」和「新增防火牆政策規則」。
如果您建立新的階層式防火牆政策或使用現有政策,請新增已設定
apply_security_profile_group動作的防火牆政策規則。請確認防火牆政策與需要檢查的工作負載,都與同一個虛擬私有雲網路相關聯。詳情請參閱「防火牆政策規則工作」。
部署模型範例
下圖顯示網址篩選服務部署範例,其中有多個防火牆端點,設定用於同一區域但兩個不同可用區中的兩個虛擬私有雲網路。
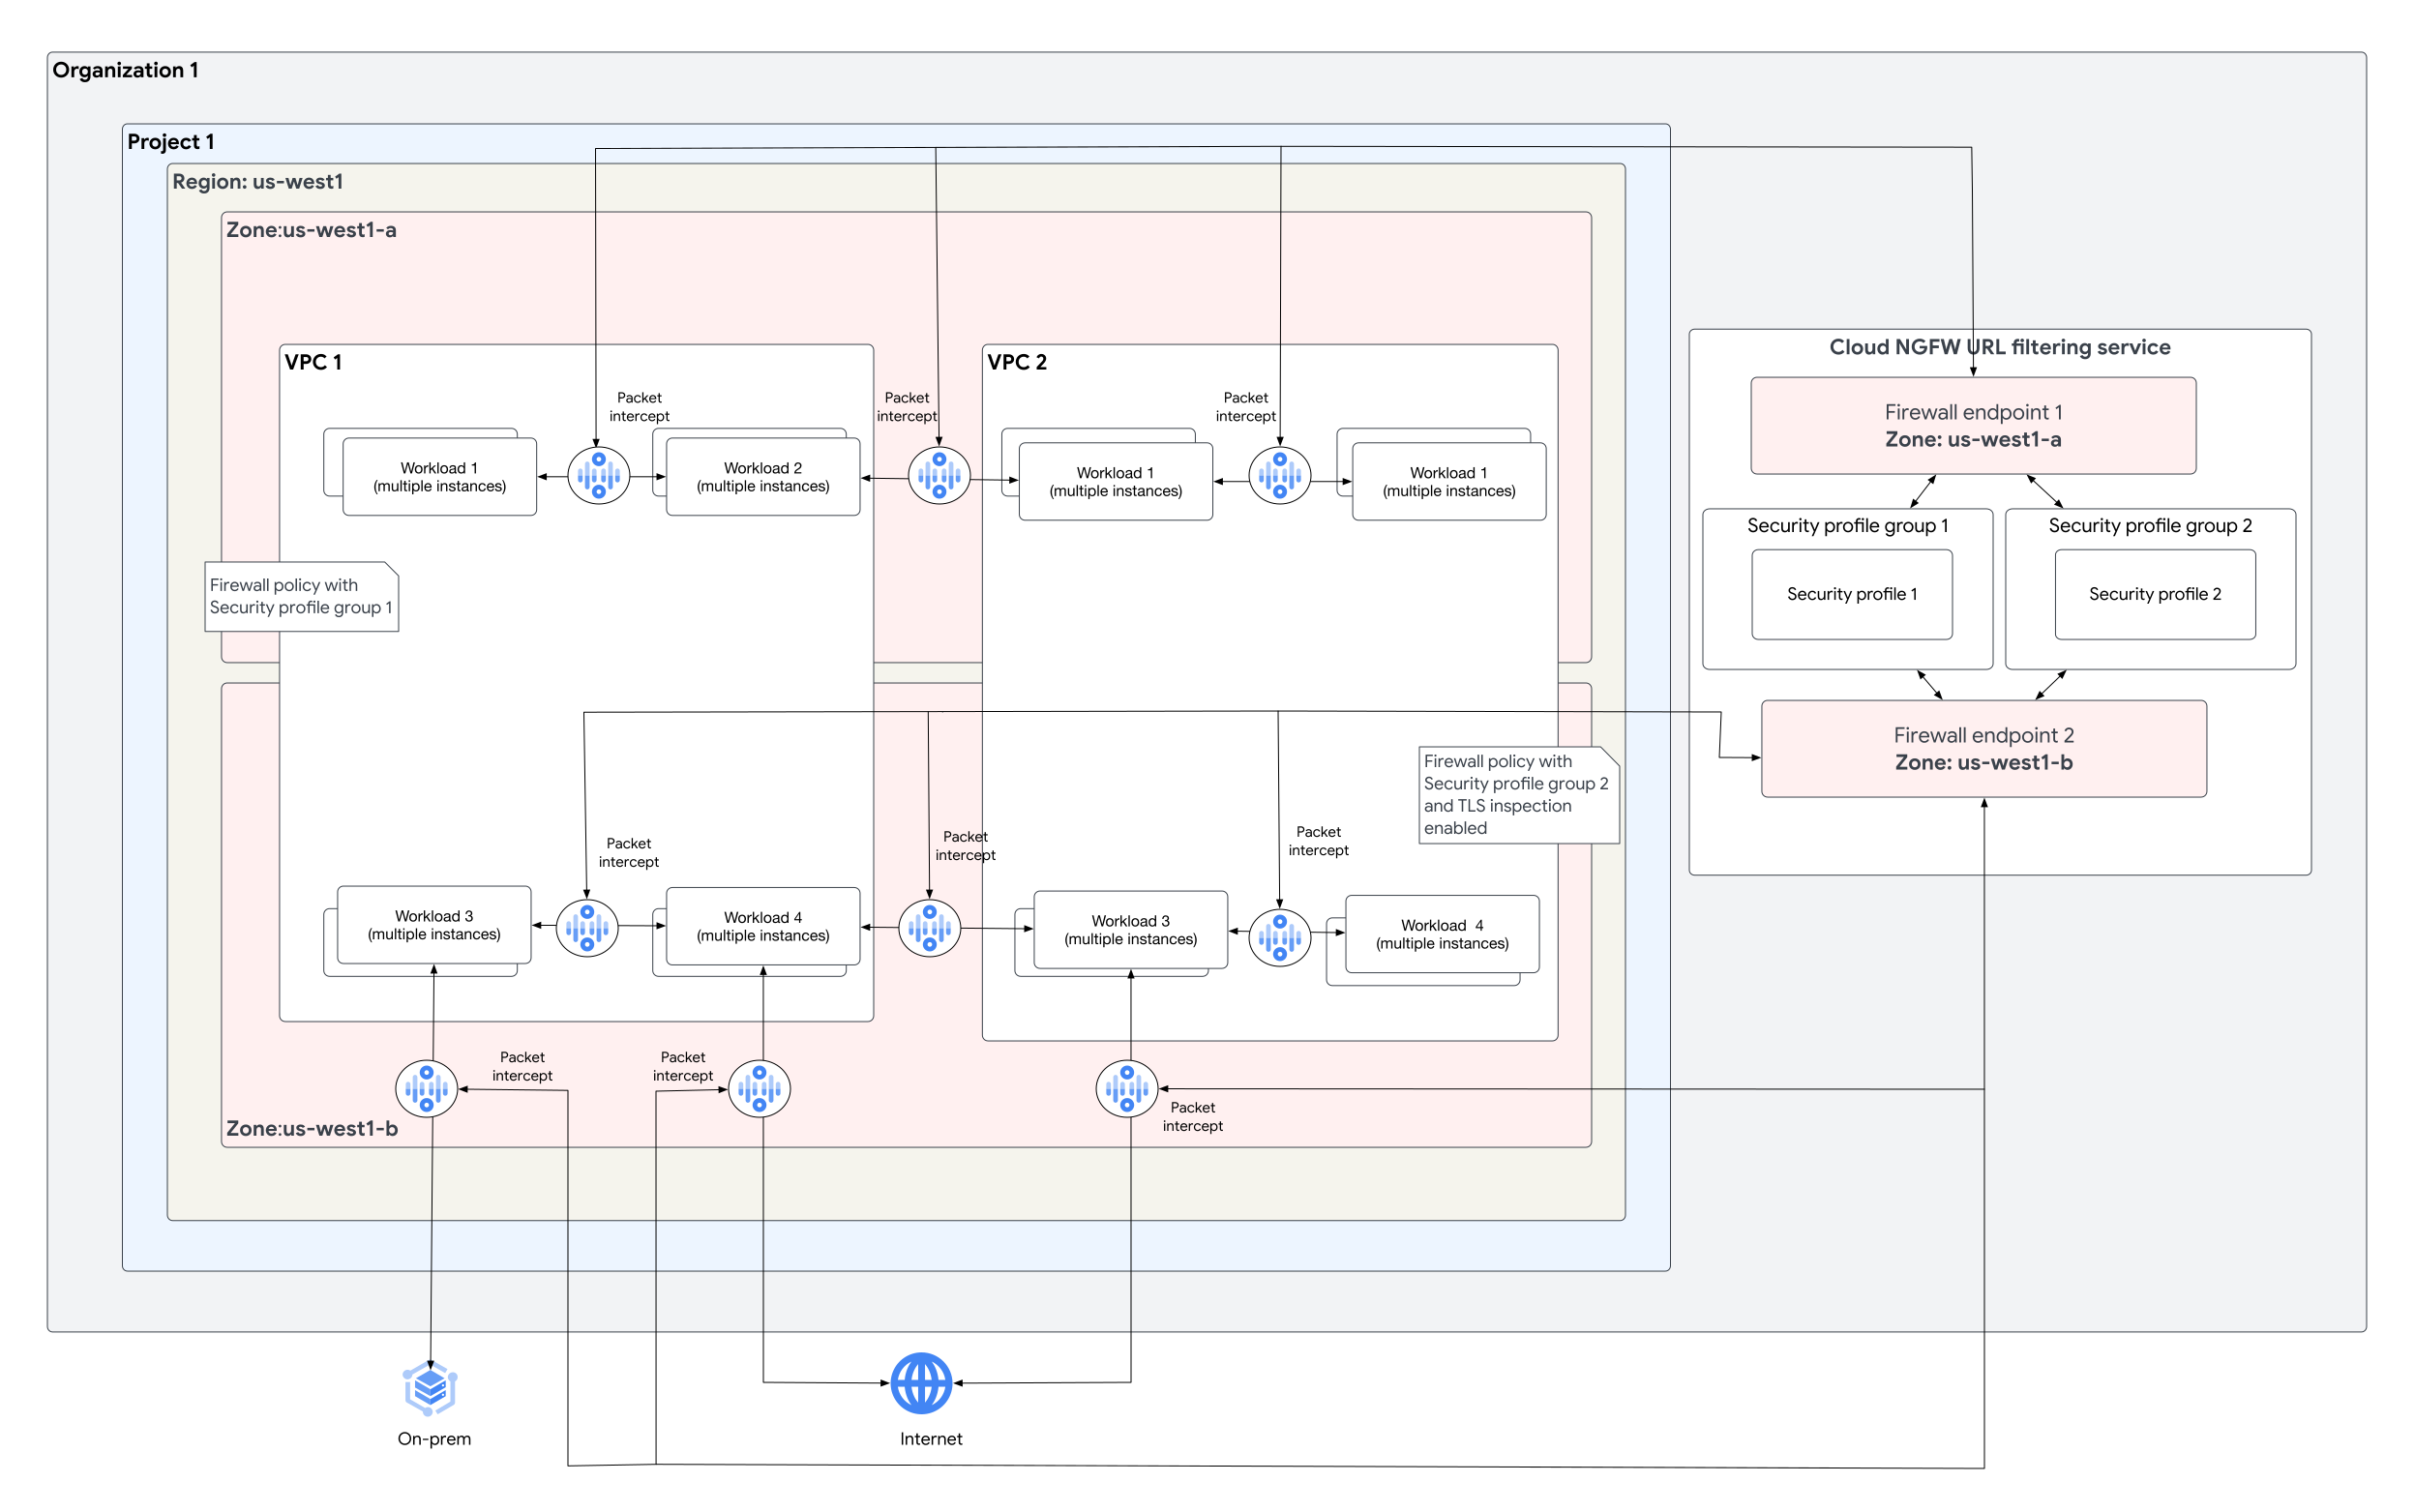
範例部署作業的設定如下:
兩個安全性設定檔群組:
Security profile group 1,安全性設定檔為Security profile 1。Security profile group 2,安全性設定檔為Security profile 2。
客戶虛擬私有雲 1 (
VPC 1) 的防火牆政策,其安全性設定檔群組設為Security profile group 1。客戶虛擬私有雲 2 (
VPC 2) 設有防火牆政策,其安全性設定檔群組設為Security profile group 2。防火牆端點
Firewall endpoint 1會針對在可用區us-west1-a中VPC 1和VPC 2上執行的工作負載執行網址篩選。防火牆端點
Firewall endpoint 2會執行網址篩選,並為在可用區us-west1-b的VPC 1和VPC 2上執行的工作負載啟用 TLS 檢查。