


私人服務存取權
透過私人服務存取權,您可以存取虛擬私有雲託管的服務 (在虛擬私有雲網路中的 Compute Engine 執行個體上執行的服務),而不會將流量公開至網際網路。
為了在內部轉送流量,私人服務存取權會建立私人連線,連結您的虛擬私有雲網路和服務生產者 (可能是 Google 或第三方) 的虛擬私有雲網路。這項私人連線是使用虛擬私有雲網路對等互連連線建立。
由於流量是在 Google 網路內部傳輸,虛擬私有雲網路中的執行個體可以使用內部 IPv4 位址連至服務。雖然執行個體可以有外部 IP 位址,但私人服務存取權不需要或不會使用這些位址。
支援的服務
下列 Google 虛擬私有雲託管服務支援私人服務存取權:
- AI 平台訓練
- AlloyDB for PostgreSQL
- Apigee
- 備份和災難復原服務
- Cloud Build
- 雲端入侵偵測系統
- Cloud SQL (不支援 DNS 對接)
- Cloud TPU
- Google Cloud的 Converge Enterprise Cloud with IBM Power
- Filestore
- Google Cloud Managed Lustre
- Google Cloud NetApp Volumes
- Google Cloud VMware Engine
- Looker (Google Cloud Core)
- Memorystore for Memcached
- Memorystore for Redis
- Vertex AI
私人服務存取權和虛擬私有雲網路對接
在私人連線中,服務生產者網路和您的網路會透過虛擬私有雲網路對接連線。如要正確在兩個網路之間轉送,這兩個網路必須使用不同的 IP 位址範圍。為避免重疊,請在網路中建立一或多個分配範圍,以便與私人連線搭配使用。
在虛擬私有雲網路中分配範圍後,該範圍就無法用於其他資源,例如子網路或自訂靜態路由的目的地。
如要瞭解如何選擇分配範圍,請參閱「選擇分配範圍的 IP 位址範圍」。
私人服務存取權工作流程
使用私人服務存取權時,資源會部署在虛擬私有雲網路和服務生產者的網路中。以下是這項程序的步驟:
服務消費者會部署具備私人服務存取權的服務執行個體。詳細資料可能因部署的服務而異。您可以執行下列步驟,也可以由服務生產者在部署服務執行個體時自動執行:
在虛擬私有雲網路中分配 IP 位址範圍。這個分配範圍僅供服務生產者使用。
建立連至服務生產者的私人連線,並指定您建立的分配範圍。
佈建服務執行個體 (例如 Cloud SQL 執行個體),並參照您建立的私人連線。
服務生產者會為服務執行個體佈建資源。
服務生產者會為您的服務執行個體建立專案。專案會獨立運作,也就是說,其他客戶不會共用該專案,且服務消費者只需支付佈建資源的費用。
在該專案中,服務生產者會建立專屬於您的虛擬私有雲網路。
服務生產者會在該網路中建立子網路。系統會從您提供的分配範圍中,選取這個子網路的 IP 位址範圍。服務生產者通常會選擇
/29至/24CIDR 區塊。您無法選取或修改服務生產者的子網路 IP 位址範圍。系統會從新子網路中指派 IP 位址給服務執行個體。
私人連線會變成有效狀態。
虛擬私有雲網路對接連線已建立。
虛擬私有雲網路會從服務供應商的網路匯入路由。
網路中的 VM 可使用內部 IP 位址與服務執行個體通訊。流量完全在 Google 網路內傳輸,不會經過公開網際網路。
建立初始部署作業後,您可以採取下列動作:
佈建更多資源:為同一服務佈建額外資源時,服務生產者會將資源放在現有子網路中 (如有空間)。如果子網路已滿,系統會從分配的範圍在該區域建立新的子網路。
刪除資源:只有在刪除服務生產者網路中的所有服務資源時,系統才會刪除該網路中的子網路。如要瞭解如何刪除資源,請參閱相關服務生產者的說明文件。
範例
下圖顯示使用私人連線存取服務執行個體。
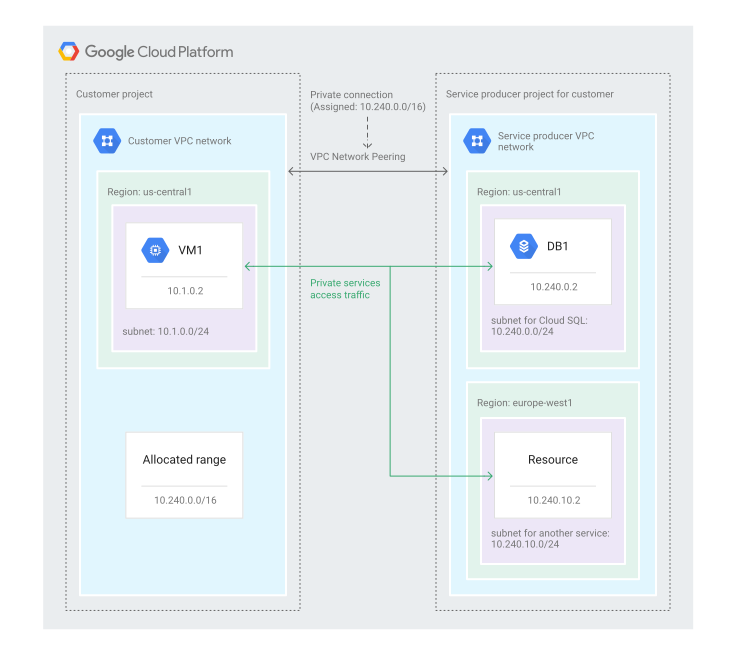
在這個範例中,服務用戶虛擬私有雲網路為 Google 服務分配了 10.240.0.0/16 位址範圍,並建立了使用分配範圍的私人連線。
私人連線會指派至
10.240.0.0/16分配範圍。Google 會為服務消費者的資源建立專案和虛擬私有雲網路。虛擬私有雲網路是透過虛擬私有雲網路對接連線。
服務生產者會建立使用 IP 位址範圍
10.240.0.0/24的子網路。Cloud SQL 執行個體會獲派 IP 位址
10.240.0.2。建立子網路後,服務消費者網路會從服務網路匯入路由。
在服務消費者虛擬私有雲網路中,目的地為
10.240.0.2的要求會透過私人連線轉送至服務生產者的網路。服務消費者在
europe-west1中為其他 Google 服務部署服務執行個體。由於 Google 是服務生產者,因此可以使用相同的專案和網路。不過,由於執行個體位於不同區域,因此需要新的子網路。Google 會建立新的子網路,使用 IP 位址範圍10.240.10.0/24,並為服務執行個體指派 IP 位址10.240.10.2。
服務執行個體的可連性
只有一個服務用戶虛擬私有雲網路,可以建立連至特定代管服務執行個體的私人連線。不過,您可以透過下列方式,讓虛擬私有雲網路以外的資源使用私人連線:
- 如要讓其他虛擬私有雲網路也能使用服務執行個體,請考慮下列選項:
- 如要透過地端部署網路等已連結的網路,提供服務執行個體,請參閱「透過混合式連線存取」。
如果上述選項都不適用於您的用途,服務生產者可能會提供其他更適合的服務連線方式,例如透過 Private Service Connect。詳情請參閱服務說明文件。
透過 NCC 存取
對於某些可透過私人服務存取權使用的服務,您可以建立供應商虛擬私有雲輪輻,使用 NCC 讓中樞上的其他輪輻可以連上該服務。如要瞭解詳情 (包括支援的服務),請參閱「供應商虛擬私有雲輪輻」。
透過 Shared VPC 存取
如果您使用Shared VPC,請在主專案中建立分配的 IP 範圍和私人連線。一般來說,主機專案中的網路管理員必須執行這些工作。設定主專案後,服務專案中的 VM 執行個體就能使用私人連線。
透過混合式連線存取
在混合式網路情境中,地端部署網路會透過 Cloud VPN 或 Cloud Interconnect 連線,連至虛擬私有雲網路。根據預設,地端部署主機無法透過私人服務存取權連至服務生產者的網路。
在虛擬私有雲網路中,您可能需要自訂靜態或動態路由,才能正確將流量導向地端部署網路。不過,服務生產者的網路不含這些路由。建立私人連線時,虛擬私有雲網路和服務生產者網路只會交換子網路路徑。
服務生產者的網路包含連往網際網路的預設路由 (0.0.0.0/0)。如果將預設路徑匯出至服務生產者的網路,系統會忽略該路徑,因為服務生產者網路的預設路徑優先。請改為定義並匯出自訂路徑,並指定更明確的目的地。
詳情請參閱「設定混合式連線」。
服務供應商網路
私人連線的服務生產者端是虛擬私有雲網路,您的服務資源會佈建在該網路中。服務生產者的網路是專為您建立,且只包含您的資源。
服務生產者網路中的資源與虛擬私有雲網路中的其他資源類似。例如,虛擬私有雲網路中的其他資源可透過內部 IP 位址連線至該服務。您也可以在虛擬私有雲網路中建立防火牆規則,控管服務生產者網路的存取權。
如要進一步瞭解服務生產者端,請參閱 Service Infrastructure 說明文件中的「啟用私人服務存取權」。本文件僅供參考,您不需啟用或使用私人服務存取權。
使用組織政策限制私人連線
您可以使用組織政策限制私人連線。您可以使用下列選項限制私人連線:
您可以使用
constraints/compute.restrictVpcPeering組織政策限制,限制組織、資料夾或專案的對接連線。如果使用這項限制,除非您將 Google 服務生產者組織 (
under:organizations/433637338589) 新增至限制的allowedValues清單,否則無法建立 Google 服務的私人連線。您可以使用組織政策自訂限制,定義私人連線的限制。舉例來說,使用資源類型
servicenetworking.googleapis.com/Connection設定自訂限制,即可執行下列操作:- 指定哪些虛擬私有雲網路可透過私人連線連線
- 指定分配範圍名稱的限制,以便建立私人連線
定價
如要瞭解私人服務存取權的定價,請參閱虛擬私有雲定價頁面的「私人服務存取權」一節。
限制
私人服務存取權有下列限制:
由於私人連線是以虛擬私有雲網路對接連線的形式實作,因此對接連線的行為和限制也適用於私人連線。舉例來說,由於虛擬私有雲網路對接不具傳遞性,因此對接的虛擬私有雲網路無法使用私人連線。
詳情請參閱「虛擬私有雲網路對等互連」、「虛擬私有雲網路對等互連限制」和「配額與限制」。
只有一個服務用戶虛擬私有雲網路可以建立私人連線,連線至特定代管服務執行個體。不過,您還是可以透過一些方法,讓該虛擬私有雲網路以外的資源使用私人連線。詳情請參閱「服務執行個體的可連線能力」。
您無法變更與已分配範圍相關聯的 IP 位址範圍。不過,您可以修改與私人連線相關聯的分配範圍。
不支援透過私人服務存取權使用 IPv6 位址範圍。
後續步驟
- 如要分配 IP 位址範圍、建立私人連線或共用私人 DNS 區域,請參閱「設定私人服務存取權」。