


跨專案管理邊界 (或邊界) 可讓您探索、管理及控管多個 Google Cloud 專案中的 AI 代理、Model Context Protocol (MCP) 伺服器和工具。Agent Registry 預設在單一管理專案中運作,但只要在 Resource Manager 中設定管理邊界,中央管理專案就能匯總分散在各個成員專案的代理、MCP 伺服器和工具。瞭解管理邊界如何建構專案角色、資源匯總和存取控管,有助於設計可擴充的多專案拓撲。
如要設定管理邊界,請參閱「為多項專案設定管理邊界」。
邊界模型
您可以在 Resource Manager 中,為資料夾或組織定義管理邊界:
- 資料夾或組織層級邊界:根據預設,如果您在資料夾或組織上建立邊界,但未設定標記篩選器,則邊界會將該資料夾或組織中的所有子專案納為成員專案。
- 標記篩選邊界 (選用):您可以視需要使用 Resource Manager 標記篩選邊界成員資格,將資料夾或組織中的子專案劃分為多個邊界。例如,您可以區隔
prod和dev環境。您要將標記附加至要納入各個邊界的Google Cloud 專案。如果資料夾或組織中的子專案含有與邊界篩選器相符的標記,該專案就會成為管理邊界的成員專案。
使用標記劃分管理界線時,標記可提供下列優點:
- 動態自動註冊:雲端環境經常修改專案。使用已註冊的標記值 (例如
env=prod) 標記專案時,Agent Registry 會自動將該專案納入邊界中的成員專案,不需手動更新邊界定義。 - 與資料夾階層結構分離:Resource Manager 資料夾結構通常是為了計費或業務目的而組織。標記可將邊界定義與實體資料夾階層分離,讓您在上層資料夾或組織中建立跨資料夾管理範圍。
- 繼承和擴充性:套用至組織或資料夾的標記,會自動沿著資源階層向下傳播至子資料夾和專案。這種繼承模式可讓您透過單一標記指派,註冊資源樹狀結構的整個分支。
- 集中管理:標記由集中式 Identity and Access Management (IAM) 權限管理。使用標記定義管理邊界,可防止個別使用者任意在邊界中新增或移除專案。
架構和重要資源
跨專案管理邊界仰賴下列 Resource Manager 資源:
邊界設定 (
BoundaryConfig資源):Resource Manager 中組織或資料夾的設定資源,用於建立該資料夾或組織的邊界分區規則。如未在BoundaryConfig資源上設定標記鍵,組織或資料夾會支援單一邊界,其中包含所有子項專案。如要將子項專案劃分為多個標記篩選邊界,BoundaryConfig資源會指定單一資源標記鍵 (例如123456789012/env),用於評估該資料夾或組織中的專案成員資格。邊界 (
Boundary資源):組織或資料夾中成員專案的範圍。如果沒有標記篩選器,邊界會包含上層組織或資料夾中的所有子項專案。在父項BoundaryConfig資源上設定標記鍵時,Boundary資源會指定標記值篩選器 (例如env=prod),而沿用或附加該標記值的子項專案會自動屬於該邊界。由於上層的BoundaryConfig資源使用單一標記鍵,且專案每個標記鍵只能有一個有效標記值,因此專案最多只能屬於每個上層資料夾或組織的一個邊界。功能設定 (
CapabilityConfig資源):在組織、資料夾或專案定義的資源。在組織或資料夾層級,這項政策會將一或多個邊界繫結至專屬的管理專案,並指定在這些邊界啟用的管理功能。在專案層級,可為單一獨立專案啟用管理功能,不受任何限制。如要使用 Agent Registry,請設定AGENT_MANAGEMENT(Google Cloud CLI:agent-management) 功能,以便在 Agent Registry 中集中探索元件、匯總搜尋結果及跨專案管理,並在管理專案中自動啟用agentregistry.googleapis.com。
如要進一步瞭解這些 Resource Manager 資源,請參閱「管理邊界和功能總覽」。
下圖說明 Resource Manager 資源如何將成員專案連結至中央管理專案:
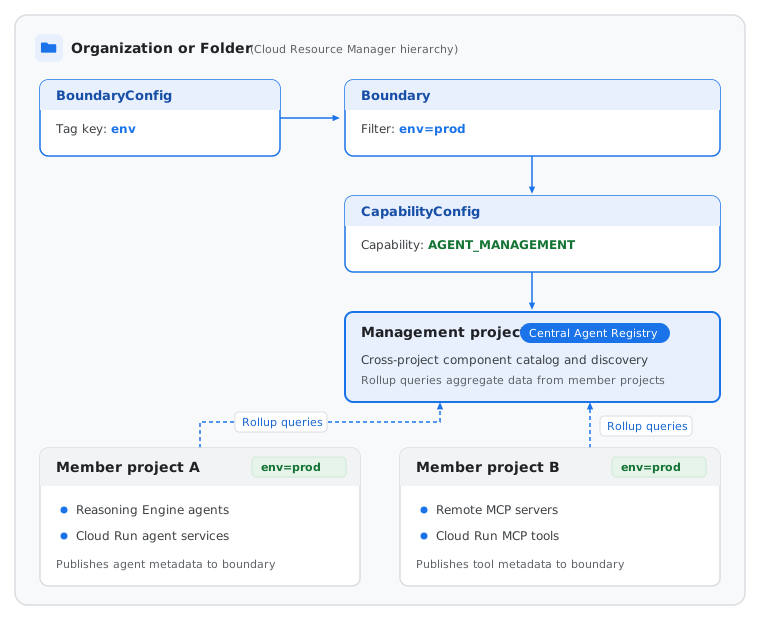
管理多項專案
管理邊界會將管理治理與運算執行作業區分為兩個不同的專案角色:中央管理專案和一或多個成員專案。
這種分離式結構可強制執行多租戶隔離。團隊可在各自的成員專案中建構及部署代理,不需直接存取其他成員專案,而管理員和協調者則可透過管理專案,在管理邊界內維持統一的能見度。
管理專案
管理專案是 Google Cloud 專案,可做為管理邊界的中央管理專案。這項服務可集中管理 API 設定、存取控管、計費、配額用量,以及跨界線匯總的元件中繼資料,不必託管基礎運算執行階段。
在 Agent Registry 中,管理專案會執行下列函式:
- 繫結邊界和功能:透過已啟用
AGENT_MANAGEMENT功能的CapabilityConfig資源,與 Resource Manager 中的一或多個邊界建立關聯。如需設定步驟,請參閱「設定管理邊界」。 - 集中探索和搜尋:做為跨專案清單和搜尋要求的目標專案,讓自動化調度管理工具、開發人員和用戶端應用程式,能與邊界內所有成員專案中自動探索到的代理、MCP 伺服器和工具互動。
- 邊界範圍資源註冊:託管手動註冊的
Service資源,例如自訂代理、外部 MCP 伺服器和端點,以及您希望在管理邊界內顯示的Binding資源。 - 集中管理 API、計費和配額:整合 Agent Registry API 啟用、配額分配和計費功能,以便在邊界層級執行探索和管理作業。
在 Resource Manager 中設定資料夾或組織的 CapabilityConfig 資源時,可以透過下列任一方式佈建管理專案:
- 自行管理專案:建立
CapabilityConfig資源時,傳遞--management-project旗標,指定您管理的現有Google Cloud 專案。專案必須與CapabilityConfig資源直接位於同一個上層資料夾或組織,且不得已做為其他CapabilityConfig資源的管理專案。如果日後刪除CapabilityConfig資源,Resource Manager 會保留自行管理的專案,並將其還原為標準專案。 - Google 代管的管理專案:建立
CapabilityConfig資源時,您省略--management-project旗標,Resource Manager 會自動在上層資料夾或組織中,為您建立及管理新專案。生成的專案 ID 前置字元為google-mpf或google-mpo。如果之後刪除CapabilityConfig資源,Resource Manager 會刪除這項 Google 代管專案。
無論是哪一種情況,使用 agent-management 建立 CapabilityConfig 資源時,系統都會自動在管理專案中啟用 agentregistry.googleapis.com。
成員專案
成員專案是屬於管理邊界的 Google Cloud 專案。可以是邊界上層資料夾或組織中的所有子專案,也可以是符合選用邊界標記篩選器 (例如 env=prod) 的子專案。自動探索的代理、MCP 伺服器和工具會在成員專案中執行。
成員專案會保留自己的本機運算資源,例如 Agent Runtime 推論引擎、Cloud Run 服務或 GKE 叢集。自動探索到的資源會在本機擷取至各個成員專案,並在您列出或搜尋登錄檔時,匯總至管理專案。相較之下,在成員專案中手動建立的註冊資源,只有在您向該成員專案傳送要求時才會顯示。
邊界內成員專案與管理專案的關聯受系統限制。超過這項限制可能會導致匯總錯誤。詳情請參閱「配額和系統限制」。
註冊和匯總
代理程式登錄檔中的跨專案探索功能,可區分部署在成員專案中的自動探索資源,以及範圍限定在建立專案的手動註冊資源。
自動探索及註冊的資源
資源在管理邊界內的範圍取決於其註冊方式:
自動探索的代理和 MCP 伺服器:部署在成員專案中的支援資源 (例如 Agent Runtime 推論引擎、Cloud Run 服務和 GKE 部署項目),會自動擷取至部署這些資源的成員專案,並匯總至管理專案。
手動註冊的資源和繫結:手動註冊的
Service資源 (例如自訂代理、外部 MCP 伺服器、端點) 和Binding資源,範圍僅限於建立這些資源的專案:- 如要讓這些資源在管理邊界內顯示,請在管理專案中建立。
- 如果只想在單一成員專案中顯示,請在成員專案中建立。
獨立技能、發布者和 AI 應用程式:自訂獨立
Skill、SkillRevision、Publisher和AiApplication資源的範圍,僅限於建立這些資源的專案,不會在管理邊界內匯總成員專案。在專案中註冊自訂獨立技能和 AI 應用程式,方便代理或開發人員找到。任何專案都會自動偵測到 Google 代管的獨立技能。
集中查詢匯總
Agent Registry 如何限定位置範圍,取決於您查詢的是獨立管理專案,還是管理邊界中的成員專案或管理專案:
- 獨立管理專案和成員專案:在支援代理程式登錄檔的位置 (例如
us-central1、europe-west1、us、eu或global) 執行查詢,只會傳回該單一專案在該位置的資源,不會跨專案匯總。 管理專案:在管理專案中,使用
agent-management啟用CapabilityConfig資源時,所有支援 Agent Registry 的位置都支援跨專案匯總。查詢管理專案中的位置時,系統會匯總管理專案中相同位置的資源,以及管理邊界內所有成員專案的資源。這項匯總不包含不同位置的資源:- 單一區域:在單一區域 (例如
us-central1或europe-west1) 執行查詢,會匯總部署在該區域的管理專案和成員專案中,自動探索到的代理和 MCP 伺服器,以及在管理專案中該區域建立的Service和Binding資源。 - 多區域:在多區域 (例如
us或eu) 執行查詢時,會匯總該多區域內自動探索到的代理和 MCP 伺服器,涵蓋管理專案及其成員專案。多區域中的查詢不會匯總部署在單一區域中的資源。 - 全域:
global位置的查詢會匯總在global部署的自動探索代理和 MCP 伺服器,涵蓋管理專案及其成員專案,以及在管理專案的global建立的Service和Binding資源。global中的查詢不會匯總部署在多區域或單一區域的資源。
- 單一區域:在單一區域 (例如
在管理專案的某個位置列出、搜尋或擷取代理元件時,Agent Registry 會執行下列步驟:
- 透過有效的
CapabilityConfig資源,識別與管理專案相關聯的所有成員專案。 - 查詢該位置中,管理專案和各成員專案自動探索到的代理和 MCP 伺服器,以及在管理專案中,該位置手動註冊的任何
Service資源。 - 將相符的資源匯總成統一的結果集。
- 將匯總結果傳回給您。
如果有多個邊界附加至同一個 CapabilityConfig 資源,代理程式註冊資料庫會將所有附加邊界的成員專案,匯總至同一個管理專案註冊資料庫。如要將管理專案的清單或搜尋結果縮小至單一成員專案,請傳遞 --filter="project_id=MEMBER_PROJECT_ID"。如果兩個環境需要不同的瀏覽權限,請為每個邊界建立獨立的 CapabilityConfig 資源和管理專案。
單一專案探索和跨專案探索使用相同的 API 方法。搜尋範圍取決於目標專案是成員專案還是管理專案。
跨管理邊界的資源名稱
如果元件包含在成員專案中,Agent Registry 會指派 ID 給元件,例如 AGENT_ID 或 SERVER_ID。當您跨管理邊界列出、搜尋或取得元件時,Agent Registry 會保留該元件的 ID,並根據您使用的專案設定相關資源名稱的格式:
- 管理專案:使用管理專案列出、搜尋或取得元件時,每個資源名稱都會使用管理專案。
- 成員專案:使用部署資源的成員專案列出、搜尋或取得元件時,每個資源名稱都會使用該成員專案。
下表列出在成員專案中部署的自動探索資源,以及相關聯的資源名稱:
| 資源類型 | 申請網址 | 相關聯的資源名稱 |
|---|---|---|
| 代理 | projects/MANAGEMENT_PROJECT_ID/locations/LOCATION/agents/AGENT_ID |
projects/MANAGEMENT_PROJECT_ID/locations/LOCATION/agents/AGENT_ID |
projects/MEMBER_PROJECT_ID/locations/LOCATION/agents/AGENT_ID |
projects/MEMBER_PROJECT_ID/locations/LOCATION/agents/AGENT_ID |
|
| MCP 伺服器 | projects/MANAGEMENT_PROJECT_ID/locations/LOCATION/mcpServers/SERVER_ID |
projects/MANAGEMENT_PROJECT_ID/locations/LOCATION/mcpServers/SERVER_ID |
projects/MEMBER_PROJECT_ID/locations/LOCATION/mcpServers/SERVER_ID |
projects/MEMBER_PROJECT_ID/locations/LOCATION/mcpServers/SERVER_ID |
相關聯的資源名稱會反映要求中的專案。不過,元件的登錄檔 ID 和執行階段參照不會改變,且一律會保留基礎工作負載執行的成員專案。
拓撲圖和流量
平台管理員和 AI 架構師可以使用拓撲圖,以視覺化方式呈現多代理關係和跨專案流量。
拓撲圖會以視覺化方式呈現下列架構維度:
- 執行階段參照關聯:將邏輯代理程式 ID 與實體執行階段參照建立關聯。有了這項關聯,操作人員就能直接在 Agent Registry 中,追蹤代理的基礎 Agent Runtime 推論引擎、Cloud Run 服務或 GKE 部署作業。
- 跨專案繫結:顯示某個專案中,自動化調度管理代理與其他專案中 MCP 伺服器或下游工具之間的繫結。
- Perimeter 驗證:協助管理員驗證代理通訊是否符合 VPC Service Controls perimeter,並透過指定的 Agent Gateway 端點轉送。
存取控管
在管理邊界中,您可以在管理專案上授予 IAM 探索角色,讓使用者和自動化調度管理工具可以跨邊界搜尋,而不必直接取得個別成員專案的 IAM 存取權。在成員專案中建立的手動註冊 Service 和 Binding 資源不會匯總至管理專案,因此安全管理員也可以使用組織政策限制或 IAM 拒絕政策,限制在成員專案中建立本機 Service 和 Binding。當成員專案中的代理叫用工具,或與其他專案中的代理跨邊界通訊時,流量可以透過中央 Agent Gateway 轉送。
對於管理邊界中的資源,VPC Service Controls 限制僅適用於管理專案中的 Agent Registry 互動。Agent Registry 可探索管理邊界內所有成員專案的代理和 MCP 伺服器,即使這些成員專案與管理專案不在同一個 service perimeter 內也沒問題。
如要進一步瞭解設定邊界、存取登錄檔,以及限制成員專案寫入權限所需的角色,請參閱「跨專案管理邊界的角色」。