


Agent Gateway 是 Google Cloud 代理治理的治理和安全防護執行層。在代管執行階段、容器平台、基礎架構即服務 (IaaS) 虛擬機器和跨雲端環境中,這個閘道是所有代理互動的軟體定義網路出入口。
Agent Gateway 可讓企業資安和平台管理員,針對所有代理互動強制執行一致的最小權限資安態勢,無論是人類使用者與代理、代理與 Model Context Protocol (MCP) 工具,還是自主代理之間的互動,都能受到保護。
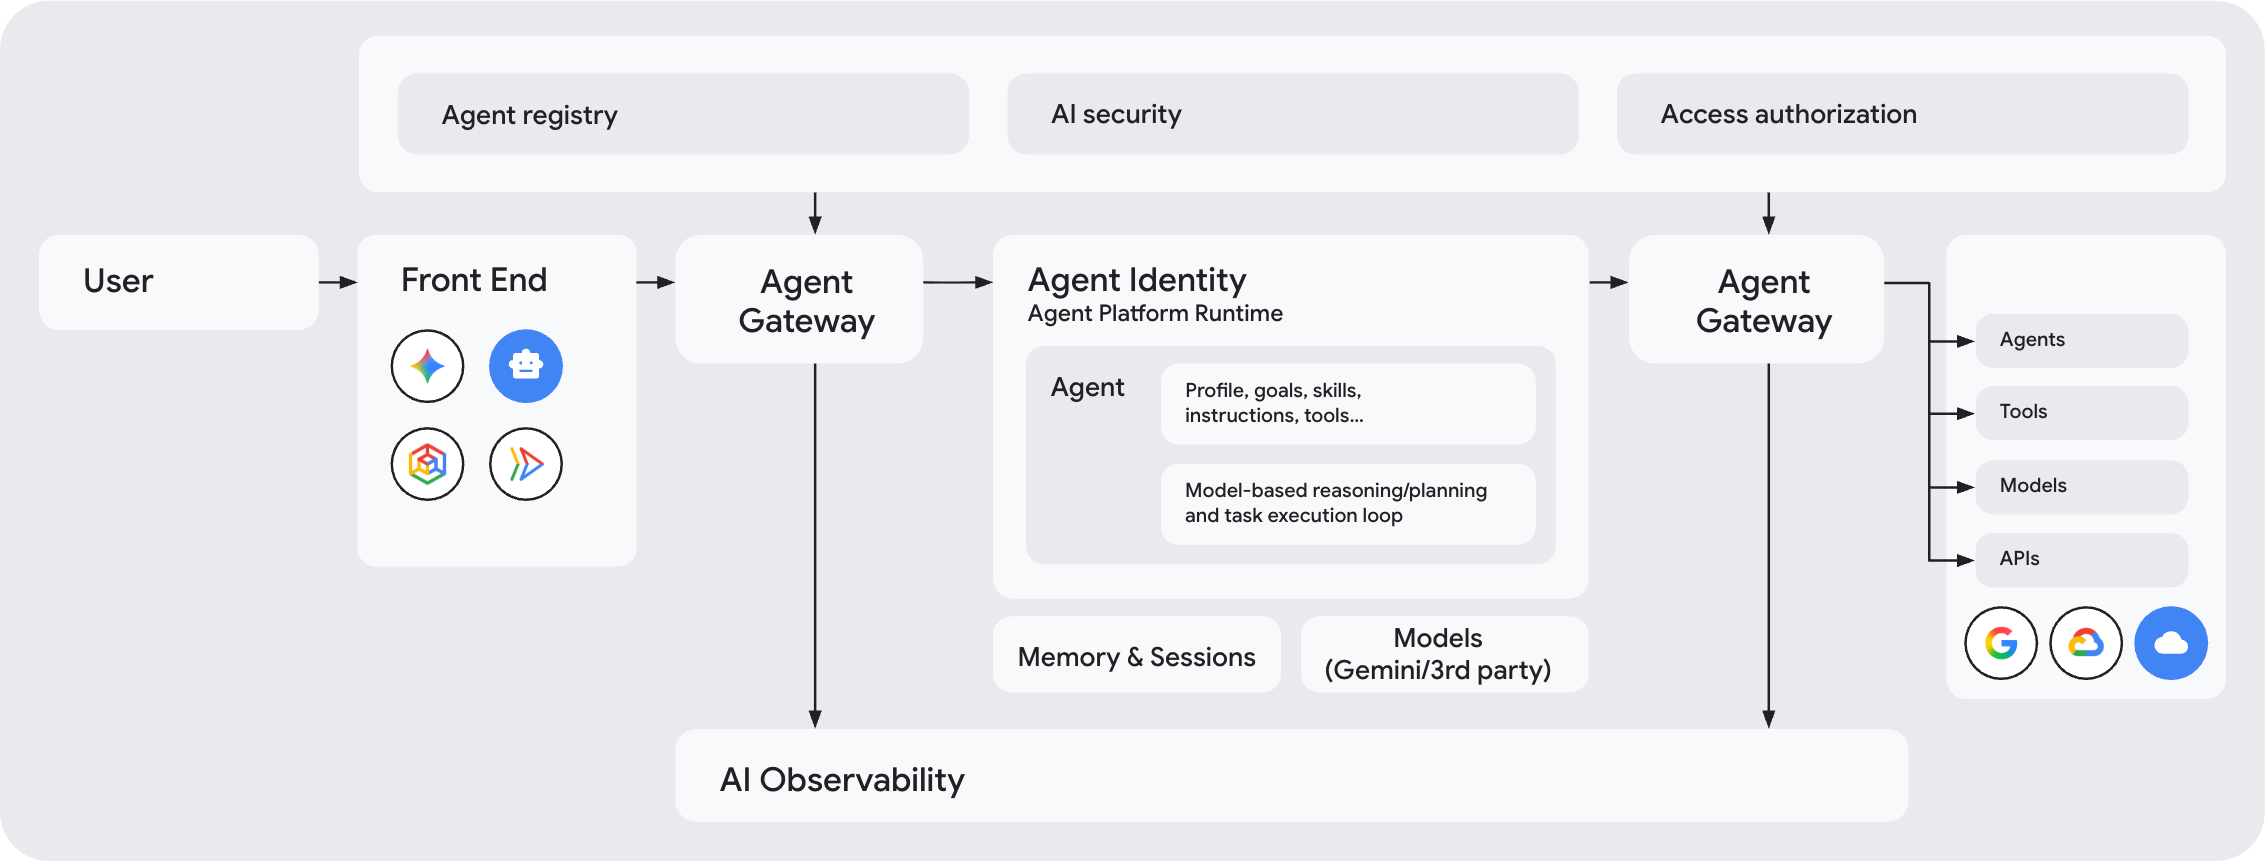
核心管理元件
下列 Agent Platform 元件會共同運作,提供統一的代理管理架構:
代理身分 (誰提出要求?):為每個代理指派專屬的安全 ID (SPIFFE ID)。這個身分會做為代理的數位簽章,用於驗證、存取控管和稽核。
代理註冊資料庫 (哪些目的地已獲核准?):做為組織中所有已核准代理、工具、Model Context Protocol (MCP) 伺服器和端點 (例如基本 Google Cloud API) 的中央目錄。Agent Gateway 會使用這個目錄檢查權限,再允許連線。
政策 (允許哪些動作?):您可以實施一組豐富的代理安全性與管理政策,控管哪些代理可以存取特定資源,以及允許哪些內容通過:
- IAM 統一存取政策:存取規則,將代理的身分連結至 Agent Registry 中核准的工具和端點。根據預設,除非有明確的 IAM 政策授予存取權,否則所有連線都會遭到封鎖。
- Model Armor:附加至閘道的內容安全篩選器。Model Armor 會即時掃描使用者提示詞和工具回覆,阻擋提示詞注入攻擊、敏感資料外洩和有害內容。
- 語意管理政策:以淺顯易懂的語言撰寫的規則,用於控管代理使用工具的方式。這些規則會在執行階段強制執行業務規則,防止代理採取非預期的動作,例如執行不安全的工具組合。
- 權杖管理政策:監控及歸因大型語言模型 (LLM) 權杖用量的政策,並在代理和應用程式中強制執行共用權杖預算,防止權杖用量失控和費用意外飆升。
- 自訂授權引擎:自訂授權擴充功能,可讓您使用 Service Extensions,將授權決策委派給第三方系統。
Agent Gateway (政策執行位置):做為用戶端與代理之間,以及代理與任何位置之間網路流量的主要進出點,並對通過閘道的所有流量套用安全性和治理政策。詳情請參閱「Agent Gateway 如何強制執行政策」。
代理觀測:Agent Gateway 會在網路層為所有代理互動生成觀測遙測資料,並匯出至代理觀測,讓您全面瞭解代理動作。
主要優點
Agent Gateway 可解決在異質運算執行階段中,大規模運作 AI 代理時面臨的安全、法規遵循和網路複雜問題。
AI 開發人員:
- 簡化創新:專注於建構代理邏輯,不必管理基礎 VPC 路由、Envoy 設定或 mTLS 憑證輪替。
- 通訊協定中介:使用 Model Context Protocol (MCP)、Agent-to-Agent (A2A)、REST 或 gRPC 順暢連結代理,同時遵守企業管理標準。
- 不限框架:支援以標準 AI 框架建構的代理,或任何執行階段環境中的自訂用戶端。
- 安全傳輸和身分:自動終止 mTLS 握手,並與 Agent Platform 的 Agent Identity 驗證管理工具整合,以透明方式處理 OAuth 2.0 握手和 Workload Identity Federation (WIF)。
企業資安團隊和平台管理員:
- 集中管理所有執行階段:定義及強制執行統一的存取權政策、工具 RBAC,以及代管執行階段、Google Kubernetes Engine (GKE) 叢集、Cloud Run 服務和非Google Cloud Kubernetes 叢集的安全防護機制。
- AI 安全防護機制:使用 Model Armor 等整合式安全服務供應商,攔截並清理傳入的提示詞和傳出的工具酬載,防範提示詞注入、越獄和機密資料外洩。
- Perimeter 安全性和資料竊取防護:透過私人虛擬私有雲 (VPC) 網路連結導引流量,強制執行嚴格的 VPC Service Controls perimeter 規則。
- 端對端觀測能力:在 Cloud Logging 和 Cloud Trace 中擷取豐富的第 7 層和第 8 層 OpenTelemetry 追蹤記錄和存取記錄,以便進行完整稽核。
受管理的存取路徑
Agent Gateway 支援兩種主要的受控管存取路徑:用戶端至代理 (輸入) 和代理至任何位置 (輸出)。
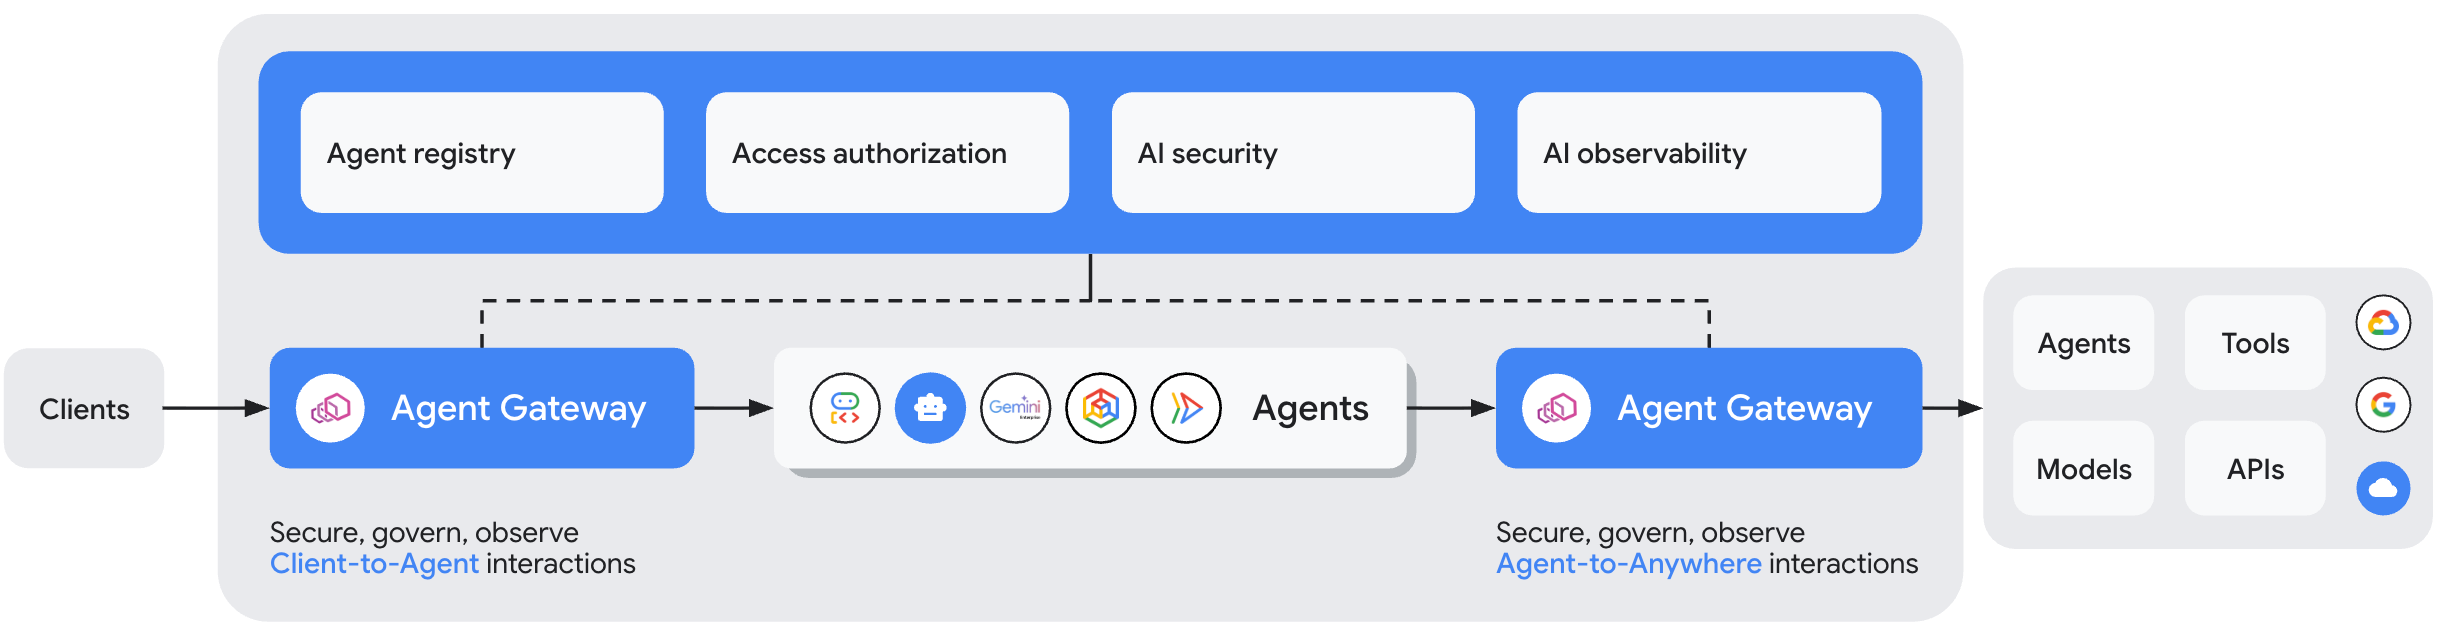
用戶端到代理 (輸入):保護用戶端 (例如網頁應用程式、開發人員 CLI 或外部系統) 與託管代理或 MCP 工具之間的通訊。閘道會做為前端政策強制執行點,驗證傳入的使用者憑證並檢查提示。
代理至任何位置 (輸出):控管代理對外部工具、遠端 MCP 伺服器、SaaS API 或下游代理發出的傳出要求。強制執行工作負載繫結身分、目的地登錄檔法規遵循、Identity and Access Management (IAM) 存取權政策,以及酬載清理。
部署模型
為支援各種 AI 應用程式架構,Agent Gateway 提供彈性的部署模式,可決定閘道 Proxy 基礎架構的佈建、管理及與代理工作負載整合的位置和方式。無論代理是在全代管 Google Cloud執行階段、自行管理的 Kubernetes 叢集、虛擬機器或跨雲端環境中執行,Agent Gateway 都能根據您的基礎架構控管偏好和網路邊界需求,提供合適的部署選項。
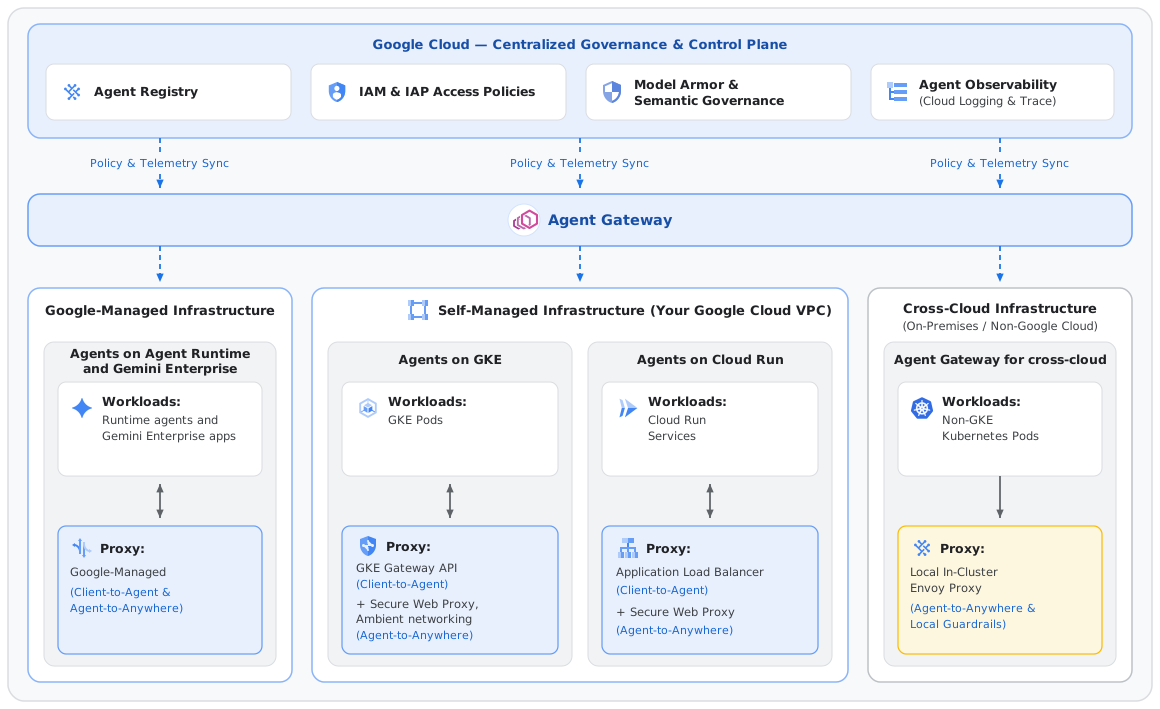
部署模式摘要
| 代理主機環境 | 支援的部署模式 | Proxy 基礎架構 | 說明文件 |
|---|---|---|---|
| Agent Runtime 和 Gemini Enterprise | Google Cloud的 Agent Gateway (由 Google 代管) |
不適用 (Google 代管) | 總覽 設定 |
| GKE | Google Cloud的 Agent Gateway (自行管理) |
用戶端對代理:GKE Gateway API Agent-to-Anywhere 跨叢集和外部連線能力:Secure Web Proxy Pod 對 Pod 連線的代理至任意目的地:周邊網路 |
即將推出 |
| Cloud Run | Google Cloud的 Agent Gateway (自行管理) |
用戶端至代理:應用程式負載平衡器 代理至任意目的地:Secure Web Proxy |
即將推出 |
| 跨雲端環境 (非Google Cloud) | 跨雲端 Agent Gateway | 環境中的自行管理 Envoy Proxy | 即將推出 |
Google Cloud的 Agent Gateway
Google Cloud 上的 Agent Gateway 會管理在 Google Cloud 運算環境中執行的代理和 MCP 伺服器,包括 Agent Runtime、Gemini Enterprise、GKE 和 Cloud Run。視主機環境而定,Google 會為您管理閘道 Proxy 基礎架構,或由您將 Agent Gateway 附加至您在專案中管理的 Proxy 和負載平衡資源。在所有 Google Cloud 執行階段中,您可以使用相同的中央控制層,管理代理身分、Agent Registry 項目和存取政策。
Agent Runtime 和 Gemini Enterprise
Agent Gateway 提供完全由 Google 代管、免維護的閘道基礎架構,直接託管於 Google Cloud。這項服務專為在 Agent Runtime 和 Gemini Enterprise 執行的代理進行最佳化。
- 架構與基礎架構:Google 會全面管理閘道管理服務和 Proxy 基礎架構。組織不需要設定 Proxy、管理容器,或手動維護。
- 主要功能:提供內建、免維護的 mTLS 終止、IAP 存取政策、Model Armor 提示掃描和資料遺失防護,以及語意管理政策。
- 主要用途:適合在 Google Cloud 上建構無伺服器 AI 代理的企業團隊,他們希望享有全方位治理,但不想管理網路基礎架構。
如需設定詳細資料,請參閱「Agent Platform 的 Agent Gateway 總覽」。
GKE
Agent Gateway 可將 Agent Platform 的管理功能,擴展至您在自有 GKE 叢集上執行的代理和 MCP 伺服器。平台團隊會使用 Kubernetes 原生資源和 Google Kubernetes Engine Gateway API 設定治理機制。控管 Agent Runtime 代理的代理身分、Agent Registry 和政策,也適用於 GKE 代理。
- 架構和基礎架構:您在自己的專案中執行 Proxy 基礎架構。
- Client-to-Agent:用戶端流量會透過 GKE Gateway (區域性應用程式負載平衡器) 進入叢集。
- Agent-to-Anywhere:GKE 周邊網路會將傳出的代理流量重新導向至 Secure Web Proxy,不需使用 sidecar,且會在流量離開叢集前強制執行政策。叢集內的代理對代理流量,是由每個命名空間執行的第 7 層 Ambient Proxy 管理。
- 主要功能:Kubernetes 原生政策設定、使用各代理的 SPIFFE 身分進行身分型存取控管、Model Armor 提示詞和回覆篩選、TLS 檢查傳出代理流量,以及透過擴充功能繫結自訂政策引擎。
- 主要用途:平台和資安團隊在 GKE 上執行代理,並想透過現有的 Kubernetes 工具,管理傳入、傳出和叢集內的代理流量。
Agent Gateway 即將支援 GKE 代理。功能和時程可能會有變動。如要申請搶先體驗,請註冊預先發布版。
針對 Cloud Run:
Agent Gateway 可將 Agent Platform 治理功能,擴展至您在 Cloud Run 部署的代理和 MCP 伺服器。您可以將 Agent Gateway 附加至專案中已管理的Google Cloud 網路基礎架構。Secure Web Proxy 會控管代理的傳出流量,而應用程式負載平衡器則會控管代理的傳入流量。Agent Gateway 會根據代理和呼叫端身分,對這兩條路徑強制執行政策,您不必變更代理程式碼。
架構和基礎架構:您在自己的專案中執行 Proxy 基礎架構。
- Client-to-Agent:用戶端對代理流量會透過區域性應用程式負載平衡器,將用戶端導向代理。網際網路用戶端會使用外部負載平衡器,虛擬私有雲網路中的用戶端則會使用內部負載平衡器。Agent Gateway 會附加至負載平衡器,因此會在要求到達代理之前,驗證並檢查每項傳入要求。
- Agent-to-Anywhere:對於代理至任何位置的流量,Cloud Run 周邊網路會攔截代理容器的傳出流量。接著,系統會透過直連虛擬私有雲輸出,將流量轉送至虛擬私有雲網路中的 Secure Web Proxy 執行個體,該執行個體會做為政策強制執行點。流量會透過相互驗證 (mTLS) 通道傳輸,該通道會攜帶代理程式的身分。
您需要建立及管理 Secure Web Proxy 和負載平衡器資源,並控管虛擬私有雲網路、憑證和網路 perimeter。
主要功能:依據身分制定存取政策,控管對工具、模型和 API 的外撥通話;透過 Identity-Aware Proxy (IAP) 驗證及授權來電者;使用 Model Armor 篩選提示詞、回覆和工具酬載 (雙向);使用您控管的憑證授權單位,對輸出流量進行 TLS 檢查;以及透過擴充功能繫結,使用自訂政策引擎,在多項 Cloud Run 服務中套用一組集中式政策。
主要用途:資安和平台團隊在 Cloud Run 上執行代理,並需要集中管理傳入和傳出代理流量。這包括需要在與應用程式執行階段分開的基礎架構上強制執行安全性的組織,以及透過中樞和輪輻虛擬私有雲網路轉送流量以進行檢查的組織。
Agent Gateway 即將支援 Cloud Run 代理。功能和時程可能會有異動。如要申請搶先體驗,請註冊預先發布版。
跨雲端 Agent Gateway
跨雲端 Agent Gateway 可將 Agent Platform 治理功能,延伸至在 Google Cloud外部 Kubernetes 叢集上執行的代理,例如 Amazon EKS、Azure AKS、Red Hat OpenShift,或自有資料中心內的叢集。您可以在 Google Cloud中集中管理治理機制,並在自己的叢集內強制執行政策。
- 架構和基礎架構: Google Cloud 託管管理層,您可以在此定義代理身分、登錄項目和政策。您會將輕量型、以 Envoy 為基礎的 Agent Gateway 及其支援元件部署至 Kubernetes 叢集。您必須負責叢集的網路,包括將代理流量轉送至閘道。代理流量會保留在您的環境中。只有您設定的政策檢查 (例如 Model Armor 篩選) 會呼叫Google Cloud。
- 主要功能:管理代理與任何位置之間的流量、透過 Workload Identity Federation 將 Kubernetes 工作負載憑證交換為 Agent Identity 憑證,以及強制執行集中定義的政策,例如 Model Armor。此外,這項功能也將 Agent Registry 和代理觀測 (存取記錄和追蹤記錄) 擴充至 Google Cloud外部的代理程式。
- 主要用途:企業在多個雲端或自有資料中心執行代理,並希望為所有代理採用一套治理政策、一個登錄檔,以及一個代理活動檢視畫面。
跨雲端 Agent Gateway 即將推出。功能和時程可能會有異動。如要申請搶先體驗,請註冊預先發布版。
支援的通訊協定
Agent Gateway 支援所有部署模型的標準 HTTP 代理通訊協定,包括:
- Model Context Protocol (MCP):控管透過伺服器傳送事件 (SSE) 或 HTTP POST 要求,傳出和傳入的 MCP 工具呼叫。
- Agent2Agent (A2A):管理代理間的委派和工作執行 API。
- REST 和 gRPC:支援 GKE、Cloud Run 和跨雲端部署項目的 HTTP/1.1 和 HTTP/2 (gRPC) 流量。
針對 MCP 流量,Agent Gateway 會檢查 JSON-RPC 要求,擷取工具名稱和方法屬性,在所有部署模型中啟用精細的工具存取政策。詳情請參閱「依據 MCP 屬性授權」。
限制
- 每個 Agent Gateway 執行個體最多可控管 5,000 個在 Agent Registry 註冊的資源。
- 請參閱下列頁面,瞭解所選部署模型和功能的相關限制:
API 和 gcloud 參考資料
如要進一步瞭解 Agent Gateway 的可用方法,請參閱下列參考主題:
- gcloud 參考資料:
gcloud network-services agent-gateways - REST API 參考資料:agentGateways
後續步驟
程式碼實驗室:使用 Agent Platform 管理代理工作負載
瞭解如何透過 Gemini Enterprise Agent Platform 的 Agent Gateway 控管代理工作負載。