本頁面說明如何使用
RPM 編排器部署選項,安裝 AlloyDB Omni
18.1.0 版。
選擇其他部署選項。
 Google 會運用 AI 技術將內容翻譯成你偏好的語言,但可能會出錯。
AlloyDB Omni 如何使用 TLS
透過集合功能整理內容
你可以依據偏好儲存及分類內容。
選取說明文件版本:
AlloyDB Omni 會使用傳輸層安全標準 (TLS),保護自身與外部元件 (例如 PostgreSQL 用戶端、備份伺服器和資料庫應用程式) 之間的通訊。如果您未自行設定 TLS,AlloyDB Omni 會使用自行簽署的憑證為您設定。
如要進一步瞭解如何設定 AlloyDB Omni 所需的 TLS 憑證,請參閱「設定 TLS 憑證」。
下圖說明 AlloyDB Omni 使用的通訊和網路路徑。
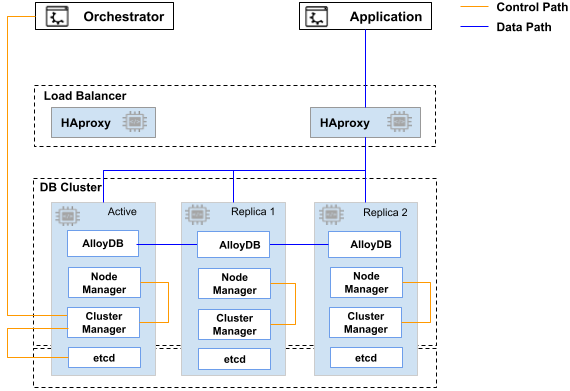
下表列出各個通訊路徑和所需憑證。
| 通訊路徑 |
必要憑證 |
etcd <--> etcd |
etcd SSL 憑證 |
| AlloyDB Omni 自動調度管理工具 <--> 叢集管理工具 |
控制路徑 SSL 憑證 |
叢集管理工具 <--> etcd |
etcd SSL 憑證 |
| 叢集管理工具 <--> Node Manager |
控制路徑 SSL 憑證 |
| PostgreSQL 用戶端 <--> HAProxy <--> AlloyDB Omni |
資料路徑 SSL 憑證 |
|
PostgreSQL 用戶端 <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
|
資料路徑 SSL 憑證 |
| AlloyDB Omni <--> pgBackRest 存放區伺服器 |
資料路徑 SSL 憑證 |
| AlloyDB Omni <--> 記錄伺服器 (ELK 堆疊) |
資料路徑 SSL 憑證 |
後續步驟
除非另有註明,否則本頁面中的內容是採用創用 CC 姓名標示 4.0 授權,程式碼範例則為阿帕契 2.0 授權。詳情請參閱《Google Developers 網站政策》。Java 是 Oracle 和/或其關聯企業的註冊商標。
上次更新時間:2026-10-27 (世界標準時間)。
[[["容易理解","easyToUnderstand","thumb-up"],["確實解決了我的問題","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["難以理解","hardToUnderstand","thumb-down"],["資訊或程式碼範例有誤","incorrectInformationOrSampleCode","thumb-down"],["缺少我需要的資訊/範例","missingTheInformationSamplesINeed","thumb-down"],["翻譯問題","translationIssue","thumb-down"],["其他","otherDown","thumb-down"]],["上次更新時間:2026-10-27 (世界標準時間)。"],[],[]]

