


本文档提供了一个智能体 AI 系统的概要架构,用于编排与不同企业系统的交互。编排器智能体可自动执行复杂流程,并通过现代对话式界面统一访问多个企业系统。这些系统可能是商业第三方应用或专有内部系统。这种设计方法消除了点对点系统集成,因此您的操作员可以避免持续的上下文切换(转椅处理)。
本文档的目标受众群体包括在云端构建和管理智能体 AI 应用的架构师、开发者和管理员。本文档假定您对智能体 AI 有基本的了解。
架构
下图展示了一个多层架构,其中编排器代理使用 AI 将来自多个渠道的客户互动路由到适当的后端系统。
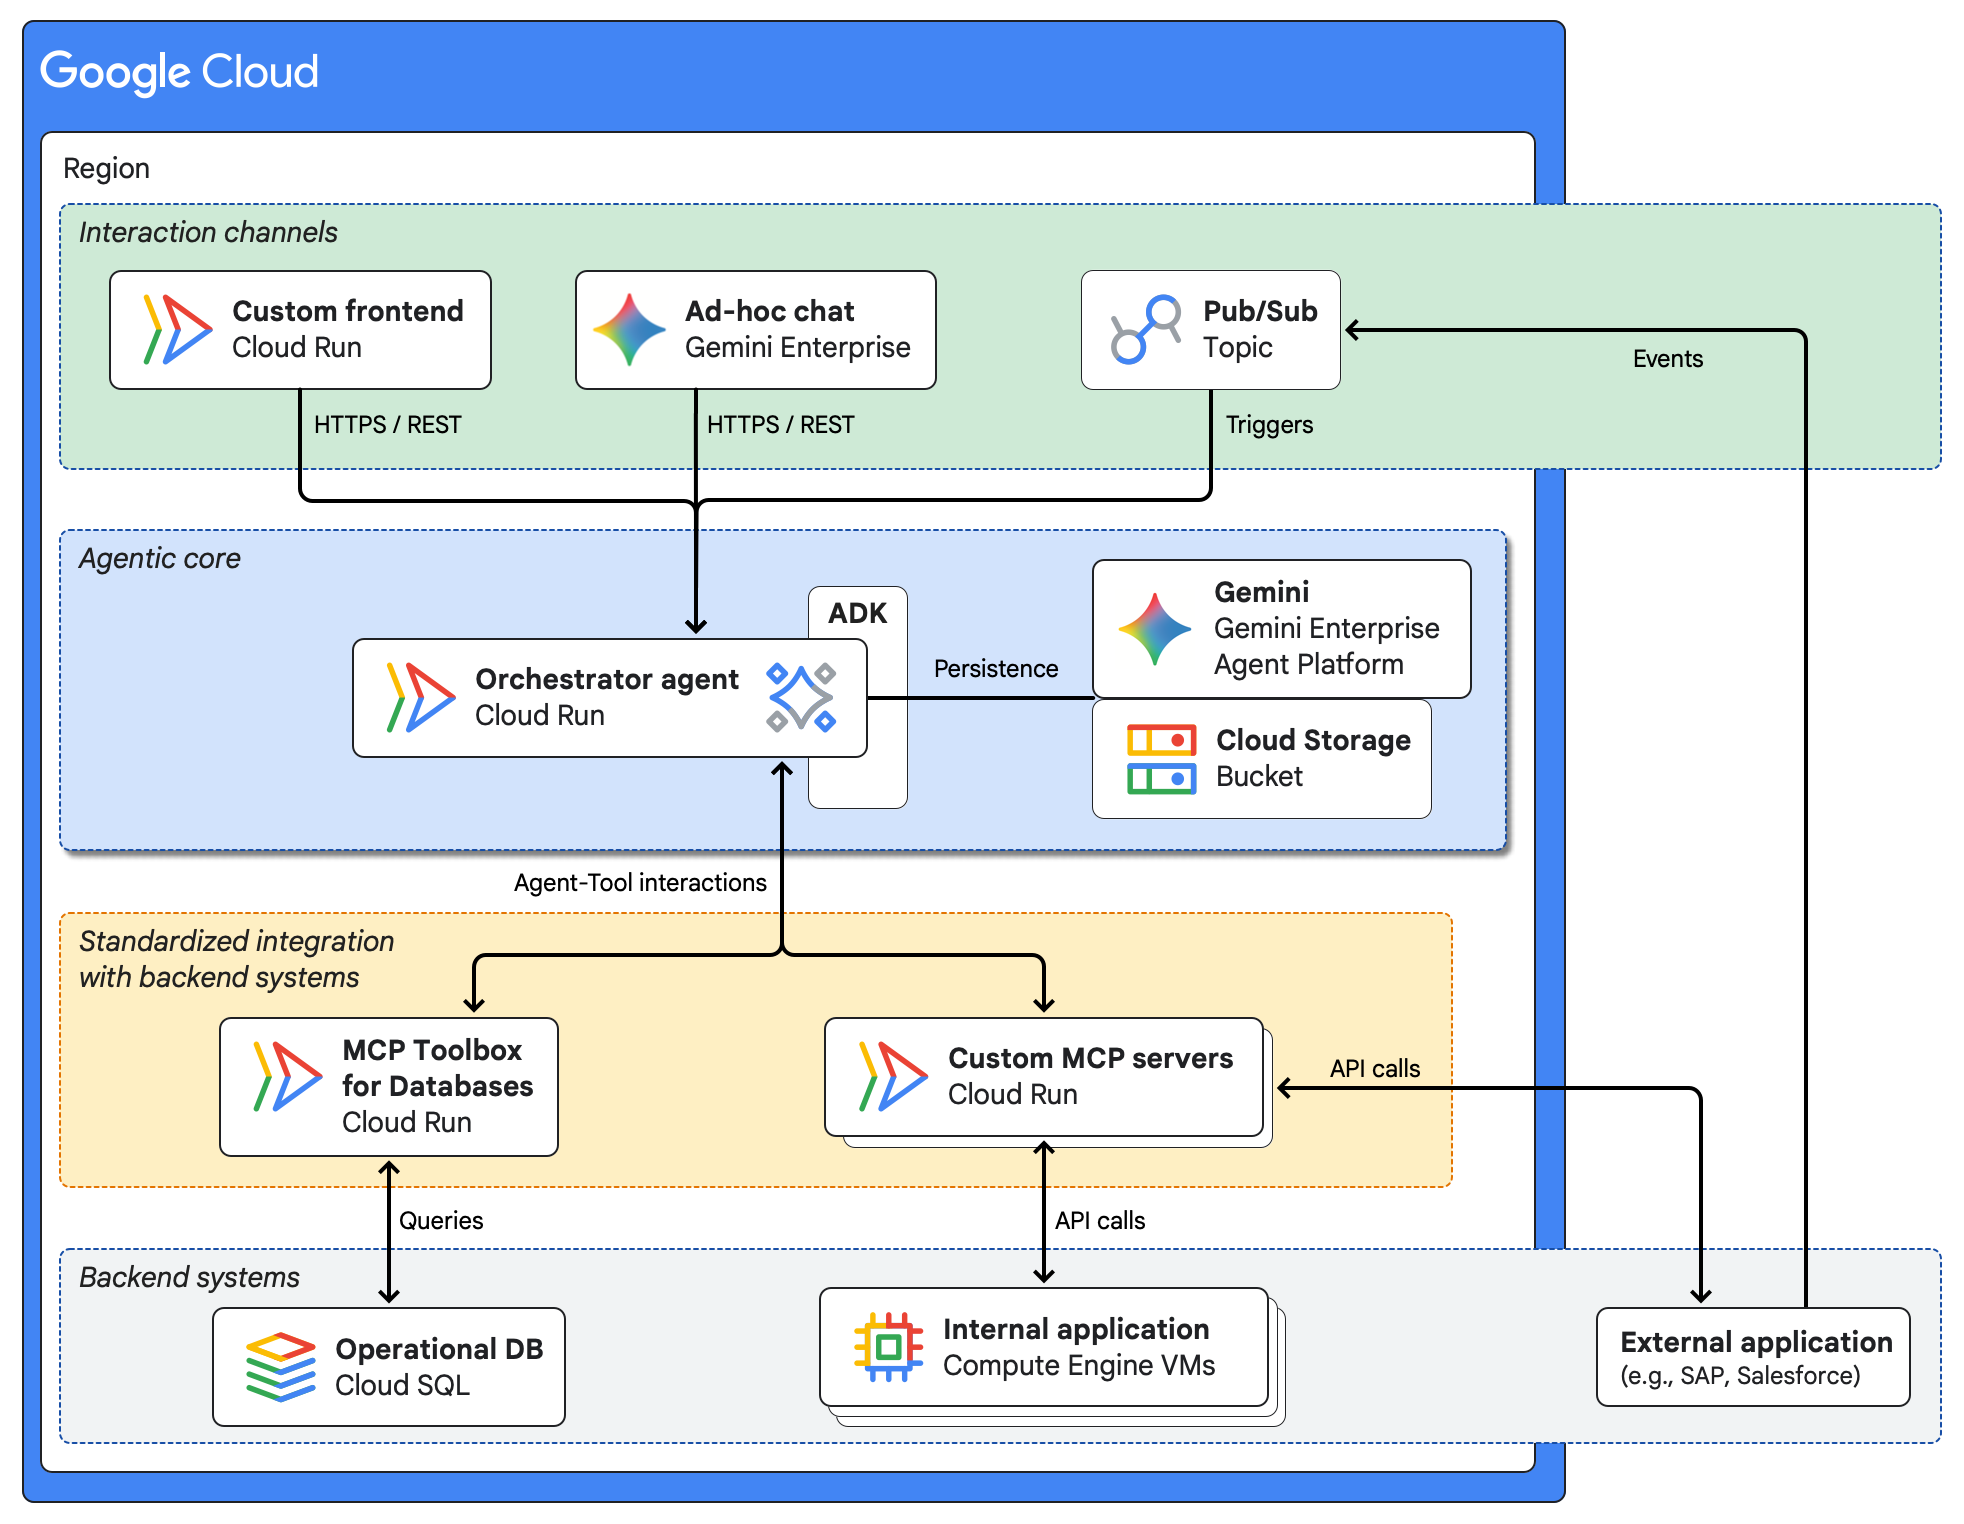
该架构中的组件按以下层级进行组织:
- 互动渠道
在示例架构中,客户端通过多种渠道与智能体 AI 系统进行交互:
- 自定义前端,例如通过安全 REST API 与代理通信并支持人机协同流程的 Web 应用。
- Gemini Enterprise 上的临时聊天界面,可将代理作为安全工具调用,并让用户使用自然语言与复杂的后端系统进行交互。
- 一个外部应用,通过将业务事件发布到 Pub/Sub 主题来启动系统到系统的自动化工作流。
- 智能体核心
该架构的核心组件是使用智能体开发套件 (ADK) 构建并部署在 Cloud Run 上的编排器智能体。编排器管理多智能体系统。此无服务器平台可使用 Identity and Access Management (IAM) 为代理的 REST API 提供可伸缩性和访问权限控制。
为了在多步骤任务中保持状态,智能体使用内置的 ADK 支持在 Gemini Enterprise Agent Platform 会话或 Cloud Storage 中持久保存状态数据。
- 与后端系统进行标准化集成
为了实现智能体与后端系统之间的通信,该架构使用了部署在 Cloud Run 上的 Model Context Protocol (MCP) 服务器。
- MCP Toolbox for Databases 提供了一套开箱即用的安全工具,用于访问 Cloud SQL 等数据库。
- 自定义 MCP 服务器提供对后端应用的访问权限。
每个 MCP 服务器都会将特定后端系统的 API 作为一组标准化工具公开。MCP 服务器形成一个防腐层,用于将智能体与后端系统隔离开来。这种方法有助于避免智能体与后端系统紧密耦合。它简化了代理的逻辑,让您可以独立于代理对后端系统进行现代化改造。
- 后端系统
在示例架构中,AI 智能体负责协调对以下后端系统的访问:
- Cloud SQL 中的运营数据库。
- 在 Compute Engine 虚拟机上部署的应用。
- 在 Google Cloud外部运行的应用。
使用的产品
此示例架构使用以下 Google Cloud 和开源产品及工具:
- Gemini Enterprise Agent Platform:一个综合性平台,可让您构建、扩缩、治理和优化企业级 AI 智能体。
- Cloud Run:一个无服务器计算平台,可让您直接在 Google 可伸缩的基础设施之上运行容器。
- Cloud SQL:一种全托管式关系型数据库服务,可帮助您在 Google Cloud上预配、操作和管理 MySQL、PostgreSQL 和 SQL Server 数据库。
- Cloud Storage:适用于各种数据类型的费用低廉且不受限制的对象存储区。数据可从 Google Cloud内部和外部访问,并且跨位置进行复制以实现冗余。
- Compute Engine:一项安全且可自定义的计算服务,可让您在 Google 的基础设施上创建并运行虚拟机。
- Gemini:Google 开发的一系列多模态 AI 模型。
- Gemini Enterprise:一个全托管式安全平台,用于在企业内部署和管理 AI 智能体。
- Pub/Sub:一种异步且可伸缩的通讯服务,可将生成消息的服务与处理这些消息的服务分离开。
- 智能体开发套件 (ADK):一套用于开发、测试和部署 AI 代理的工具和库。
- Model Context Protocol (MCP):一种开源标准,用于将 AI 应用连接到外部系统。
- MCP Toolbox for Databases:一款开源 Model Context Protocol (MCP) 服务器,可管理连接池、身份验证和可观测性等复杂的数据库任务,让 AI 智能体能够安全地连接到数据库。
如需了解智能体 AI 系统的替代组件(例如 Agent Runtime、工具和记忆),请参阅选择智能体 AI 架构组件。
使用场景
此架构适用于以下应用场景:
- 在不同的外部和内部应用之间自动执行“转椅式”处理。
- 为多个旧版系统创建统一的接口,而无需进行大规模迁移。
- 为现有业务流程添加智能对话功能。
- 利用事件驱动型功能逐步对应用进行现代化改造。
该架构具有以下优势:
- 工作效率:自动执行重复性任务,减少人为错误,让您的团队专注于增值任务。
- 可伸缩性:使用事件驱动型方法独立开发、部署和扩缩服务。
- 增强用户体验:构建现代化、灵活的界面,以集成复杂的业务流程。
- 面向未来的集成:使用 MCP 服务器标准化与后端系统的集成,以便您可以独立替换和升级后端系统。
设计考虑事项
本部分介绍了一些设计因素、最佳实践和建议,您在使用此参考架构开发满足特定安全性、运营效率和性能要求的拓扑时应考虑这些内容。
本部分中的指导并非详尽无遗。如需详细了解设计因素和最佳实践,以及有关构建和部署多智能体 AI 系统的建议,请参阅 Google Cloud中的多智能体 AI 系统。
安全性、隐私权和合规性
为了帮助应对 AI 智能体的独特安全风险,Google 建议采用一种方法,将确定性安全控制与基于推理的动态防御相结合:
- 人工监督:在业务关键型系统中纳入人机协同流程,以便人工监督者可以审核输出并批准、覆盖或暂停智能体操作。
- Agent Identity:为每个智能体分配一个与工作负载绑定的身份,以强制执行最小权限访问权限控制,并集中管理外部工具的凭据。
- Agent Gateway:通过 Model Armor 强制执行入站和出站流量治理、默认拒绝访问政策以及内嵌提示和工具检查。
Agent Registry:验证智能体是否仅连接到已获批准的子智能体和 MCP 工具。
Cloud Run 服务安全:对于 Cloud Run 服务,请使用专用 IAM 服务账号,并根据最小权限原则授予权限。通过配置 Cloud Run 入站流量控制来限制对经过身份验证的调用方的访问,从而保护代理的 API。如需对 Cloud Run 上托管的 MCP 服务器的入站代理和工具请求进行身份验证和授权,请将 Identity-Aware Proxy (IAP) 与 Agent Gateway 搭配使用。
运营效率
为确保代理配置满足您的运营效率要求,请考虑以下建议:
- 可观测性:在分布式系统中,日志记录和跟踪对于问题排查至关重要。如需了解整个 Agentic Workflows,请对服务进行插桩,以便将结构化日志写入 Cloud Logging,并将跟踪记录发送到 Cloud Trace。
- 部署自动化:使用 Terraform 等基础架构即代码 (IaC) 工具自动预配和管理资源。IaC 有助于确保在开发、预演和生产环境中实现可重复、可审核的部署。
- 基础架构治理:使用 App Design Center 简化应用基础架构的设计和部署。您可以使用应用设计中心定义模板,其中包含组织的治理规则和最佳实践。
性能优化
Cloud Run 会根据需求自动扩缩,在没有负载时,它会缩减至零。对于对延迟时间敏感的应用,您可以通过配置实例数下限来最大限度地减少冷启动。
后续步骤
- (Codelab)如何在 Cloud Run 上部署安全的 MCP 服务器。
- (Codelab)在 Cloud Run 上构建和部署使用 MCP 服务器的智能体。
- (Codelab)使用事件异步调用智能体 AI 应用。
- (Google Skills 课程) 使用 ADK 构建多智能体系统。
- (代码示例)在 GitHub 中探索更多代码示例,了解如何使用 ADK 构建智能体。
- 如需简要了解 Google Cloud中特定于 AI 和机器学习工作负载的架构原则和建议,请参阅 Well-Architected Framework 中的 AI 和机器学习视角。
贡献者
作者:Casey West | 架构推广工程师, Google Cloud
其他贡献者:
- Amina Mansour | 全球开发者关系与战略内容技术主管
- Kumar Dhanagopal | 跨产品解决方案开发者
- Leonid Yankulin | 开发者关系工程师