


BlueLiv
本文說明如何將 BlueLiv 與 Google Security Operations 整合。
整合指南
整合的目的是使用威脅連接器,從 BlueLiv 擷取威脅,並使用相關篩選器,在 Google Security Operations 中只顯示所需威脅,然後根據相關用途對這些威脅執行其他動作。
本快速指南將介紹幾項重點,協助 Google SecOps 客戶更輕鬆地使用整合功能。
整合設定
我們會說明參數和參數位置,方便您設定整合:
- API 根目錄:這是您用來查看 BlueLiv 首頁的網址,後面加上 /api/v2 尾碼。例如:
https://tcdach.blueliv.com/api/v2應為這個參數的值。 - 使用者名稱:與連線至 BlueLiv 首頁時使用的使用者名稱相同。
- 密碼:連線至 BlueLiv 首頁時使用的密碼。
組織 ID:您可以在瀏覽產品時使用的網址中,輕鬆找到組織 ID,例如:
在本例中,組織 ID 為
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
瞭解整合參數後,我們可以深入探討整合中的其他字詞。
模組類型
BlueLiv 將威脅部分劃分為模組類型,而在此整合中,我們使用這些類型來協助 SOAR 平台,並僅在您要依模組類型篩選時擷取相關資訊。BlueLiv 目前提供下列模組類型:
- 憑證
- 社群媒體
- 信用卡
- 網域保護
- 惡意軟體
- 資料外洩
- 駭客行動
- 暗網
- 自訂
- 媒體追蹤工具
- 行動應用程式
威脅 ID 和模組 ID
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
在 BlueLiv 中,每項威脅都有一個 UID,也就是代表該威脅的編號。這個參數也很容易在網址中找到。威脅也稱為資源。舉例來說,這裡的威脅 UID 是 31024379。
此外,BlueLiv 上的每個模組都有一個 UID,也就是代表該模組的編號。舉例來說,這裡的威脅 UID 是 1303。
設定相關建議
Blueliv 一次只能開啟一個工作階段。為確保穩定性,建議您為整合設定和連接器使用不同的使用者。注意:每個連接器都需要獨立的使用者。
應用實例
- 主動監控網路威脅
- 品牌保護
- 資料侵害防護
- 詐欺防範
- 仿冒商品偵測
在 Google SecOps 中設定 BlueLiv 整合
如要瞭解如何在 Google SecOps 中設定整合功能,請參閱「設定整合功能」一文。
整合參數
請使用下列參數設定整合:
| 參數顯示名稱 | 類型 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|---|
| API 根層級 | 字串 | https://example |
是 | BlueLiv 執行個體的 API 根層級。 |
| 使用者名稱 | 字串 | 不適用 | 是 | BlueLiv 的使用者名稱。 |
| 密碼 | 密碼 | 不適用 | 是 | 使用者密碼 |
| 組織 ID | 字串 | 不適用 | 是 | 指定要在 BlueLiv 中使用的組織 ID |
| 驗證 SSL | 核取方塊 | 已取消勾選 | 是 | 如果啟用,系統會驗證連至 IronScales 伺服器的 SSL 憑證是否有效。 |
動作
乒乓
說明
在 Google SecOps Content Hub 的整合設定頁面,使用提供的參數測試與 BlueLiv 的連線能力。
參數
不適用
執行日期
這項動作不會對實體執行,也沒有必要輸入參數。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
案件總覽
| 結果類型 | 值 / 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果兩次 API 呼叫都成功:「Successfully connected to the BlueLiv server with the provided connection parameters!」(已使用提供的連線參數成功連線至 BlueLiv 伺服器!) 動作應失敗並停止執行應對手冊: 如果只有第一次呼叫成功,第二次呼叫失敗:「已成功使用使用者名稱和密碼登入,但組織 ID 似乎不正確。請檢查「整合設定」頁面中的組織 ID 參數,然後再試一次。 如果未成功:「無法連線至 BlueLiv!錯誤為 {0}".format(exception.stacktrace) |
一般 |
充實實體
說明
使用 Blueliv Threat Context 模組的資訊,充實實體。支援的實體:IP、雜湊、網址、威脅發動者、威脅活動、威脅特徵、網域、CVE。
參數
| 名稱 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|
| 標示為可疑的最低分數 | 5 | 是 | 指定實體標示為可疑的最低分數。上限:10。 |
| 建立洞察 | 是 | 否 | 如果啟用,動作會建立包含實體相關資訊的洞察資料。 |
執行日期
這項動作會對下列實體執行:
- IP 位址
- 雜湊
- 網址
- 威脅發動者
- 威脅事件
- 威脅特徵
- CVE
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 | 範例 |
|---|---|---|
| 成功 | True/False | success:False |
案件總覽
| 充電盒 | 成功 | 失敗 | 訊息 |
|---|---|---|---|
| 如果已擴充部分實體 | true | false | 已成功使用 Blueliv 的資訊充實下列實體:{entity.identifier} |
| 如果未充實 | true | false | 動作無法使用 Blueliv 的資訊充實下列實體:{entity.identifier} |
| 如果未擴充所有 | false | false | 沒有任何實體使用 Blueliv 的資訊進行擴充。 |
| 嚴重錯誤、憑證無效、API 根 | false | true | 執行「擴充實體」動作時發生錯誤。原因:{error traceback} |
| 如果無法使用「威脅背景資訊」模組 | false | 是 | 執行「擴充實體」動作時發生錯誤。原因:您的執行個體不支援「Threat Context」模組。 |
新增威脅註解
說明
這項動作會將所需文字註解新增至特定威脅。
參數
| 參數顯示名稱 | 類型 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|---|
| 模組類型 | 字串 | 不適用 | 是 | 指定資源所屬的模組類型。 |
| 模組 ID | 字串 | 不適用 | 是 | 指定資源所屬的模組 ID。 |
| 資源 ID | 字串 | 不適用 | 是 | 指定要新增註解的資源 ID。 |
| 留言文字 | 字串 | 不適用 | 是 | 提供要新增至資源的註解。 |
執行日期
這項動作不會對實體執行。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
案件總覽
| 結果類型 | 值/說明 | 類型 (實體 \ 一般) |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果成功:「Successfully added the comment to threat ID: 」+{threat_ID} 動作應失敗並停止執行應對手冊: 如果失敗: "Failed to perform action "Add Comment to a Threat {0}".format(exception.stacktrace) |
一般 |
| 案件總覽表格 | Name: "Threat ID "+{threat_id}+" Comments: 資料欄:
|
將威脅標示為常用項目
說明
這項動作會將指定威脅標示為 BlueLiv 中的常用威脅。
參數
| 參數顯示名稱 | 類型 | 預設值 | DDL 值 | 是否為必要 | 說明 |
|---|---|---|---|---|---|
| 模組類型 | 字串 | 不適用 | 是 | 指定資源所屬的模組類型。 | |
| 模組 ID | 字串 | 不適用 | 是 | 指定資源所屬的模組 ID。 | |
| 資源 ID | 字串 | 不適用 | 是 | 指定要新增註解的資源 ID。 | |
| 常用狀態 | DDL | 使用者已加星號 | 未加星號 使用者已加星號 已加星號的群組 已加星號 |
是 | 提供要套用至指定威脅的「我的最愛」狀態。 |
執行日期
這項動作不會對實體執行。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
案件總覽
| 結果類型 | 值/說明 | 類型 (實體 \ 一般) |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果成功:「已成功將威脅 ID 標示為收藏:」+{threat_ID} 動作應失敗並停止執行應對手冊: 如果失敗: "Failed to perform action "Mark Threat as a Favorite {0}".format(exception.stacktrace) |
一般 |
為威脅新增標籤
說明
這項操作會將指定的標籤名稱新增至指定的威脅 ID。
參數
| 參數顯示名稱 | 類型 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|---|
| 模組類型 | 字串 | 不適用 | 是 | 指定資源所屬的模組類型。 |
| 模組 ID | 字串 | 不適用 | 是 | 指定資源所屬的模組 ID。 |
| 資源 ID | 字串 | 不適用 | 是 | 指定要新增標籤的資源 ID,並以半形逗號分隔。 |
| 標籤名稱 | 字串 | 不適用 | 是 | 請以半形逗號分隔的清單,指定要套用至指定威脅的標籤名稱。請注意大小寫。 |
執行日期
這項動作不會對實體執行。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
案件總覽
| 結果類型 | 值/說明 | 類型 (實體 \ 一般) |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果找不到部分標籤:「Couldn't find the following labels in BlueLiv」:+(unsuccessful_label names_list)+「Please check the label names you have provided in the action parameters and try again」 如果找不到某些威脅:「Couldn't find the following threats in BlueLiv」:+(unsuccessful_threat_IDs)+「. Please check the threat IDs you have provided in the action parameters and try again」 如果成功:「已成功將下列標籤:」+(successful_label_names_list)+「新增至下列威脅 ID:」+(successful_threat_IDs_list) 動作應失敗並停止執行應對手冊: 如果找不到任何標籤:「Couldn't find any of the following labels in BlueLiv」:+(unsuccessful_label names_list)+「Please check the label names you have provided in the action parameters and try again」 如果找不到任何威脅:「Couldn't find any of the following Threats in BlueLiv」:+(unsuccessful_threat_IDs_list)+「. Please check the threat IDs you have provided in the action parameters and try again」 如果失敗: "Failed to perform action "Add Labels to Threats".format(exception.stacktrace) |
一般 |
移除威脅標籤
說明
這項操作會從指定的威脅 ID 移除指定標籤。
參數
| 名稱 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|
| 模組類型 | 不適用 | 是 | 指定資源所屬的模組類型。 |
| 模組 ID | 是 | 指定資源所屬的模組 ID | |
| 資源 ID | 是 | 指定要移除標籤的資源 ID,並以逗號分隔的清單呈現。 | |
| 標籤名稱 | 是 | 請指定要移除的標籤,並以逗號分隔的清單呈現。請注意大小寫。 |
執行日期
這項動作不會對實體執行。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
案件總覽
| 充電盒 | 成功 | 失敗 | 訊息 |
|---|---|---|---|
| 如果找不到某些標籤 | true | false | 「在 BlueLiv 中找不到下列標籤:\n {labels}。請檢查您在動作參數中提供的標籤名稱,然後再試一次。 |
| 如果找不到某些威脅 | true | false | 找不到模組 {module} {threat IDs} 的下列威脅:{threat IDs}。請檢查您在動作參數中提供的威脅 ID,然後再試一次 |
| 如果部分成功: | true | false | 已成功從 Blueliv 的下列威脅 {threat ID} 移除下列標籤:{successful_labels} |
| 如果部分建議尚未套用: | true | false | 下列標籤原本就不屬於 Blueliv 中的威脅 {threat ID}:{labels already not a part} |
| 如果找不到標籤 | false | true | 執行「移除威脅標籤」動作時發生錯誤。原因:找不到任何標籤。請檢查拼字。 |
| 如果未發現威脅 | false | true | 執行「移除威脅標籤」動作時發生錯誤。原因:未發現任何威脅。請檢查拼字。 |
| 嚴重錯誤、憑證無效、API 根 | false | true | 執行「移除威脅標籤」動作時發生錯誤。原因:{error traceback} |
| 如果模組類型或 ID 無效 | false | true | 執行「移除威脅標籤」動作時發生錯誤。原因:提供的模組 ID 或模組類型無效。 |
列出實體威脅
說明
列出與 Blueliv 中實體相關的威脅。支援的實體:全部。
已知限制
即使字串與威脅名稱完全相符,Blueliv API 也可能不會傳回任何結果。範例如下:
https://pastebin.com/YRkUCLGc - 使用「pastebin」關鍵字搜尋時,會顯示網址。
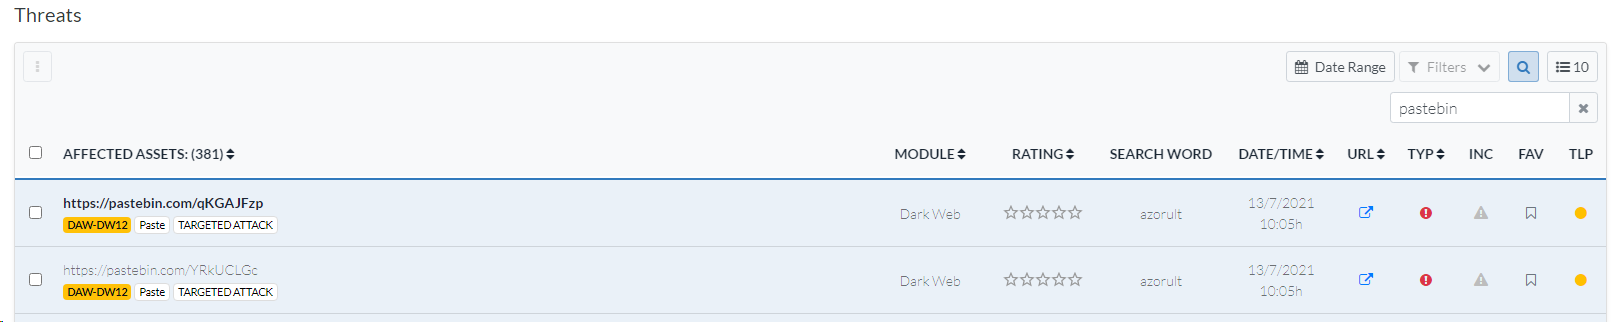
使用「https://pastebin.com/YRkUCLGc」關鍵字搜尋時,不會顯示 https://pastebin.com/YRkUCLGc。
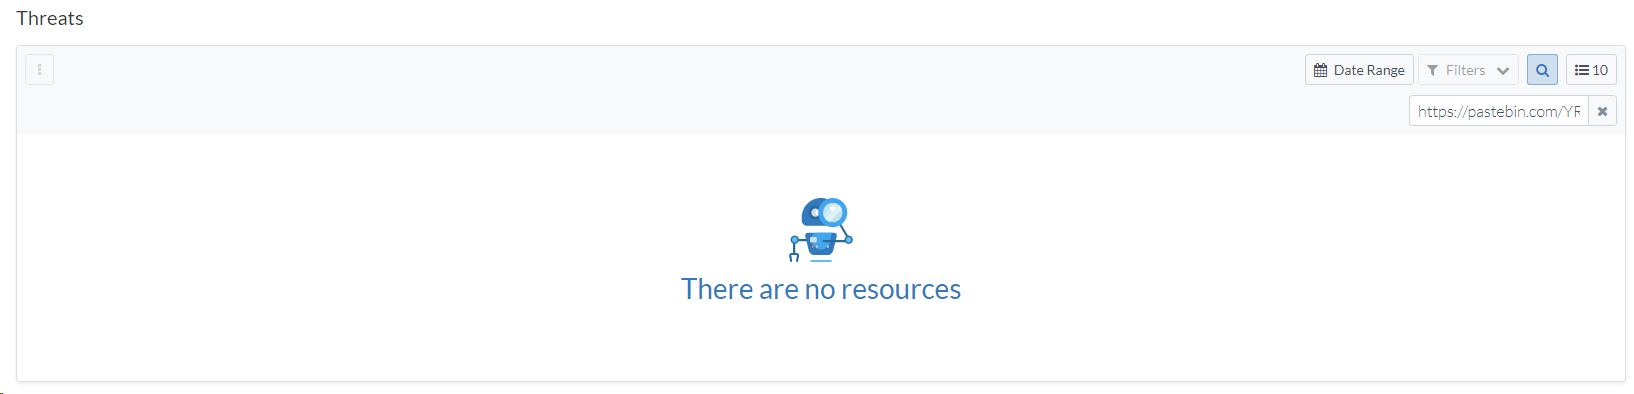
參數
| 參數顯示名稱 | 類型 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|---|
| 標籤篩選器 | CSV | 不適用 | 否 | 指定以半形逗號分隔的標籤清單,用於篩選威脅。注意:標籤篩選器採用「OR」邏輯。 |
| 模組篩選器 | CSV | 不適用 | 否 | 指定以半形逗號分隔的模組清單,用於篩選威脅。 |
| 要傳回的威脅數量上限 | 整數 | 50 | 否 | 指定每個實體要傳回的威脅數量。如未指定,動作會傳回 50 個威脅。 |
執行日期
這項操作會對所有實體執行。
動作執行結果
指令碼執行結果
| 指令碼執行結果名稱 | 價值選項 |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
JSON 結果
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
案件總覽
| 結果類型 | 值/說明 | 類型 (實體 \ 一般) |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果其中一個有資料(is_success = true):「已成功列出 Blueliv 中下列實體的可用威脅:{entity.identifier}」。 如果其中一個實體沒有威脅 (is_success=true):「在 Blueliv 中找不到與下列實體相關的威脅:{entity.identifier}」 如果沒有威脅 (is_success=true):「在 Blueliv 中找不到與所提供實體相關的威脅」 動作應失敗並停止執行應對手冊: 如果發生嚴重錯誤,例如憑證錯誤、無法連線至伺服器等:「執行『列出實體威脅』動作時發生錯誤。原因:{0}''.format(error.Stacktrace) |
一般 |
| 案件總覽表格 | 標題:{entity.identifier} 模組名稱 網址 標題 標籤 建立時間 |
實體 |
連接器
BlueLiv - Threats Connector
說明
從 BlueLiv 提取安全威脅。連接器會從 BlueLiv 模組擷取所有最新威脅。
許可清單和封鎖清單篩選器適用於 BlueLiv 模組類型。舉例來說,如果只想取得 Hacktivism 模組的威脅,可以開啟許可清單,並輸入「Hacktivism」類型名稱。
每種模組類型都有不同的資料結構,可擷取至 Google SecOps。請視需求修改 Google SecOps 執行個體中的對應關係。請務必查看 BlueLiv 傳回的每個事件,瞭解不同的「event_type」值。
對於「惡意軟體」威脅類型,我們目前僅提供基本事件資料。 我們很快就會新增事件,以便妥善處理惡意軟體威脅類型傳回的特殊資料。
在 Google SecOps 中設定 BlueLiv - Threats 連接器
如要瞭解如何在 Google SecOps 中設定連接器,請參閱「設定連接器」一文。
連接器參數
使用下列參數設定連接器:
| 參數顯示名稱 | 類型 | 預設值 | 是否為必要 | 說明 |
|---|---|---|---|---|
| 產品欄位名稱 | 字串 | ProductName | 是 | 輸入來源欄位名稱,擷取產品欄位名稱。 |
| 事件欄位名稱 | 字串 | event_type | 是 | 輸入來源欄位名稱,擷取事件欄位名稱。 |
| 環境欄位名稱 | 字串 | "" | 否 | 說明儲存環境名稱的欄位名稱。 如果找不到環境欄位,則環境為預設環境。 |
| 環境規則運算式模式 | 字串 | .* | 否 | 要對「環境欄位名稱」欄位中的值執行的規則運算式模式。 預設值為 .*,可擷取所有值並傳回未變更的值。 用於允許使用者透過規則運算式邏輯操控環境欄位。 如果規則運算式模式為空值或空白,或環境值為空值,則最終環境結果為預設環境。 |
| 指令碼逾時 (秒) | 整數 | 180 | 是 | 執行目前指令碼的 Python 程序逾時限制。 |
| API 網址 | 字串 | https://example.blueliv.com/api/v2 | 是 | BlueLiv 執行個體的 API 根層級。 |
| 使用者名稱 | 字串 | 不適用 | 是 | BlueLiv 的使用者名稱 |
| 密碼 | 密碼 | 不適用 | 是 | BlueLiv 的使用者密碼 |
| 組織 ID | 字串 | 不適用 | 是 | 指定要在 BlueLiv 中使用的組織 ID |
| 擷取過去幾小時內的資料 (上限) | 整數 | 1 | 否 | 擷取事件的時間範圍 (以小時為單位)。 |
| 要擷取的威脅數量上限 | 整數 | 10 | 否 | 每次連接器疊代要處理的威脅數量。 |
| 嚴重性 | 字串 | 中 | 是 | 嚴重程度會是下列其中一個值:低、中、高、重大。 |
| 要擷取的分析結果 | 字串 (值:NOT_AVAILABLE、NOT_IMPORTANT、NOT_PROCESSABLE、POSITIVE、NEGATIVE、INFORMATIVE、IMPORTANT) | 不適用 | 否 | 根據分析師對威脅的分析結果篩選威脅,只擷取具有所選分析結果的威脅。請提供以半形逗號分隔的清單,列出要擷取的所需分析結果。 |
| 篩選標籤 | 字串 (以半形逗號分隔的清單) | 不適用 | 否 | 請提供要篩選的標籤名稱清單,並以半形逗號分隔。請注意字母大小寫,並按照 BlueLiv UI 顯示的方式準確輸入標籤。 |
| 要擷取的閱讀狀態 | 字串 (值:「Only Read」、「Only Unread」) | 不適用 | 否 | 依威脅的讀取狀態篩選,讓連接器根據狀態擷取威脅。如未提供值,系統會擷取兩者。選項:「僅限已讀」、「僅限未讀」。 |
| 是否只擷取已加星號的威脅? | 核取方塊 | 已取消勾選 | 否 | 如果勾選,系統只會擷取已加星號 (常用) 的威脅 |
| 是否應擷取與事件相關的威脅? | 字串 (值:Only Incidents、Only Non Incidents) | 不適用 | 否 | 連接器是否應檢查威脅與事件的關係,並據此篩選威脅。如未提供值,系統會擷取兩者。選項包括:「僅限事件」:只會擷取與事件相關的威脅;「僅限非事件」:只會擷取與事件無關的威脅 |
| 將許可清單當做黑名單使用 | 核取方塊 | 已取消勾選 | 是 | 如果啟用,許可清單會當做黑名單使用。 |
| 驗證 SSL | 核取方塊 | 已取消勾選 | 是 | 如果已啟用,請確認連至 BlueLiv 伺服器的 SSL 憑證有效。 |
| Proxy 伺服器位址 | 字串 | 不適用 | 否 | 要使用的 Proxy 伺服器位址。 |
| Proxy 使用者名稱 | 字串 | 不適用 | 否 | 用於驗證的 Proxy 使用者名稱。 |
| Proxy 密碼 | 密碼 | 不適用 | 否 | 用於驗證的 Proxy 密碼。 |
連接器規則
Proxy 支援
連接器支援 Proxy。
還有其他問題嗎?向社群成員和 Google SecOps 專家尋求解答。