


QRadar
本文件提供將 QRadar 與 Google SecOps 整合的指南。
支援的 QRadar 部署作業
這項整合功能支援地端部署和雲端 QRadar 部署。
QRadar 的網路存取權
從 Google Security Operations 到 QRadar 的 API 存取權:允許透過通訊埠 443 (HTTPS) 或環境中設定的流量。
設定 QRadar 權限
在 QRadar 中建立專屬的 Google SecOps 使用者和安全性設定檔 (如以下步驟所述),即可更精細地控管權限。這個方法為選用,但建議使用。
QRadar 整合功能也可以使用現有的管理員帳戶。
建立 Google SecOps 使用者 {:.hide-from-toc}
在 QRadar 中,按一下左上角的圖示。
前往「管理」,然後點選「使用者」。
按一下「新增」並填寫資訊,建立新的管理員使用者。
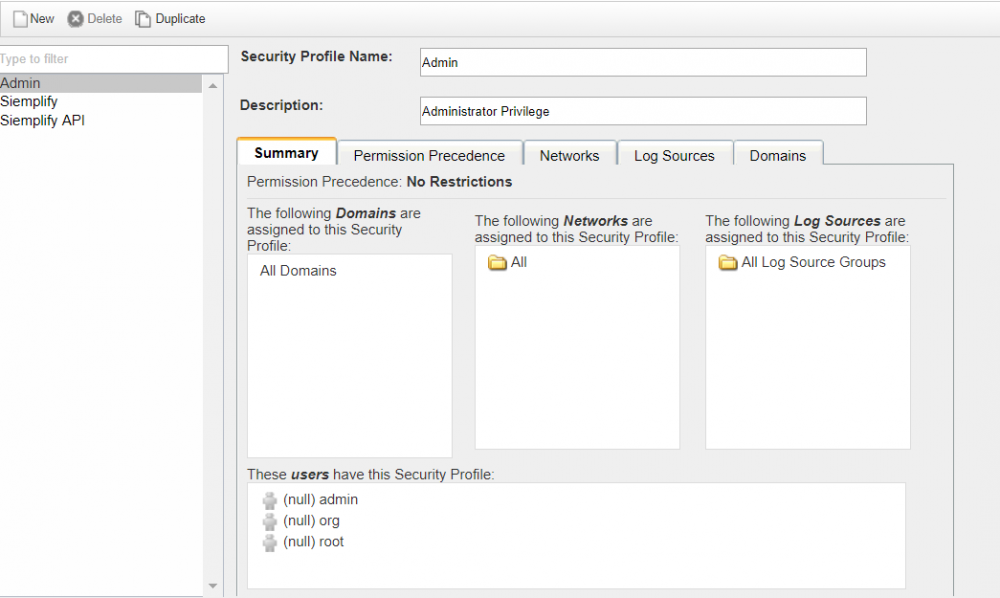
建立 Google SecOps 安全性設定檔
依序前往「Admin」>「User Management」>「Security Profiles」。
使用下列設定建立設定檔:
- 權限優先順序:無限制
- 記錄來源:所有記錄來源群組
- 聯播網:全部
- 網域:所有網域
部署變更
按一下畫面中的「部署」。
建立授權服務來存取 API
依序前往「Admin」 >「User Management」 >「Authorized Services」
使用下列設定建立服務:
- 服務名稱:Siemplify_Application_User
- 使用者角色:管理員
- 安全性設定檔:管理員
- 到期日:無
複製產生的驗證金鑰,並在 Google SecOps 整合設定 (部署精靈) 中使用。
在 Google SecOps 中設定 QRadar 整合
如要瞭解如何在 Google SecOps 中設定整合功能,請參閱「設定整合功能」一文。
整合參數
請使用下列參數設定整合:
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 執行個體名稱 | 字串 | 不適用 | 否 | 要設定整合的執行個體名稱。 |
| 說明 | 字串 | 不適用 | 否 | 執行個體的說明。 |
| API 根 | 字串 | https://IP_ADDRESS |
是 | 指向 QRadar 伺服器的網址路徑。 |
| API 權杖 | 密碼 | 不適用 | 是 | 用於驗證的 API 安全性權杖。 |
| API 版本 | 字串 | 不適用 | 否 | 使用的 API 版本。 |
| 遠端執行 | 核取方塊 | 已取消勾選 | 否 | 勾選這個欄位,即可從遠端執行設定的整合項目。勾選後,系統會顯示選取遠端使用者 (代理) 的選項。 |
動作
相似流程查詢
說明
執行預先定義的 AQL 查詢,找出與指定 Google SecOps IP 位址實體相關的流程。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 時間差異 (分鐘) | 整數 | 10 | 否 | 擷取過去 x 分鐘的流量。這項參數接受數值,例如 10。 |
| 要擷取的流程數量上限 | 整數 | 23 | 是 | 限制動作可傳回的流程。這項參數接受數值,例如 10。 |
| 要顯示的欄位 | 字串 | 不適用 | 否 | 除了預先定義的欄位外,還要從流程中擷取的欄位。如未設定,動作會傳回流程的預先定義欄位。 |
| 來源 IP 位址欄位名稱 | 字串 | 不適用 | 否 | 代表流量來源 IP 位址欄位的欄位。 |
| 目的地 IP 位址欄位名稱 | 字串 | 不適用 | 否 | 代表流量目的地 IP 位址欄位的欄位。 |
Playbook 用途範例
從 QRadar 取得過去 x 分鐘內為特定 IP 位址註冊的流量資訊。
執行日期
這項動作會對 IP 位址實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "flows": [
      {
        "destinationflags": 27,
        "destinationpackets": 5.0,
        "sourcebytes": 522.0,
        "protocolid": 6,
        "sourceip": "195.200.72.148",
        "destinationbytes": 571.0,
        "lastpackettime": 1585057251000,
        "sourceflags": 27,
        "sourcepackets": 5.0,
        "qid": 53268795,
        "flowtype": 0,
        "destinationip": "37.28.155.22",
        "firstpackettime": 1585057224000,
        "category": 18448,
        "source hostname": null,
        "destination hostname": null
      },
      {
        "destinationflags": null,
        "destinationpackets": 0.0,
        "sourcebytes": 78.0,
        "protocolid": 17,
        "sourceip": "195.200.72.148",
        "destinationbytes": 0.0,
        "lastpackettime": 1585057220000,
        "sourceflags": null,
        "sourcepackets": 1.0,
        "qid": 53258563,
        "flowtype": 0,
        "destinationip": "8.8.8.8",
        "firstpackettime": 1585057177000,
        "category": 18438,
        "source hostname": null,
        "destination hostname": null
      },
      ...
    ]
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊:
動作應失敗並停止執行應對手冊:
|
一般 |
| 資料表 | Similar flows for entity: {0}".format(Siemplify.entity.identifier) Headers:... |
實體 |
類似事件查詢
說明
執行預先定義的 AQL 查詢,找出與指定 Google SecOps IP 位址、主機名稱或使用者名稱實體相關的事件。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 時間差異 (分鐘) | 整數 | 10 | 否 | 擷取過去 x 分鐘的流量。這項參數接受數值,例如 10。 |
| 要擷取的事件數量上限 | 整數 | 25 | 是 | 限制動作可傳回的事件。這個參數接受數值,例如 25。 |
| 要顯示的欄位 | CSV | 不適用 | 否 | 除了預先定義的欄位外,還要從事件擷取的欄位。如未設定,動作會傳回事件的預先定義欄位。 |
| 主機名稱欄位名稱 | 字串 | 不適用 | 否 | 代表事件主機名稱的欄位。 |
| 來源 IP 位址欄位名稱 | 字串 | 不適用 | 否 | 代表流量來源 IP 位址欄位的欄位。 |
| 目的地 IP 位址欄位名稱 | 字串 | 不適用 | 否 | 代表流量目的地 IP 位址欄位的欄位。 |
| 使用者名稱欄位名稱 | 字串 | 不適用 | 否 | 代表事件使用者名稱欄位的欄位。 |
應用實例
從 QRadar 取得過去 x 分鐘內為指定實體註冊的事件資訊。
執行日期
這項動作會對下列實體執行:
- IP 位址
- 主機名稱
- 使用者
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "events": [
      {
        "starttime": 1585288010745,
        "protocolid": 255,
        "sourceip": "10.0.100.250",
        "logsourceid": 62,
        "qid": 18750001,
        "sourceport": 0,
        "eventcount": 1,
        "magnitude": 10,
        "identityip": "0.0.0.0",
        "destinationip": "10.0.100.250",
        "destinationport": 0,
        "category": 10008,
        "username": null,
        "hostname": null
      },
      ...
    ]
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊:
動作應失敗並停止執行應對手冊:
|
一般 |
| 資料表 | Similar flows for entity: {0}".format(Siemplify.entity.identifier) Headers:... |
實體 |
QRadar AQL 搜尋
說明
對 QRadar 執行個體執行任意 AQL 查詢。這項動作會傳回 CSV 格式的輸出內容。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 查詢格式 | 字串 | 不適用 | 是 | 要執行的查詢格式,例如「Select * from flows limit 10 last 10 minutes」。 |
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| 結果 | 不適用 | 不適用 |
JSON 結果
{
    "events": [
        {
            "username": "None",
            "category": 4003,
            "starttime": 1548682790158,
            "destinationip": "1.1.1.1",
            "eventcount": 13,
            "qid": 20257872,
            "magnitude": 3,
            "destinationport": 53,
            "protocolid": 17,
            "sourceport": 50597,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }, {
            "username": "None",
            "category": 8053,
            "starttime": 1548682800217,
            "destinationip": "1.1.1.1",
            "eventcount": 1,
            "qid": 20280296,
            "magnitude": 3,
            "destinationport": 443,
            "protocolid": 6,
            "sourceport": 49230,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }
    ]
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊
動作應失敗並停止執行應對手冊:
|
一般 |
| 資料表 | 「查詢結果」 標頭:... |
一般 |
乒乓
說明
測試與 QRadar 執行個體的連線。
參數
不適用
預定用途
使用 Google SecOps Content Hub 頁面整合設定中提供的參數,測試是否能成功存取目標系統。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊。
動作應失敗並停止執行應對手冊:
|
一般 |
查詢參照集中的值
說明
檢查某個值是否列在特定參照集中。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的參照集名稱。 |
| 值 | 字串 | 不適用 | 是 | 要在參照集合中檢查的值。 |
Playbook 用途範例
在執行教戰手冊時發現惡意 IP,請檢查該 IP 是否列在 Malicious_IPs 參考資料集中。
執行日期
這項動作不會在 Google SecOps 實體上執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "timeout_type": "FIRST_SEEN",
    "number_of_elements": 1,
    "data": [
      {
        "last_seen": 1611149814345,
        "first_seen": 1611149814345,
        "source": "admin",
        "value": "192.168.10.230",
        "domain_id": null
      }
    ],
    "creation_time": 1440695740583,
    "name": "Critical Assets",
    "namespace": "SHARED",
    "element_type": "IP",
    "collection_id": 20
  }
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
在參照對應表中查詢值
說明
檢查特定參照對應表中是否列出某個值。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的參照對應名稱。 |
| 值 | 字串 | 不適用 | 是 | 要在參照對應中檢查的值。 |
Playbook 用途範例
根據參照對應值,檢查是否允許使用者名稱存取特定 IP。
執行日期
這項動作不會在 Google SecOps 實體上執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "data": {
        "1001": {
            "last_seen": 1583903726952,
            "first_seen": 1583903726952,
            "source": "reference data api",
            "value": "jack"
        }
    }
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
在集合的參照對應中查詢值
說明
檢查某個值是否列在特定參考對應表中。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的集合參照對應名稱。 |
| 值 | 字串 | 不適用 | 是 | 要在參照的集合對應中檢查的值。 |
應用實例
根據設定值的參照對應,檢查使用者名稱是否可以存取特定 IP。
執行日期
這項動作會在 Google SecOps 實體上執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
"data": {
        "192.168.1.1": [
            {
                "last_seen": 1583912905418,
                "first_seen": 1583912905418,
                "source": "reference data api",
                "value": "jack, john, huey"
            },
            {
                "last_seen": 1583913398524,
                "first_seen": 1583913398524,
                "source": "reference data api",
                "value": "zz"
            },
            {
                "last_seen": 1583913639025,
                "first_seen": 1583913639025,
                "source": "reference data api",
                "value": "jane"
            }
        ]
        }
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
在參考資料表格中查詢值
說明
檢查某個值是否列在特定參照表中。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的參考資料表名稱。 |
| 值 | 字串 | 不適用 | 是 | 要在參照表格中檢查的值。 |
執行日期
這項操作會對所有實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "data": {
        "Source_IP": {
            "port": {
                "last_seen": 1583933682283,
                "first_seen": 1583933682283,
                "source": "reference data api",
                "value": "8080"
            }
        },
        "192.168.1.1": {
            "port": {
                "last_seen": 1583990995600,
                "first_seen": 1583990995600,
                "source": "reference data api",
                "value": "8080"
            }
        }
    }
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
在參考對應中查詢鍵
說明
檢查特定參照對應表中是否列出某個鍵。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的參照對應表名稱。 |
| 鍵 | 字串 | 不適用 | 是 | 要在參考對應中檢查的鍵。 |
應用實例
根據參照對應值,檢查是否允許使用者名稱存取特定 IP。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "data": {
        "1001": {
            "last_seen": 1583903726952,
            "first_seen": 1583903726952,
            "source": "reference data api",
            "value": "jack"
        }
    }
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
在集合的參考對應中查詢鍵
說明
檢查特定集合參考對應中是否列出某個鍵。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 名稱 | 字串 | 不適用 | 是 | 要檢查值的集合參照對應名稱。 |
| 鍵 | 字串 | 不適用 | 是 | 要在參照的集合對應中檢查的鍵。 |
應用實例
根據設定值的參考對應,檢查使用者名稱是否可以存取特定 IP。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
"data": {
        "192.168.1.1": [
            {
                "last_seen": 1583912905418,
                "first_seen": 1583912905418,
                "source": "reference data api",
                "value": "jack, john, huey"
            },
            {
                "last_seen": 1583913398524,
                "first_seen": 1583913398524,
                "source": "reference data api",
                "value": "zz"
            },
            {
                "last_seen": 1583913639025,
                "first_seen": 1583913639025,
                "source": "reference data api",
                "value": "jane"
            }
        ]
    }
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
列出參考資料集
說明
列出 QRadar 中可用的參考集。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 要傳回的欄位 | 字串 | 不適用 | 否 | 指定動作應傳回的欄位。如未提供,動作預設會傳回所有可用欄位。這項參數接受多個值,請以半形逗號分隔。 |
| 篩選條件 | 字串 | 不適用 | 否 | 指定篩選條件,只傳回特定元素,例如:element_type = IP |
| 要傳回的元素數量 | 整數 | 25 | 是 | 指定動作要傳回的元素數量上限。 |
應用實例
列出參考資料的可用元素。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "name": "Critical Assets",
        "element_type": "IP"
    },
    {
        "name": "Asset Reconciliation IPv4 Blocklist",
        "element_type": "IP"
    },
    {
        "name": "Proxy Servers",
        "element_type": "IP"
    }
]
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
列出參考地圖
說明
列出 QRadar 中可用的參考對應。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 要傳回的欄位 | 字串 | 不適用 | 否 | 指定動作應傳回的欄位。如未提供,動作預設會傳回所有可用欄位。這個參數接受多個值,請以半形逗號分隔。 |
| 篩選條件 | 字串 | 不適用 | 否 | 指定篩選條件,只傳回特定元素,例如:element_type = ALNIC |
| 要傳回的元素數量 | 整數 | 25 | 是 | 指定動作要傳回的元素數量上限。 |
應用實例
列出參考資料的可用元素。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "name": "User1",
        "element_type": "ALNIC"
    },
    {
        "name": "User",
        "element_type": "ALNIC"
    }
]
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
動作應失敗並停止執行應對手冊:
|
一般 |
列出集合的參考地圖
說明
列出 QRadar 中可用的集合參照對應。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 要傳回的欄位 | 字串 | 不適用 | 否 | 指定動作應傳回的欄位。如未提供,動作預設會傳回所有可用欄位。這個參數接受多個值,請以半形逗號分隔。 |
| 篩選條件 | 字串 | 不適用 | 否 | 指定篩選條件,只傳回特定元素,例如:element_type = ALN |
| 要傳回的元素數量 | 整數 | 25 | 是 | 指定動作傳回的元素數量上限。 |
應用實例
列出參考資料的可用元素。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "name": "CorrelatedAttackMap",
        "element_type": "ALN"
    },
    {
        "name": "TestMapOfSets",
        "element_type": "ALN"
    }
]
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
動作應失敗並停止執行應對手冊:
|
一般 |
列出參考資料表
說明
列出 QRadar 中可用的參考資料表。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 要傳回的欄位 | 字串 | 不適用 | 否 | 指定動作應傳回的欄位。如未提供任何內容,動作預設會傳回所有可用欄位。這項參數接受多個值,請以半形逗號分隔。 |
| 篩選條件 | 字串 | 不適用 | 否 | 指定篩選條件,只傳回特定元素,例如:element_type = ALN |
| 要傳回的元素數量 | 整數 | 25 | 是 | 指定動作要傳回的元素數量上限。 |
應用實例
列出參考資料的可用元素。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "name": "TestTable2",
        "element_type": "ALN"
    },
    {
        "name": "TestTable3",
        "element_type": "ALN"
    }
]
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
新增違規附註
說明
在 QRadar 攻擊中新增附註。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 違規 ID | 整數 | 不適用 | 是 | 要新增附註的違規 ID。 |
| 附註文字 | 字串 | 不適用 | 是 | 要新增至違規事件的附註文字。 |
應對手冊用途範例
在 Google SecOps 中,為 QRadar 攻擊事件新增附註。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
動作應失敗並停止執行應對手冊:
|
一般 |
更新違規
說明
更新 QRadar 攻擊。
參數
| 參數顯示名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 違規 ID | 整數 | 不適用 | 是 | 要更新的違規 ID。 |
| 指派對象 | 字串 | 不適用 | 否 | 要指派攻擊的使用者登入名稱。 |
| 狀態 | DDL | " " | 否 | 違規事項的新狀態。 |
| 關閉原因 | 字串 | 不適用 | 否 | 如果攻擊狀態設為「已關閉」,則必須提供 QRadar 關閉原因。 |
| 後續追蹤 | 核取方塊 | 未勾選核取方塊 | 否 | 指定是否要將違規事項標示為待處理。 |
| 受保護 | 核取方塊 | 未勾選核取方塊 | 否 | 指定是否要將攻擊標示為受保護。 |
應對手冊用途範例
將 QRadar 攻擊事件從 Google SecOps 更新回來,讓 QRadar 攻擊事件狀態與 Google SecOps 保持同步。
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
{
    "last_persisted_time": 1611143659000,
    "username_count": 0,
    "description": "Web\n",
    "rules": [
        {
            "id": 100555,
            "type": "CRE_RULE"
        }
    ],
    "event_count": 0,
    "flow_count": 4,
    "assigned_to": "admin",
    "security_category_count": 1,
    "follow_up": true,
    "source_address_ids": [
        50
    ],
    "source_count": 1,
    "inactive": true,
    "protected": true,
    "closing_user": null,
    "destination_networks": [
        "other"
    ],
    "source_network": "other",
    "category_count": 1,
    "close_time": null,
    "remote_destination_count": 1,
    "start_time": 1610451749000,
    "magnitude": 0,
    "last_updated_time": 1610451887000,
    "credibility": 0,
    "id": 93,
    "categories": [
        "Web"
    ],
    "severity": 0,
    "policy_category_count": 0,
    "log_sources": [],
    "closing_reason_id": null,
    "device_count": 0,
    "first_persisted_time": 1610451722000,
    "offense_type": 1,
    "relevance": 0,
    "domain_id": 0,
    "offense_source": "37.28.155.22",
    "local_destination_address_ids": [],
    "local_destination_count": 0,
    "status": "OPEN"
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
取得規則 MITRE 涵蓋範圍
說明
使用 Use Case Manager 應用程式,取得 QRadar 規則的 MITRE 詳細資料。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 規則名稱 | CSV | 是 | 指定規則名稱清單 (以半形逗號分隔),動作應傳回這些規則的 MITRE 詳細資料。 | |
| 建立洞察 | 布林值 | 是 | 否 | 如果啟用,這項動作會建立一項深入分析,其中包含規則的 MITRE 涵蓋範圍資訊。 |
執行日期
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[{
    "rulename": "Excessive Database Connections"
        "id": "SYSTEM-1431",
        "has_ibm_default": true,
        "last_updated": 1591634177302,
        "mapping": {
            "Discovery": {
                "confidence": "medium",
                "user_override": false,
                "enabled": true,
                "ibm_default": true,
                "id": "TA0007",
                "techniques": {}
            },
            "Initial Access": {
                "confidence": "low",
                "user_override": false,
                "enabled": true,
                "ibm_default": true,
                "id": "TA0001",
                "techniques": {}
            }
        },
        "min-mitre-version": 7
    }
}]
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
| 案件總覽表格 | 表格名稱: MITRE 涵蓋範圍 表格欄:
|
QRadar 簡易 AQL 搜尋
說明
根據 QRadar 中的參數執行 AQL 查詢。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 資料表名稱 | DDL |
流量數 可能的值包括:
|
是 | 指定要查詢的資料表。 |
| 要傳回的欄位 | CSV | * | 否 | 指定要傳回的欄位。如未提供,動作會傳回所有欄位。也支援萬用字元。 |
| Where 篩選器 | 字串 | 否 | 為需要執行的查詢指定 WHERE 篩選器。
您不需要提供時間篩選器、限制和排序。此外,您不需要在酬載中提供 WHERE 字串。 |
|
| 時間範圍 | DDL |
過去 1 小時 可能的值:
|
否 | 指定結果的時間範圍。如果選取「自訂」,則必須提供「開始時間」。 |
| 開始時間 | 字串 | 否 | 指定結果的開始時間。如果「Time Frame」參數選取「Custom」,則必須提供這項參數。格式:ISO 8601。例如:2021-04-23T12:38Z | |
| 結束時間 | 字串 | 否 | 指定結果的結束時間。格式:ISO 8601。如果未提供任何值,且「Time Frame」參數選取「Custom」,則這個參數會使用目前時間。 | |
| 排序欄位 | 字串 | 否 | 指定要用於排序的參數。 | |
| 排列順序 | DDL |
遞增 可能的值:
|
否 | 指定排序順序。必須提供「排序欄位」參數。 |
| 要傳回的結果數量上限 | 整數 | 50 | 否 | 指定要傳回的結果數量。 |
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| 結果 | 不適用 | 不適用 |
JSON 結果
{
    "events": [
        {
            "username": "None",
            "category": 4003,
            "starttime": 1548682790158,
            "destinationip": "1.1.1.1",
            "eventcount": 13,
            "qid": 20257872,
            "magnitude": 3,
            "destinationport": 53,
            "protocolid": 17,
            "sourceport": 50597,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }, {
            "username": "None",
            "category": 8053,
            "starttime": 1548682800217,
            "destinationip": "1.1.1.1",
            "eventcount": 1,
            "qid": 20280296,
            "magnitude": 3,
            "destinationport": 443,
            "protocolid": 6,
            "sourceport": 49230,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }
    ]
}
案件總覽
| 結果類型 | 說明 | 類型 |
|---|---|---|
| 輸出訊息* |
這項動作不應失敗,也不應停止執行應對手冊:
這項動作應會失敗,並停止執行應對手冊:
|
一般 |
| 案件總覽表格 | 資料表名稱: Results |
連接器
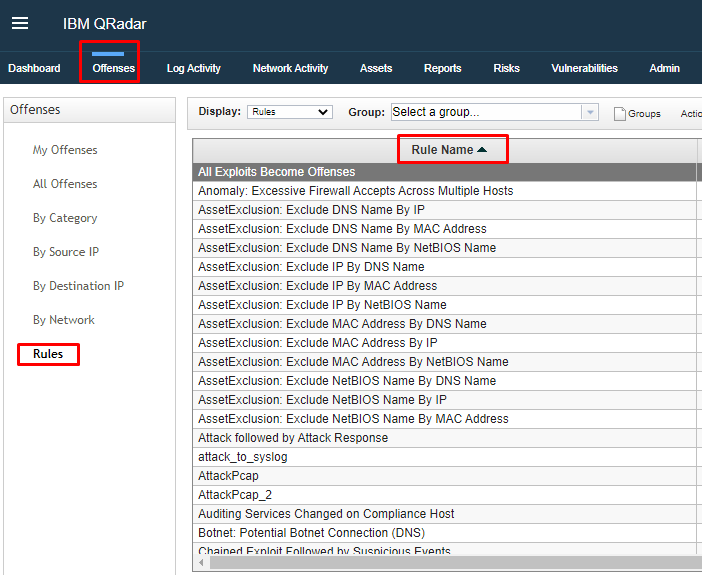
如要進一步瞭解如何在 Google SecOps 中設定連接器,請參閱「擷取資料 (連接器)」。
QRadar Correlation Events 連接器 V2
說明
建議使用的連接器。擷取 QRadar 攻擊,並針對新增至 Google SecOps 動態清單的每項 QRadar 規則,建立 Google SecOps 警示。連接器只會擷取新增至 Google SecOps 動態清單的規則違規事項。連接器需要 QRadar API 10.1 以上版本。連接器會根據 QRadar 攻擊的規則名稱 (而非攻擊名稱) 建立 Google SecOps 警示。
連接器使用條件
必填欄位的 QRadar 索引。QRadar New Correlation Events Connector V2 連接器會針對與下列違規事項相關的事件使用額外欄位:logsource_id、creEventList、Custom Rule Partially Matched。QRadar 預設會為這些欄位建立索引,但您必須確認這些索引目前已啟用。如要確認是否已啟用,請在 QRadar 網頁 UI 中,依序前往「Admin」(管理) > 「Index Management」(索引管理)。在開啟的視窗中,您會看到下列索引,請確認這些索引已啟用:
- 自訂規則
- 記錄來源
- 自訂規則部分相符
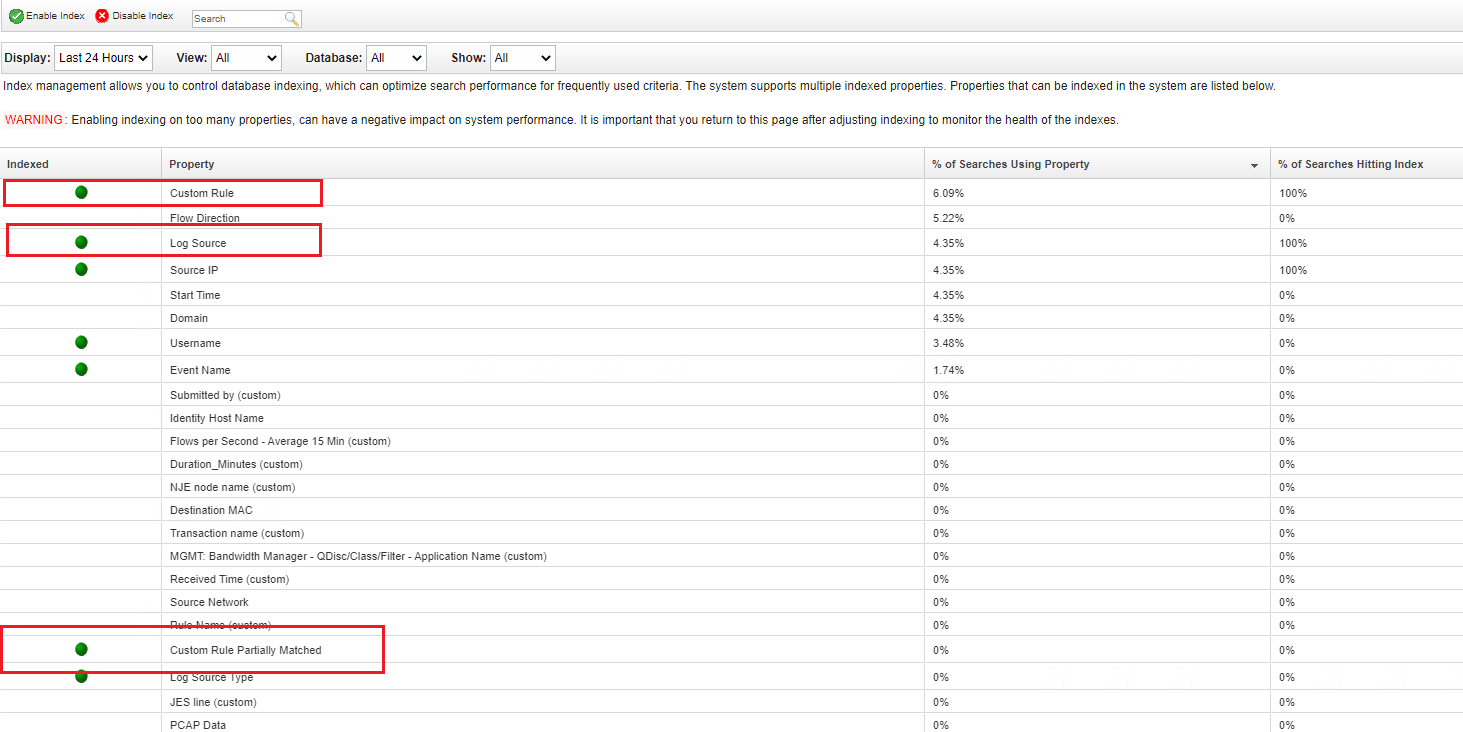
詳情請參閱「索引管理」。
「Max Days Backwards」建議:請謹慎使用「Max Days Backwards」連接器參數值。QRadar 攻擊可能包含大量事件,如果嘗試透過連接器擷取這些事件,可能會導致 QRadar 伺服器負載過重和/或要求逾時。因此,建議您將「Max Days Backwards」參數設為夠小的值,確保連接器能向 QRadar 查詢設定期間內的事件。
連接器使用須知
使用連接器時,請注意下列事項:
QRadar Correlation Events Connector v2 會追蹤每個攻擊事件擷取的事件。為此,系統會使用所有事件資料 (QRadar API 傳回的事件每個欄位) 計算事件的雜湊總和,並將其做為攻擊事件的專屬 ID。因此,如果事件的所有欄位都相同,就不會擷取到攻擊中。第一個事件會擷取並新增至相關攻擊。不過,下列項目會視為重複項目而遭到捨棄。上述情況是由 QRadar 架構造成,因為 QRadar 中的事件沒有專屬 ID。
QRadar Correlation Events Connector v2 會根據攻擊事件的動態清單規則建立警告,而非根據攻擊事件本身。因此,如果攻擊中的事件被多個動態清單規則標記,該事件就會新增至相關動態清單規則的多個 Google SecOps 警告。
IBM QRadar 會使用規則監控網路中的事件和流程,偵測安全威脅。當事件和流程符合規則中定義的測試條件時,系統會建立攻擊,指出疑似發生安全攻擊或違反政策。
新連接器只會根據相符的規則,將違規事件擷取至 Google SecOps。這些規則由使用者定義,必須新增至動態清單,確保 Google SecOps 只會擷取與使用者相關的違規事項。因此,建立新的攻擊後,連接器會檢查觸發攻擊的規則 (QRadar API 9 以上版本導入規則篩選功能)。如果規則屬於動態清單,連接器會準備擷取攻擊。
連接器用途
調查攻擊
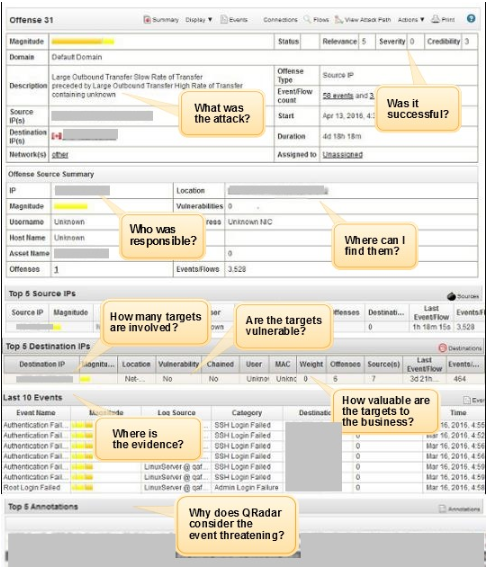
IBM QRadar 會使用規則監控網路中的事件和流程,偵測安全威脅。當事件和流程符合規則中定義的測試條件時,系統會建立攻擊,指出疑似發生安全攻擊或違反政策。不過,知道有攻擊發生只是第一步。必須經過調查,才能找出事件發生的原因、地點和行為人。
「Offense Summary」(攻擊摘要) 視窗會提供背景資訊,協助您瞭解發生什麼事,並判斷如何隔離及解決問題,以便開始調查攻擊。
連接器參數
使用下列參數設定連接器:
| 參數名稱 | 類型 | 預設值 | 說明 |
|---|---|---|---|
| 產品欄位名稱 | 字串 | 不適用 | 說明儲存產品名稱的欄位名稱。 |
| 事件欄位名稱 | 字串 | 不適用 | 說明儲存事件名稱的欄位名稱。 |
| 環境欄位名稱 | 字串 | domain_name | 說明儲存環境名稱的欄位名稱。如果找不到環境欄位,環境會是「」。 |
| 環境規則運算式模式 | 字串 | .* | 要對「環境欄位名稱」欄位中的值執行的規則運算式模式。 |
| API 根層級 | 字串 | https://IP_ADDRESS:port |
QRadar 伺服器位址。 |
| API 權杖 | 字串 | 不適用 | API 驗證權杖。 |
| API 版本 | 字串 | 10.1 | 要使用的 QRadar API 版本,連接器支援 10.1 以上版本的 API。 |
| 網域篩選器 | 字串 (CSV) | 不適用 | 指定要擷取攻擊事件的 QRadar 網域。如未提供任何值,連接器會擷取所有網域的違規事件。參數接受多個值,請以半形逗號分隔。 |
| 每則 Siemplify 快訊的事件數量上限 | 整數 | 25 | 每個週期中,每個 Google SecOps 警告要擷取的事件數量上限。如果指定攻擊填充期間持續傳回大量事件,可以增加這個值,加快連接器執行速度。 |
| 連接器事件頁面大小 | 整數 | 100 | 連接器用於批次處理事件的頁面大小。 |
| 每個週期違規次數上限 | 整數 | 10 | 每次執行連接器時,要處理的違規事件數量上限。
請避免設定低於 10 的值,以確保最佳成效。 |
| 指令碼逾時 (秒) | 整數 | 300 | 執行目前指令碼的 Python 程序逾時限制。 |
| 回溯天數上限 | 整數 | 5 | 擷取過往攻擊資料的天數上限。 |
| 違規緩衝期 | 整數 | 60 | 擷取攻擊事件的時間範圍 (以分鐘為單位)。 |
| 事件緩衝期 | 整數 | 1 | 擷取事件資料的時間範圍 (以天為單位)。 |
| 自訂欄位 | 字串 | 不適用 | 使用者在 QRadar 設定的自訂欄位,值以半形逗號分隔。範例:欄位 A、欄位 B |
| Siemplify 警告的「Name」欄位應使用什麼值? | 字串 | custom_rule | 指定連接器建立的快訊名稱格式。
可能的值包括:custom_rule 或 offense_description |
| Siemplify 警告的規則產生器欄位應使用什麼值? | 字串 | custom_rule | 指定連接器建立的快訊,應以何種格式填寫 rule_generator 欄位。
可能的值包括:custom_rule 或 offense_description |
| 建立「無法擷取攻擊事件」案件? | 核取方塊 | 已勾選 | 如果勾選,當連接器無法在攻擊緩衝期間擷取更新攻擊的事件時,就會建立「無法擷取攻擊事件」警告案件。 |
| Proxy 伺服器位址 | 字串 | 不適用 | Proxy 伺服器位址。 |
| Proxy 使用者名稱 | 字串 | 不適用 | Proxy 使用者名稱。 |
| Proxy 密碼 | 密碼 | 不適用 | Proxy 密碼。 |
| 每項 Qradar 攻擊規則的事件數量上限 | 整數 | 100 | 指定 QRadar 攻擊中每項規則應擷取的事件數量上限。達到上限後,系統就不會再將新事件擷取至相關 QRadar 規則的攻擊。範例:100 |
| 連接器在單一執行作業中可查詢的事件數量上限 | 整數 | 不適用 | 指定單一攻擊連接器在一次執行中,應從 QRadar 查詢的事件數量上限。範例:100。
請注意,參數中指定的值不得低於「每項 QRadar 違規規則的事件數量上限」參數中指定的值。此外,由於連接器擷取事件的方式,較舊且超出限制的事件不會擷取至 Google SecOps。連接器會擷取最新事件,直到達到「Events Limit per QRadar Offense Rule」參數指定的限制。 |
| 將許可清單當做封鎖清單使用 | 核取方塊 | 已取消勾選 | 如果啟用,動態清單會做為封鎖清單使用。 |
| 停用溢位 | 核取方塊 | 已取消勾選 | 如果啟用,系統不會檢查建立的快訊是否觸發連接器溢位機制,也不會建立「溢位」快訊,連接器會嘗試擷取 QRadar 傳回的所有違規事件。 |
| Qradar 攻擊規則重新同步計時器 | 整數 | 10 | 指定連接器重新同步 QRadar 攻擊規則清單的頻率 (以分鐘為單位)。如果未設定參數或設為 0,連接器每次執行時都會重新同步。 |
| 忽略 0.0.0.0 主機名稱查詢 | 核取方塊 | 已取消勾選 | 如果選取這個選項,連接器就不會擷取 0.0.0.0 位址的主機名稱。
這項功能僅適用於 QRadar API 10.1 以上版本。 |
連接器規則
封鎖清單和動態清單
連接器會根據相符的規則,將攻擊事件擷取至 Google SecOps。這些規則由使用者定義,並新增至動態清單,確保 Google SecOps 只擷取使用者感興趣/重要的違規事項。
| RuleType (動態清單或封鎖清單) | RuleName (字串) |
|---|---|
| 動態清單 | 本機:在非標準通訊埠偵測到 SSH 或 Telnet |
| 動態清單 | 來自相同來源的多個登入失敗 |
Proxy 支援
連接器支援 Proxy。
加密通訊
連接器支援加密通訊 (SSL/TLS)。
Unicode 支援
連接器支援 Unicode 編碼,可處理 Unicode 編碼的快訊。
QRadar Offenses 連接器
說明
QRadar 攻擊連接器用於擷取攻擊,並根據 QRadar 攻擊本身建立 Google SecOps 警示,這與其他整合連接器根據 QRadar 規則名稱建立警示的方式相反。連接器會限制每個 QRadar 攻擊事件擷取的事件總數,達到上限後就不會擷取新事件。連接器會使用 Google SecOps 動態清單,但根據預設,如果未設定動態清單規則,則會擷取 QRadar API 傳回的所有違規事項。連接器需要 QRadar API 10.1 以上版本。
如果不需要追蹤及擷取所有 QRadar 攻擊事件,並將其擷取至 Google SecOps (如整合關聯連接器),則可使用連接器,因為連接器較容易設定及使用。
連接器參數
使用下列參數設定連接器:
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| 產品欄位名稱 | 字串 | 不適用 | 是 | 說明儲存產品名稱的欄位名稱。 |
| 事件欄位名稱 | 字串 | 不適用 | 是 | 說明儲存事件名稱的欄位名稱。 |
| 環境欄位名稱 | 字串 | domain_name | 否 | 說明儲存環境名稱的欄位名稱。如果找不到環境欄位,環境會是「」。 |
| 環境規則運算式模式 | 字串 | .* | 否 | 要對「環境欄位名稱」欄位中的值執行的規則運算式模式。 |
| API 根層級 | 字串 | https://IP_ADDRESS:port |
是 | API 伺服器位址。 |
| API 權杖 | 字串 | 不適用 | 是 | API 驗證權杖。 |
| API 版本 | 字串 | 10.1 | 是 | 要使用的 QRadar API 版本,連接器支援 10.1 以上版本的 API。 |
| 每項違規事件的總數上限 | 整數 | 100 | 是 | 指定連接器應為每個 QRadar 攻擊事件擷取的事件總數,達到上限後,系統就不會為該攻擊事件擷取新事件。 |
| 每項 Qradar 攻擊規則的事件數量上限 | 整數 | 不適用 | 否 | 您可以選擇指定 QRadar 攻擊中每項規則應擷取的事件數量上限,一旦達到這個上限,系統就不會再為相關 QRadar 規則擷取新的攻擊事件。上限不得大於「每項違規事件的事件總數上限」。 |
| 連接器事件頁面大小 | 整數 | 100 | 是 | 連接器用於批次處理事件的頁面大小。 |
| 每個週期違規次數上限 | 整數 | 10 | 是 | 每次執行連接器時,要處理的違規事件數量上限。
請避免設定低於 10 的值,以確保最佳成效。 |
| 指令碼逾時 (秒) | 整數 | 300 | 是 | 執行目前指令碼的 Python 程序逾時限制。 |
| 回溯天數上限 | 整數 | 5 | 否 | 擷取過往違規資料的天數上限 |
| 違規緩衝期 | 整數 | 60 | 是 | 擷取攻擊事件的時間範圍 (以分鐘為單位)。 |
| 事件緩衝期 | 整數 | 1 | 是 | 擷取事件資料的時間範圍 (以天為單位)。 |
| 自訂欄位 | 字串 | 不適用 | 否 | 使用者在 QRadar 設定的自訂欄位,以半形逗號分隔,例如:欄位 A、欄位 B。 |
| 網域篩選器 | 字串 | 不適用 | 否 | 指定要擷取攻擊事件的 QRadar 網域。如未提供任何值,連接器會擷取所有網域的違規事件。參數接受多個值,請以半形逗號分隔。 |
| 震級篩選器 | 整數 | 不適用 | 否 | 指定要擷取的攻擊嚴重程度,嚴重程度等於或大於指定值的攻擊會擷取至 Google SecOps。 |
| Siemplify 警告的「Name」欄位應使用什麼值? | 字串 | custom_alert_name | 否 | 指定連接器建立的快訊名稱格式。
可能的值包括:custom_alert_name 或 offense_description。 |
| 將許可清單當做封鎖清單使用 | 核取方塊 | 已取消勾選 | 否 | 如果啟用,動態清單會做為封鎖清單使用。如果未勾選核取方塊,且未設定動態清單規則,連接器會擷取 QRadar API 傳回的所有攻擊。 |
| 停用溢位 | 核取方塊 | 已取消勾選 | 否 | 啟用後,系統不會檢查建立的快訊是否觸發連接器溢位機制,也就是不會建立「溢位」快訊,連接器會嘗試擷取 QRadar 傳回的所有違規事件。 |
| Proxy 伺服器位址 | 字串 | 否 | Proxy 伺服器位址。 | |
| Proxy 使用者名稱 | 字串 | 不適用 | 否 | Proxy 使用者名稱。 |
| Proxy 密碼 | 密碼 | 不適用 | 否 | Proxy 密碼。 |
| Qradar 攻擊規則重新同步計時器 | 整數 | 10 | 否 | 指定連接器重新同步 Qradar 攻擊規則清單的頻率 (以分鐘為單位)。如果未設定參數或設為 0,連接器每次執行時都會重新同步。 |
| 時間戳記欄位 | 字串 | last_updated_time | 否 | 指定要使用哪個時間戳記欄位,找出最近有變更的攻擊。可能的值包括:last_persisted_time (API 14.0 以上版本支援) 或 last_updated_time (API 10.1 以上版本支援)。 |
連接器規則
Proxy 支援
連接器支援 Proxy。
QRadar Baseline Offenses 連接器
連接器會擷取攻擊事件,並根據 QRadar 攻擊事件的名稱建立 Google SecOps 警示。
連接器會為每個 QRadar 攻擊建立一個 Google SecOps 警告,且不會在 QRadar 出現新事件時建立額外的 Google SecOps 警告。
連接器會使用 Google SecOps 動態清單。根據預設,如果未設定動態清單規則,連接器會擷取 Qradar API 傳回的所有違規事項。
連接器參數
| 參數 | |
|---|---|
| 產品欄位名稱 | 必要
儲存產品名稱的欄位名稱。 |
| 事件欄位名稱 | 必要
儲存事件名稱的欄位名稱。 |
| 環境欄位名稱 | 選填
儲存環境名稱的欄位名稱。如果找不到環境欄位,環境會設為 |
| 環境規則運算式模式 | 選填
規則運算式模式,用於對 預設值為 |
| API 根層級 | 必要
API 伺服器位址。 |
| API 權杖 | 必要
API 驗證權杖。 |
| API 版本 | 必要
QRadar API 版本。連接器支援 API 10.1 以上版本。 |
| 每項違規事件的總數上限 | 必要
指定連接器應為每個 QRadar 攻擊事件擷取的事件總數。達到設定的上限後,系統就不會再擷取該違規事件的新事件。 預設值為 100。 |
| 每項 QRadar 攻擊規則的事件數量上限 | 選填
指定單一規則應擷取至 QRadar 攻擊的事件數量上限 (選用)。 達到這個參數設定的限制後,就不會再將新事件擷取至相關 QRadar 規則的攻擊。 |
| 連接器事件頁面大小 | 必要
連接器用於批次處理事件的頁面大小。 預設值為 100。 |
| 每個週期違規次數上限 | 必要 每次執行連接器時,要處理的違規事件數量上限。 請避免設定低於 10 的值,以確保最佳成效。 預設值為 10。 |
| 指令碼逾時 (秒) | 必要
執行目前指令碼的 Python 程序逾時限制。 預設值為 300 秒。 |
| 回溯天數上限 | 選填
擷取違規資料的天數上限。 預設值為 5 天。 |
| 違規緩衝期 | 必要
擷取攻擊的時間範圍 (以分鐘為單位)。 預設值為 60 分鐘。 |
| 事件緩衝期 | 必要
擷取事件資料的時間範圍 (以天為單位)。 預設值為一天。 |
| 自訂欄位 | 選填
使用者在 QRadar 中設定的自訂欄位 (以半形逗號分隔),例如 |
| 網域篩選器 | 選填
指定要從哪些 QRadar 網域擷取攻擊事件。如未提供任何值,連接器會擷取所有網域的攻擊事件。這項參數接受多個值,請以半形逗號分隔。 |
| 震級篩選器 | 選填
指定要擷取的攻擊嚴重程度。嚴重程度等於或大於指定值的攻擊,會擷取至 Google SecOps。 |
| Siemplify 警告的「Name」欄位應使用什麼值? | 選填
指定連接器建立的快訊名稱格式。 預設值為 可能的值:
|
| 將動態清單當做封鎖清單使用 | 選填
如果勾選,動態清單會做為封鎖清單使用。 如果未勾選核取方塊,且未設定動態清單規則,連接器會擷取 QRadar API 傳回的所有攻擊。 預設為取消勾選。 |
| 停用溢位 | 選填
如果啟用,系統不會檢查為建立的快訊設定的連接器溢位機制,因此不會建立「溢位」快訊,且連接器會擷取 QRadar 傳回的所有違規事件。 預設為取消勾選。 |
| Proxy 伺服器位址 | 選填
Proxy 伺服器位址。 |
| Proxy 使用者名稱 | 選填
Proxy 使用者名稱。 |
| Proxy 密碼 | 選填
Proxy 密碼。 |
| Qradar 攻擊規則重新同步計時器 | 選填
指定連接器重新同步 QRadar 攻擊規則清單的間隔時間 (以分鐘為單位)。如果未設定參數或設為 0,連接器每次執行時都會重新同步。 預設值為 10 分鐘。 |
| 為 0 個事件的攻擊建立 SOAR 快訊 | 選填
如果勾選,連接器會使用 QRadar 攻擊資料,為擷取到但沒有事件的攻擊建立 Google SecOps 警告,並同時用於警告和事件。 預設為取消勾選。 |
| 違規建立計時器 (分鐘) | 選填
指定連接器等待多久後,才會擷取新建立 QRadar 攻擊的事件資料。如果計時器時間用盡後,連接器仍無法取得事件,且 |
連接器規則
連接器支援 Proxy。
連接器事件
事件範例如下:
{
    "events": [
      {
        "CREName": null,
        "CREDescription": null,
        "EventName": "WinCollect Info",
        "EventDescription": "WinCollect Info",
        "rulename_creEventList": [
          "Destination Asset Weight is Low",
          "Source Asset Weight is Low",
          "Events from Windows Host - Second Rule",
          "Context is Local to Local"
        ],
        "partialmatchlist": [],
        "qid": 63500003,
        "category": 8052,
        "sourceHostname": null,
        "destinationHostname": null,
        "creEventList": [
          100205,
          100211,
          100409,
          100199
        ],
        "credibility": 5,
        "destinationMAC": "01:23:45:ab:cd:ef",
        "destinationIP": "192.0.2.1",
        "destinationPort": 0,
        "destinationv6": "2001:db8:1:1:1:1:1:1",
        "deviceTime": 1583158321000,
        "deviceProduct": "WinCollect",
        "domainID": 0,
        "duration": 10000,
        "endTime": 1583165521106,
        "eventCount": 1,
        "eventDirection": "L2L",
        "processorId": 8,
        "hasIdentity": false,
        "hasOffense": true,
        "highLevelCategory": 8000,
        "isCREEvent": false,
        "magnitude": 6,
        "utf8_payload": "<13>Mar 02 16:12:01 DESKTOP IBM|WinCollect|src=DESKTOP\tos=Windows 10 (Build 18363 64-bit)\tdst=\tsev=3\tlog=Code.SSLConfigServerConnection\tmsg=ApplicationHeartbeat",
        "postNatDestinationIP": "198.51.100.255",
        "postNatDestinationPort": 0,
        "postNatSourceIP": "198.51.100.1",
        "postNatSourcePort": 0,
        "preNatDestinationIP": "198.0.2.255",
        "preNatDestinationPort": 0,
        "preNatSourceIP": "192.0.2.255",
        "preNatSourcePort": 0,
        "protocolName": "Reserved",
        "protocolID": 255,
        "relevance": 9,
        "severity": 3,
        "sourceIP": "192.0.2.1",
        "sourceMAC": "ab:cd:ef:01:23:45",
        "sourcePort": 0,
        "sourcev6": "2001:db8:2:2:2:2:2:2",
        "startTime": 1583165521106,
        "isunparsed": false,
        "userName": null
      }
    ]
}
工作
SyncCloseOffenses
說明
關閉已解決 Google SecOps 警告的相關 QRadar 攻擊。
參數
| 參數名稱 | 類型 | 預設值 | 為必填 | 說明 |
|---|---|---|---|---|
| API 根 | 字串 | https://IP_ADDRESS |
是 | 指向 QRadar 伺服器的網址路徑。 |
| API 權杖 | 密碼 | 不適用 | 是 | 用於驗證的 API 安全性權杖。 |
| API 版本 | 字串 | 不適用 | 否 | 使用的 API 版本。 |
| 往回天數 | 整數 | 不適用 | 否 | 要取得攻擊記錄的天數 (往回推算)。 |
還有其他問題嗎?向社群成員和 Google SecOps 專家尋求解答。