


默认情况下,Gemini Enterprise 会使用托管式组织政策限制条件阻止创建 Model Context Protocol (MCP) 数据存储区。如需启用自定义 MCP 数据存储区的创建,组织政策管理员必须替换此限制。
准备工作
确保您拥有 Organization Policy Administrator 角色 (
roles/orgpolicy.policyAdmin)。了解政策执行依赖项和互动。如需了解详情,请参阅代管式政策限制条件概览。
使用场景示例
为了解这些政策如何协同工作,我们假设一个组织希望允许用户在名为 cymbal-project 的项目中创建一个连接到 api.cymbal.com 的自定义 MCP 数据存储区。
项目受 VPCSC 保护
| 设置 |
|---|
cymbal-project 受 VPC Service Controls 边界保护(VPCSC 状态:已启用)。 |
| 要求 |
如需创建数据存储区并允许其连接到 api.cymbal.com,组织管理员必须:
|
| 原因 |
| 由于 VPCSC 已启用,因此系统会自动强制执行政策。 |
项目不受 VPCSC 保护,但通过政策强制执行
| 设置 |
|---|
cymbal-project 不在 VPC Service Controls 边界内(VPCSC 状态:未启用),但管理员已将其添加到两个政策中的 enforcedProjects 参数。 |
| 要求 |
如需创建数据存储区并允许其连接到 api.cymbal.com,组织管理员必须:
|
| 原因 |
该项目已选择使用 enforcedProjects 强制执行。 |
项目未受 VPCSC 保护,也未通过政策强制执行
| 设置 |
|---|
cymbal-project 不在 VPC Service Controls 边界内(VPCSC 状态:未启用),并且未在任一政策的 enforcedProjects 参数中列出。 |
| 要求 |
如需创建数据存储区并允许其连接到 api.cymbal.com,组织管理员必须:
|
| 原因 |
| 此项目未强制执行限制数据连接器的出站网域和限制数据连接器允许的数据源政策。 |
替换限制条件
如需在 Google Cloud项目中创建自定义 MCP 服务器数据存储区,您必须替换现有的代管式组织政策限制条件。请按照以下步骤操作:
在 Google Cloud 控制台中,前往组织政策页面。
在项目选择器中,选择要更改强制执行的项目。
在过滤条件字段中,输入
Disable custom MCP server connector for Gemini Enterprise。点击政策名称可前往政策详情页面。
点击管理政策。
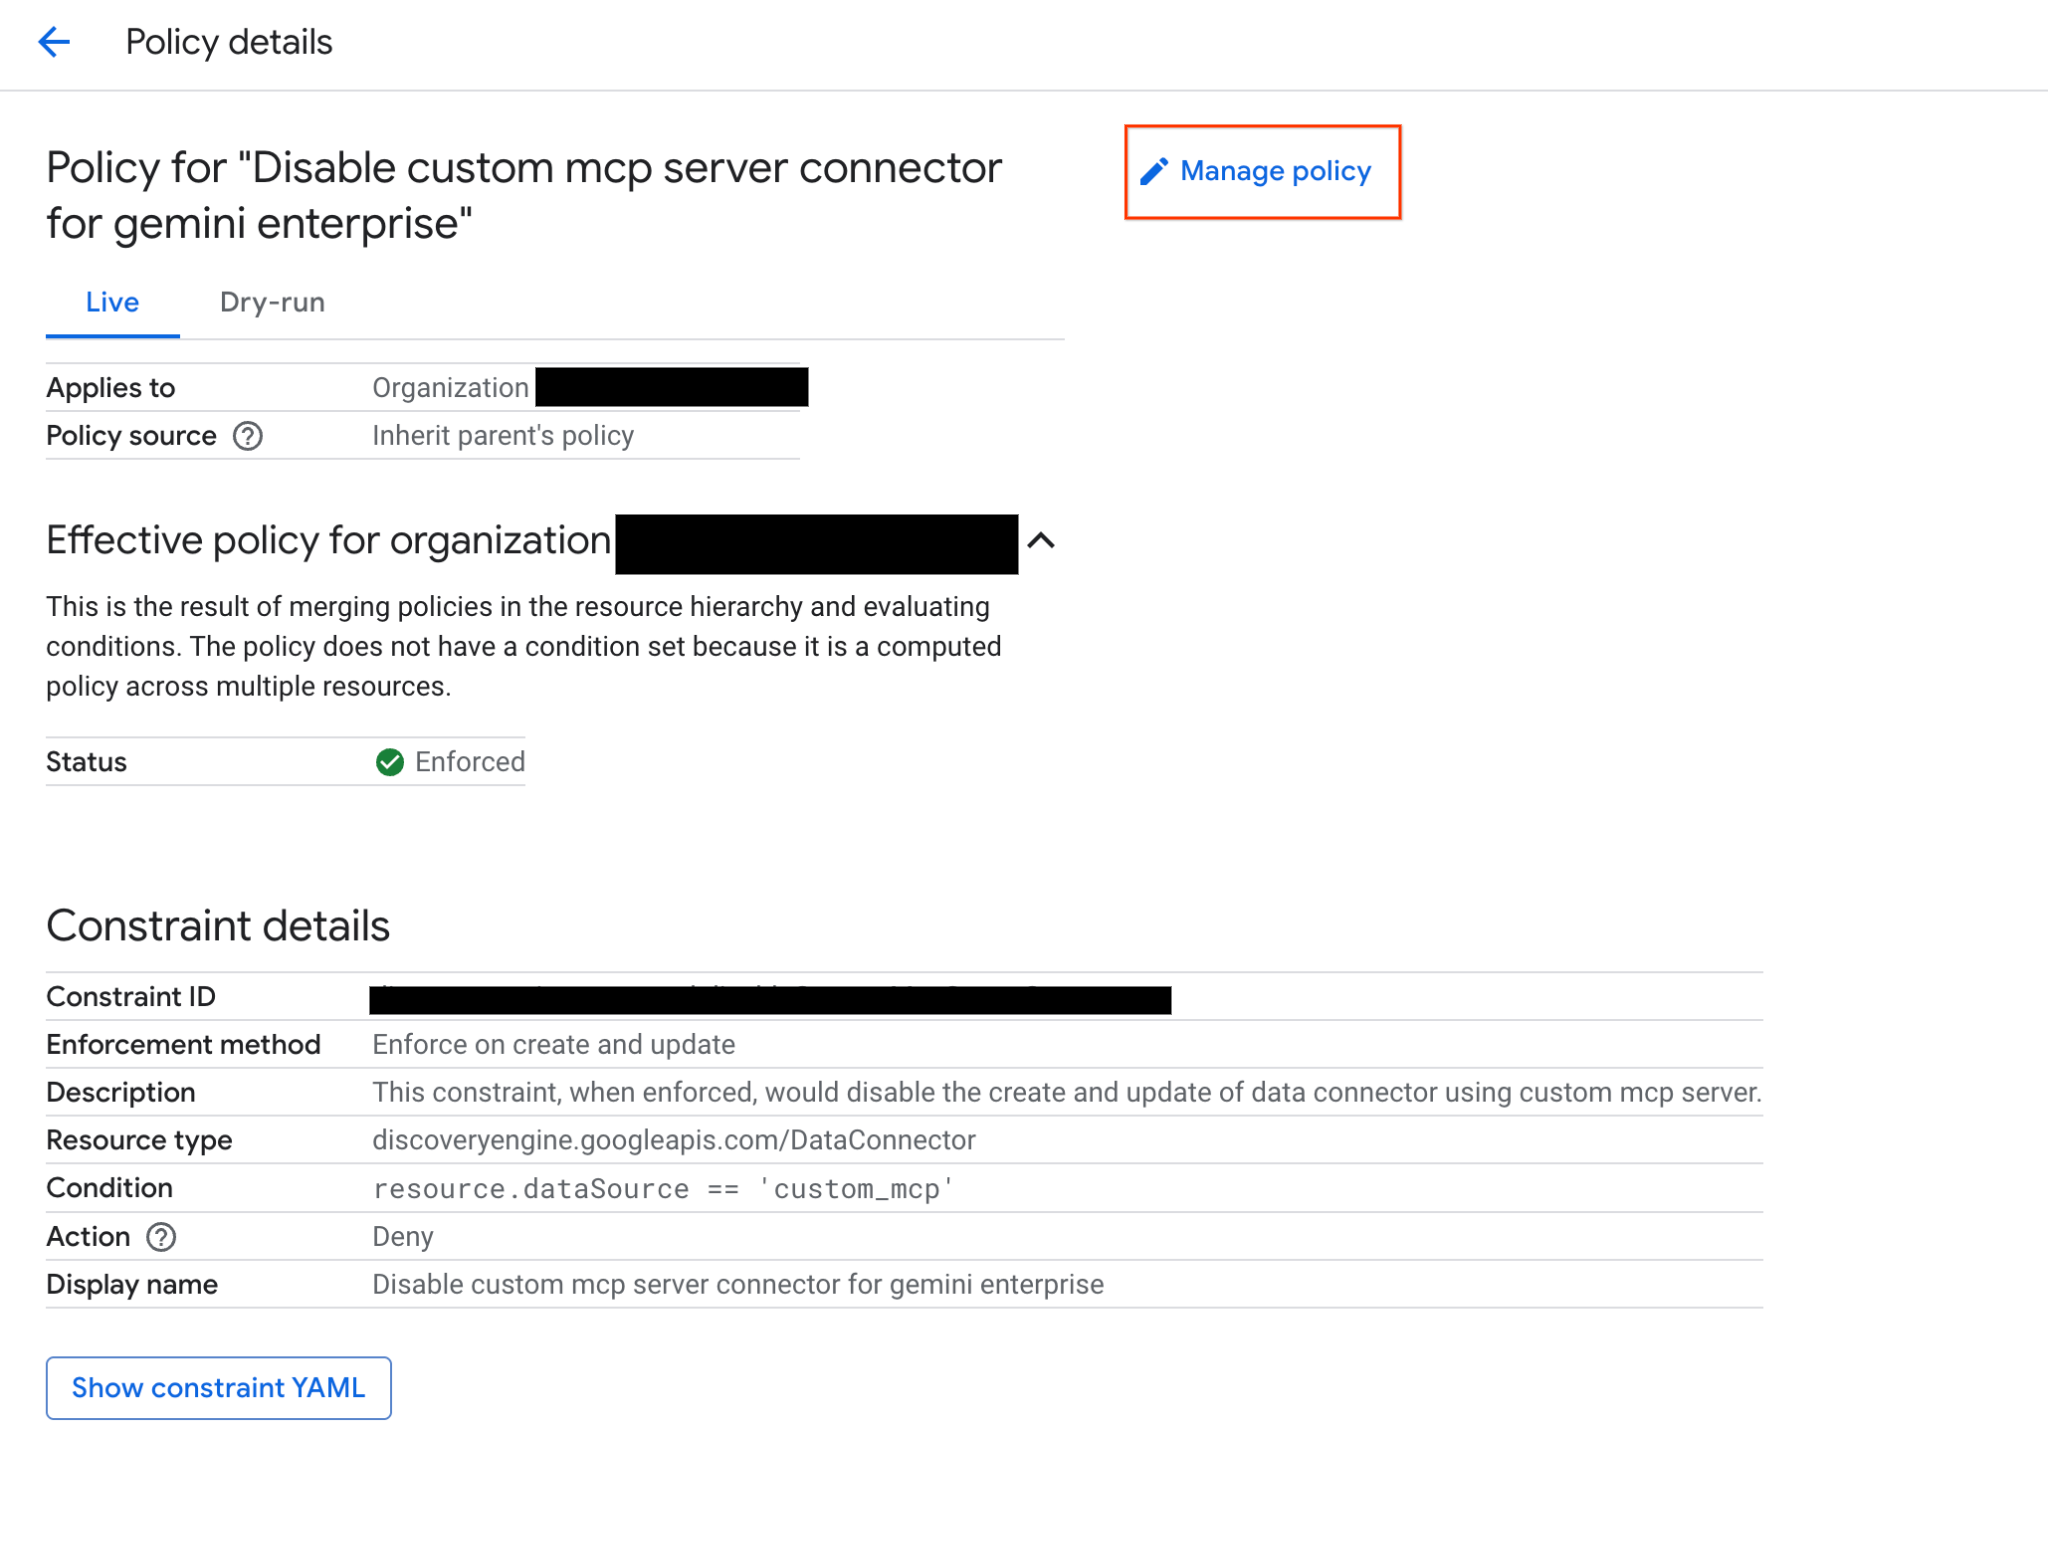
选择覆盖父级资源的政策选项。
添加新规则,并将强制执行切换开关设置为关闭。
点击设置政策。
验证政策变更
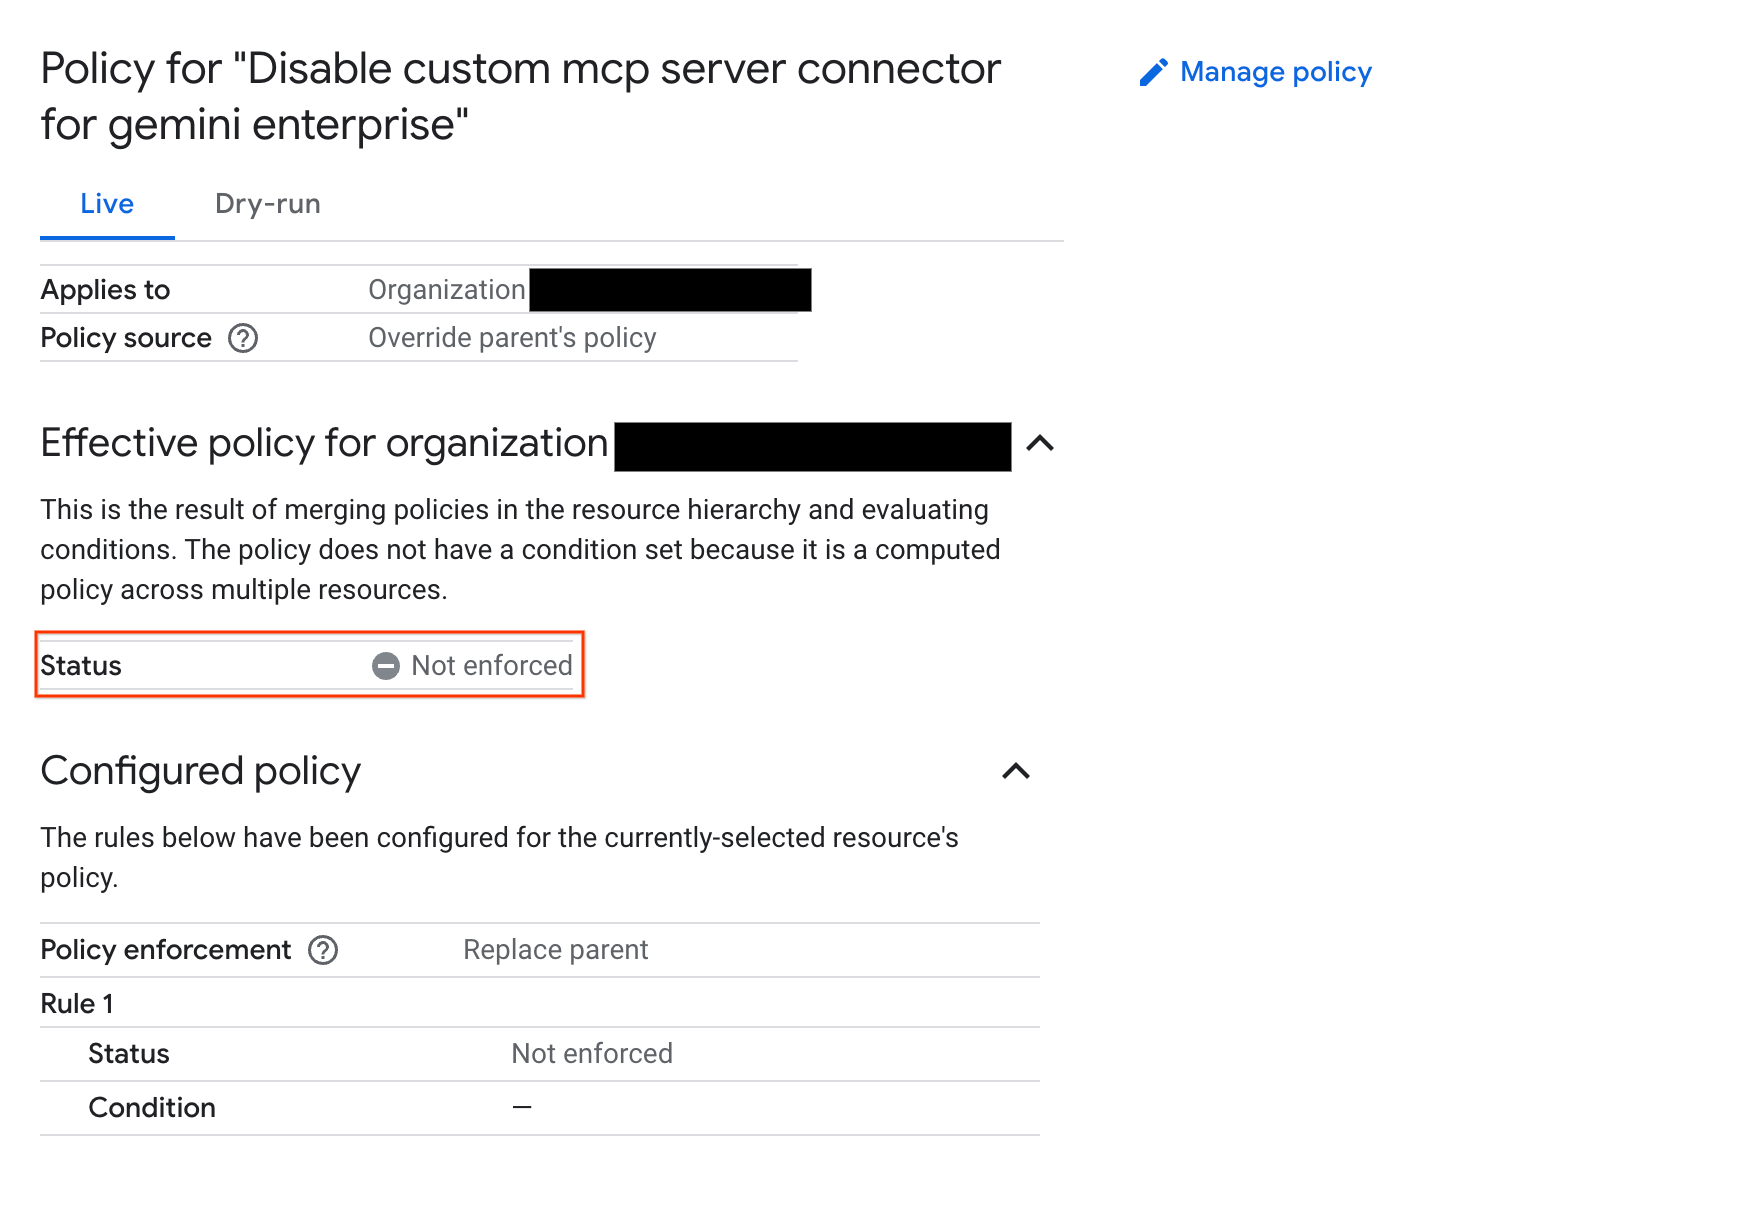
应用新配置后,验证政策状态是否已更新为未强制执行。
下图显示了 Organization Policy Service 详情页面,其中政策设置为未强制执行:
后续步骤
- 创建自定义 MCP 服务器数据存储区。如需了解详情,请参阅设置自定义 MCP 服务器。