


根據預設,Gemini Enterprise 會使用代管組織政策限制,禁止建立 Model Context Protocol (MCP) 資料儲存庫。如要啟用自訂 MCP 資料儲存庫建立功能,組織政策管理員必須覆寫這項限制。
事前準備
確認您具備組織政策管理員角色 (
roles/orgpolicy.policyAdmin)。瞭解政策違規處置的依附元件和互動。詳情請參閱「代管政策限制總覽」。
使用情境範例
如要瞭解這些政策如何搭配運作,請假設某組織想允許使用者建立自訂 MCP 資料儲存庫,並連結至 cymbal-project 專案中的 api.cymbal.com。
專案受 VPC Service Controls 保護
| 設定 |
|---|
cymbal-project 受到 VPC Service Controls 範圍保護 (VPCSC 狀態:已啟用)。 |
| 條件 |
如要建立資料儲存庫並允許連結至 api.cymbal.com,組織管理員必須:
|
| 原因 |
| 由於已啟用 VPCSC,系統會自動強制執行政策。 |
專案未受 VPC-SC 保護,但透過政策強制執行
| 設定 |
|---|
cymbal-project 不在 VPC Service Controls 範圍內 (VPCSC 狀態:未啟用),但管理員已將其新增至兩項政策的 enforcedProjects 參數。 |
| 條件 |
如要建立資料儲存庫並允許連結至 api.cymbal.com,組織管理員必須:
|
| 原因 |
專案已選擇使用 enforcedProjects 執行。 |
專案未受 VPC Service Controls 保護,或未透過政策強制執行
| 設定 |
|---|
cymbal-project 不在 VPC Service Controls 範圍內 (VPCSC 狀態:未啟用),且未列在任一政策的 enforcedProjects 參數中。 |
| 條件 |
如要建立資料儲存庫並允許連結至 api.cymbal.com,組織管理員必須:
|
| 原因 |
| 這項專案未強制執行「限制資料連接器的輸出網域」和「限制資料連接器允許的資料來源」政策。 |
覆寫限制
如要在 Google Cloud專案中建立自訂 MCP 伺服器資料儲存庫,您必須覆寫現有的代管組織政策限制。步驟如下:
前往 Google Cloud 控制台的「Organization Policies」(組織政策) 頁面。
在專案選取器中,選取要變更強制執行設定的專案。
在「Filter」欄位中輸入
Disable custom MCP server connector for Gemini Enterprise。按一下政策名稱,前往政策詳細資料頁面。
按一下「Manage Policy」(管理政策)。
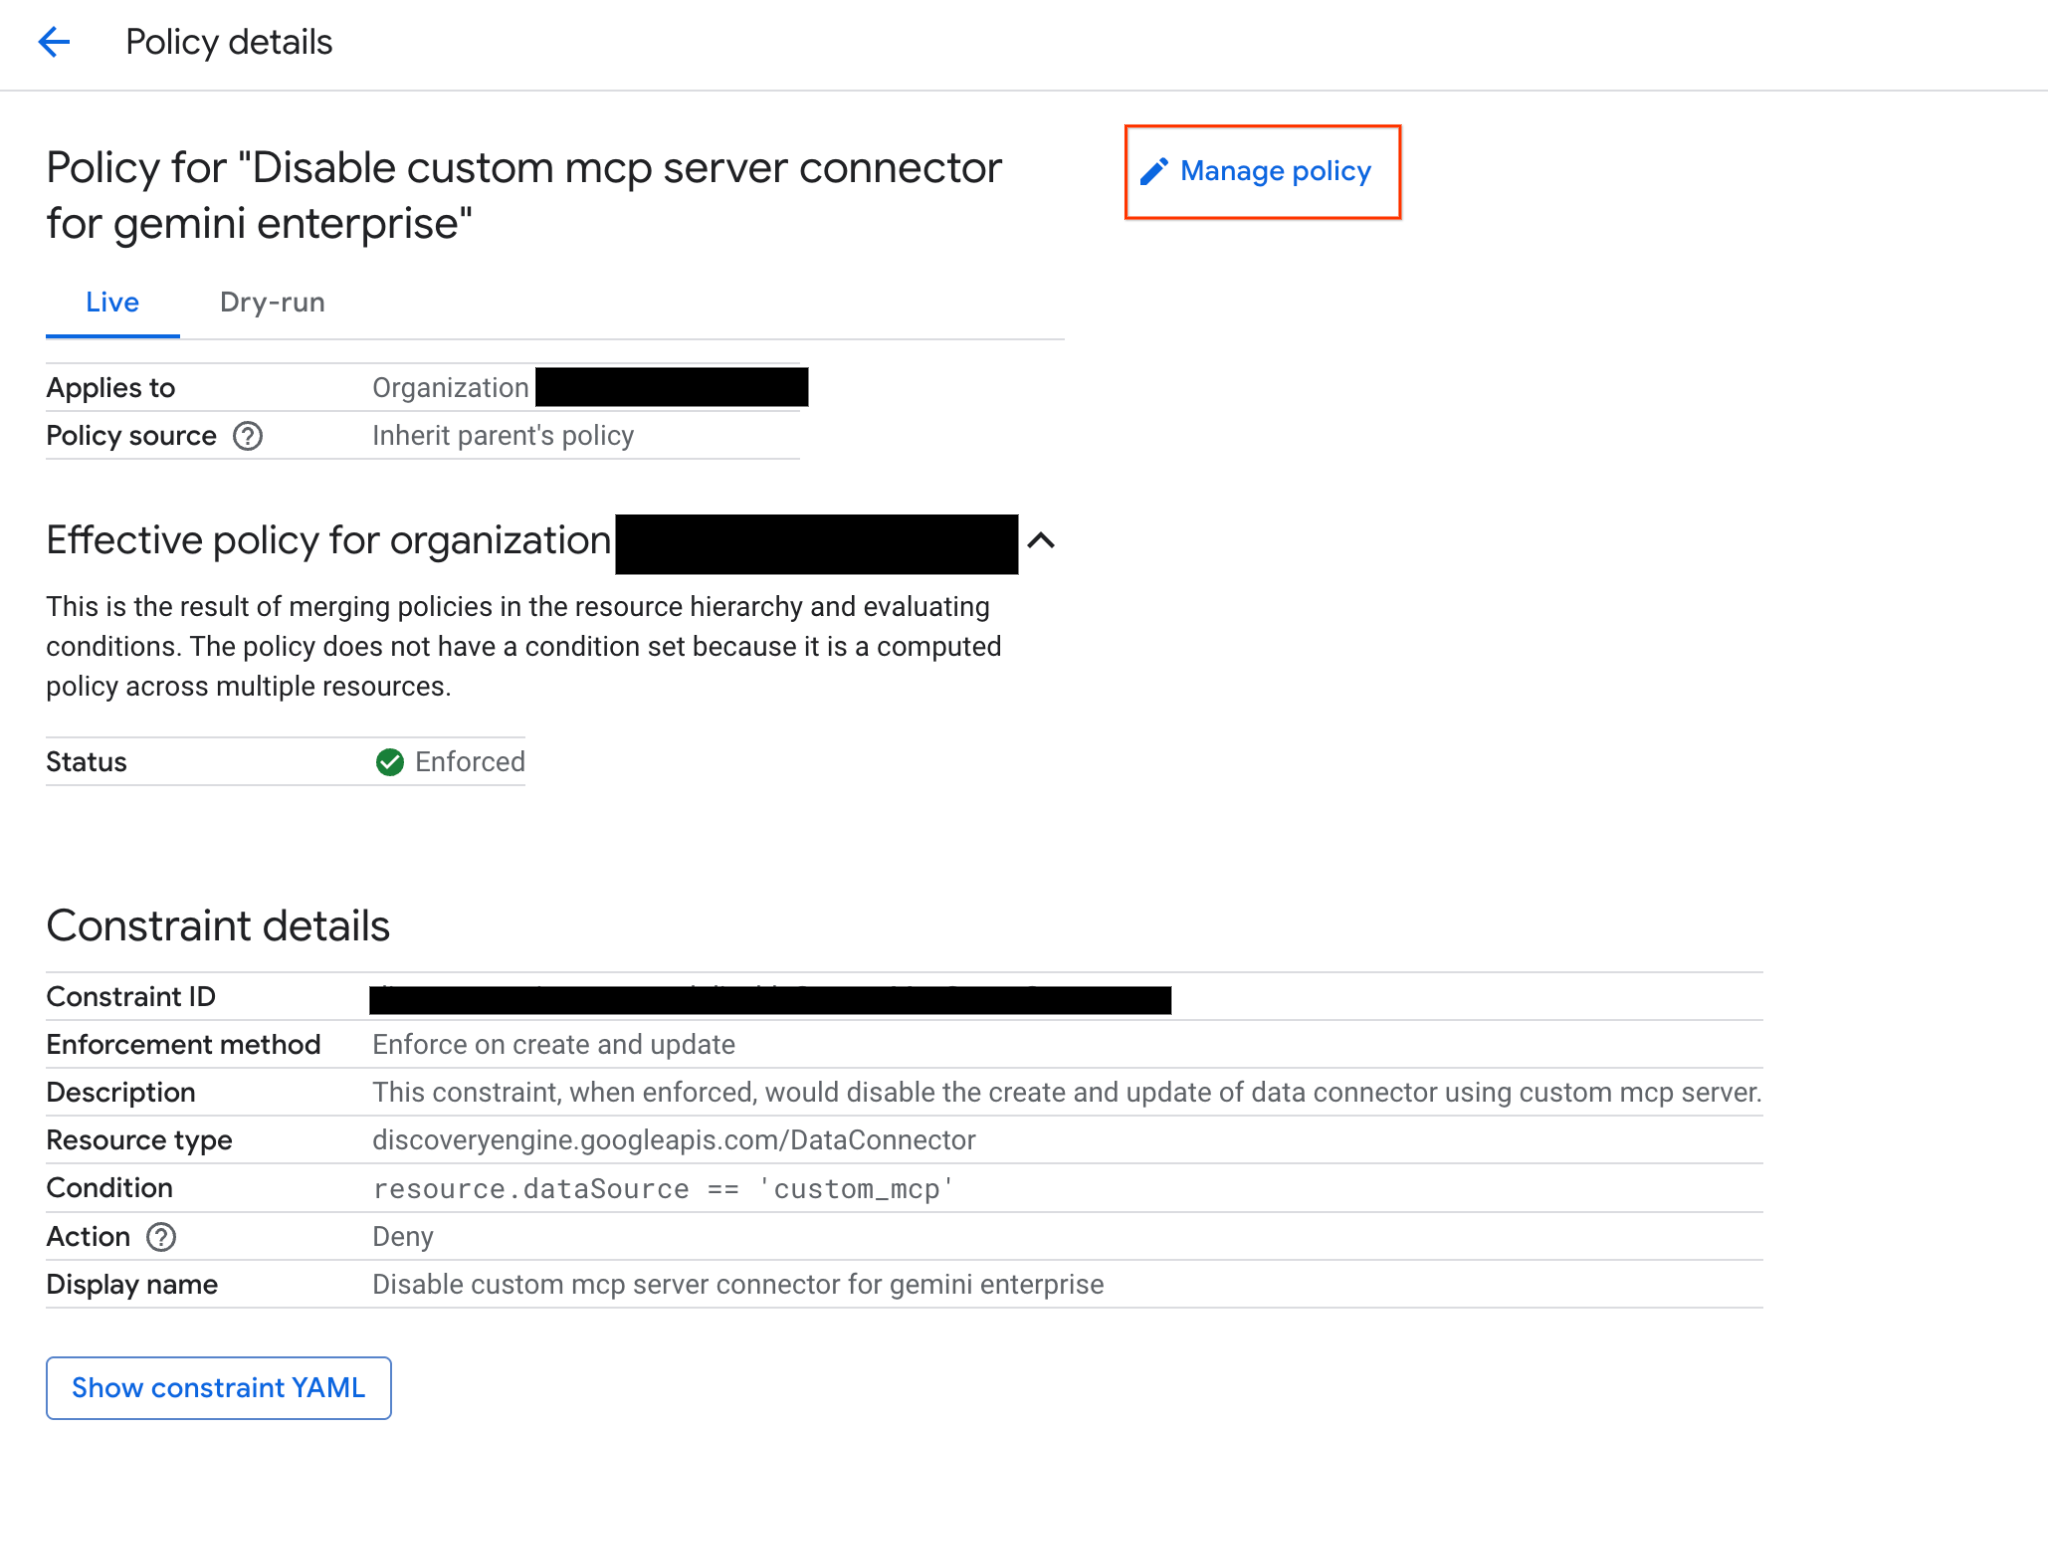
選取「覆寫上層政策」選項。
新增規則,並將強制執行切換鈕設為「關閉」。
按一下「Set Policy」(設定政策)。
驗證政策變更
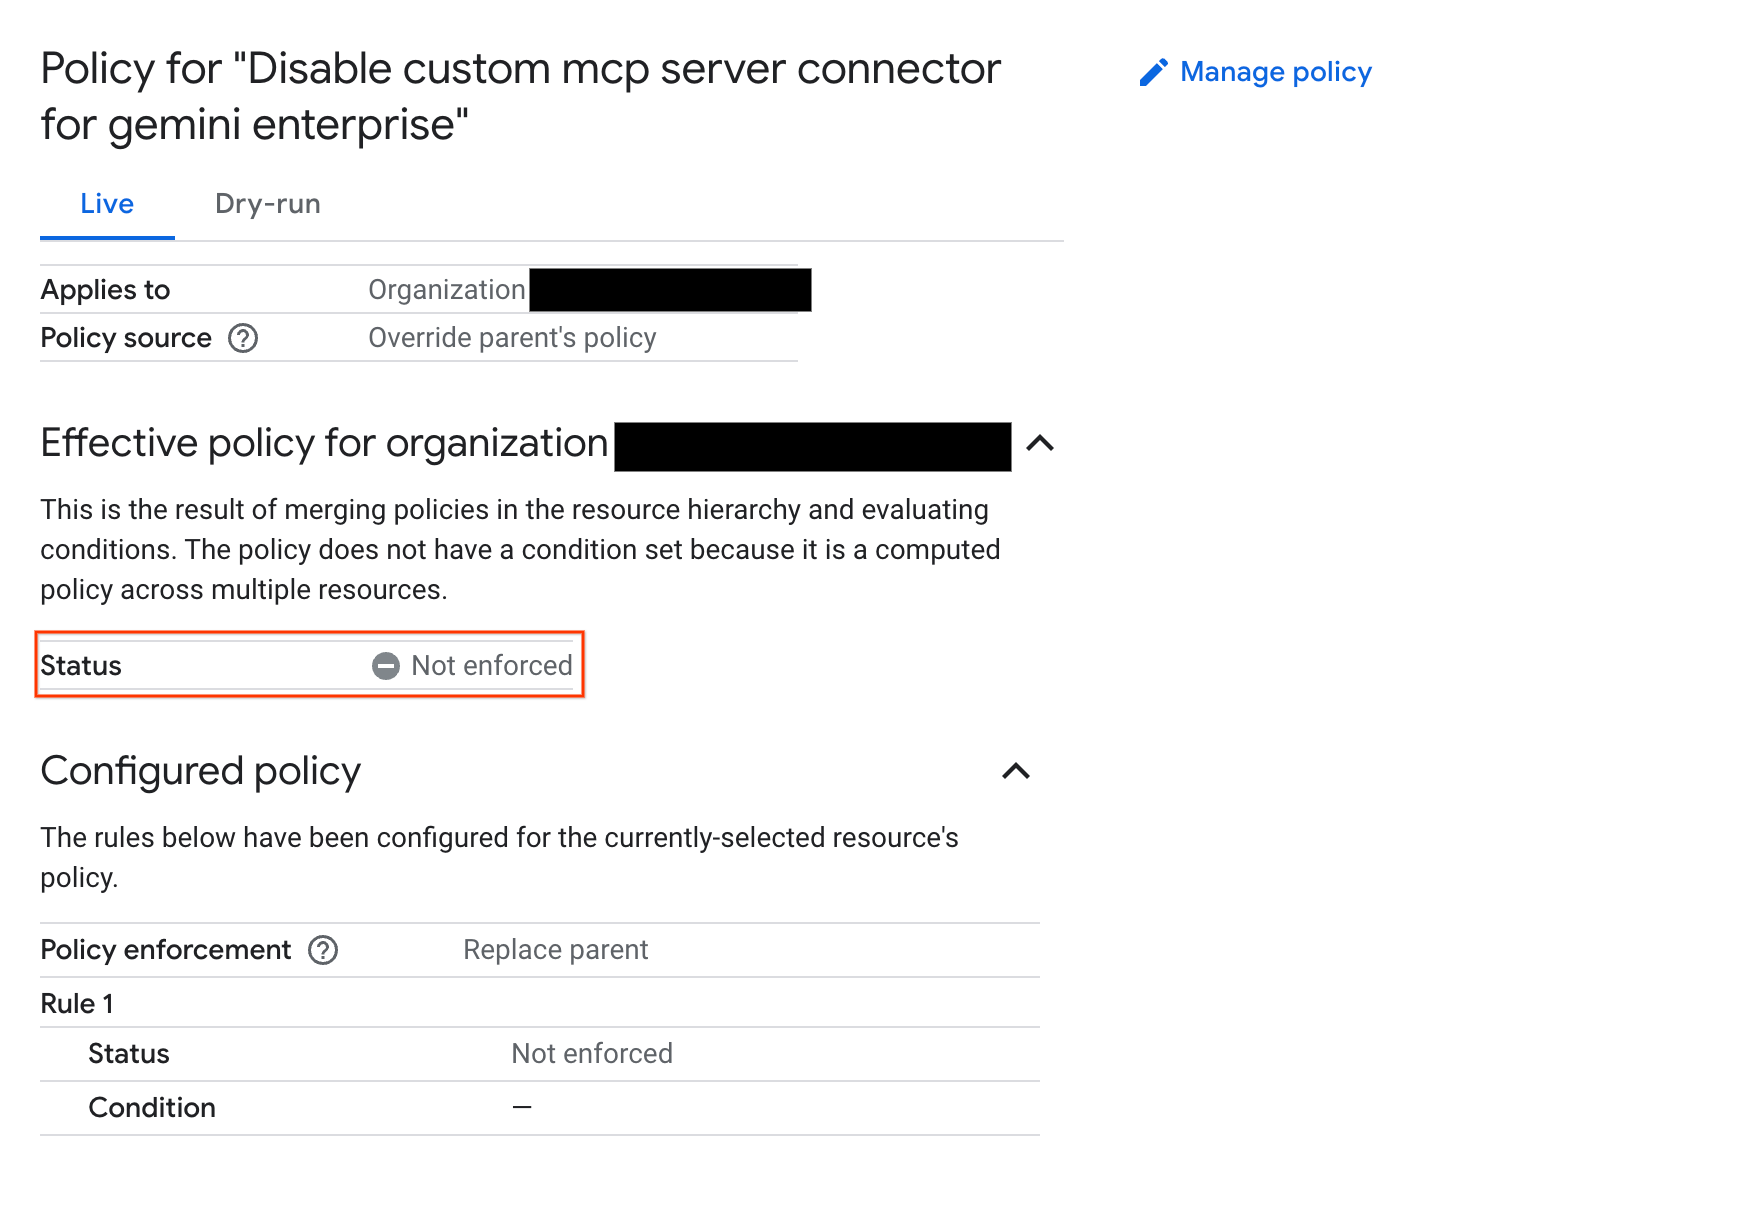
套用新設定後,請確認政策審查狀態已更新為「Not enforced」(未強制執行)。
下圖顯示組織政策服務詳細資料頁面,政策設為「Not enforced」(未強制執行):
後續步驟
- 建立自訂 MCP 伺服器資料儲存庫。詳情請參閱「設定自訂 MCP 伺服器」。