


本文档介绍了如何将 Sensitive Data Protection 内容政策应用于 Gemini Enterprise 连接器和应用,以及 Gemini Notebook Enterprise 笔记本。
关于 Gemini Enterprise 中的 Sensitive Data Protection
Sensitive Data Protection 内容政策旨在检查数据是否存在数据违规或不当内容,并选择何时允许或屏蔽这些内容。这包括屏蔽机密或不当素材,例如防止向用户显示敏感数据,以及在文件违反政策时阻止将其上传到助理或 Gemini Notebook Enterprise。此功能可防范各种风险并确保 Responsible AI 实践,从而增强 Gemini Enterprise 应用的安全性和可靠性。
Sensitive Data Protection 和 Model Armor 协同工作
Sensitive Data Protection 和 Model Armor 在 Gemini Enterprise 中协同工作,为您的数据提供分层安全防御。它们可保护 AI 互动的不同方面。
Sensitive Data Protection 可保护入站数据
对于数据连接器,Sensitive Data Protection 可防止敏感数据被注入或编入索引。内容政策可以检查各种内容类型,包括文本内容(使用 OCR 识别图片中的文本)、图片对象检测、图片安全性、包含嵌入图片的富文档(例如 PDF、DOCx、PPTx 和 XLSx)以及元数据标签(Microsoft 敏感度标签和 Google Workspace 标签)。Sensitive Data Protection 专注于确保只有合规信息才能作为来源进入系统。
对于上传到助理和 Gemini Notebook Enterprise 的来源,如果内容违反内容政策,则不会上传该来源。
Model Armor 可保护服务路径
Model Armor 会在 LLM 处理提示之前以及在模型回答交付给用户之前对其进行过滤,从而帮助保护 Gemini Enterprise 中的用户互动。通过过滤提示,Model Armor 可防范提示注入和恶意网址。如果违反政策,Gemini Enterprise 会屏蔽请求并显示错误消息。
如需详细了解如何将 Model Armor 与 Gemini Enterprise 搭配使用,请参阅启用 Model Armor。
支持的来源
Sensitive Data Protection 内容政策可以检查连接器、元数据标签和文件上传中的数据。
连接器
您可以将内容政策应用于以下连接器:
第三方连接器:Sensitive Data Protection 支持注入和联合第三方连接器。如需查看这些连接器的列表,请参阅连接第三方数据源。
自定义 MCP 服务器:Sensitive Data Protection 支持自定义 Model Context Protocol (MCP) 服务器中的内容。如需了解有关自定义 MCP 服务器的一般信息,请参阅设置自定义 MCP 服务器数据存储区。
Google Workspace 连接器:
元数据标签
Sensitive Data Protection 支持针对特定连接器和上传内容使用两种类型的元数据标签:
Microsoft 敏感度标签:也称为 Purview 信息保护 (MSIP) 标签、Azure 信息保护 (AIP) 标签和 Microsoft 信息保护 (MIP) 标签,这些是应用于 Microsoft 365 资产(例如 Word、Excel 和 Outlook)的敏感度标签。它们会将元数据直接嵌入文件或邮件标头中,以表示敏感度(例如“高度机密”或“仅限内部”)。Sensitive Data Protection 支持连接器中的 Microsoft 敏感度标签,如下所示:
Microsoft SharePoint:Office 365 文件和 PDF 文件上的标签。不支持其他文件类型(例如 SharePoint 网站和页面)上的 Microsoft 敏感度标签。
Microsoft OneDrive:Office 365 文件和 PDF 文件上的标签。
Microsoft Outlook:电子邮件和日历活动上的标签。
Microsoft Teams:Office 365 文件和 PDF 文件上的标签。
直接上传和非 Microsoft 连接器:Office 365 文件和 PDF 文件上的标签(如果文件包含嵌入式标签)。
Google Workspace 标签:这些标签用于对整个 Google Workspace 中的数据进行分类。管理员可以定义自定义架构,供用户或自动化系统应用于 Google Workspace 内容,以便对其进行分类(例如“机密”或“内部”)。Sensitive Data Protection 支持为 Google Workspace 连接器中的文件以及从 Google 云端硬盘上传到 Gemini Enterprise 助理的文件添加 Google Workspace 标签。
文件上传次数
当您将本地云端硬盘、Google 云端硬盘或 Microsoft OneDrive 中的文件上传到助理或 Gemini Notebook Enterprise 时,Sensitive Data Protection 会扫描这些文件并阻止违反内容政策的上传。
下表列出了支持扫描的文件类型:
| MIME 类型 | 说明 |
|---|---|
application/pdf |
|
text/html |
HTML |
text/plain |
纯文本 |
application/json |
JSON |
application/vnd.openxmlformats-officedocument.wordprocessingml.document |
Microsoft Word (DOCX) |
application/vnd.openxmlformats-officedocument.presentationml.presentation |
Microsoft PowerPoint (PPTX) |
application/vnd.openxmlformats-officedocument.spreadsheetml.sheet |
Microsoft Excel (XLSX) |
application/vnd.ms-excel.sheet.macroenabled.12 |
Microsoft Excel 启用宏的工作表 (XLSM) |
application/xml |
XML |
image/bmp |
BMP 图片 |
image/gif |
GIF 图片 |
image/jpeg |
JPEG 图片 |
image/png |
PNG 图片 |
image/tiff |
TIFF 图片 |
image/svg+xml |
SVG 图片 |
text/csv |
CSV(逗号分隔值) |
text/tab-separated-values |
TSV(使用制表符分隔的值) |
支持的 Gemini Enterprise 版本
您可以将 Sensitive Data Protection 与所有 Gemini Enterprise 版本(Gemini Enterprise 商务版除外)搭配使用。
使用 Sensitive Data Protection 无需额外费用。
支持的区域
Sensitive Data Protection 支持全球、欧盟和美国多区域。
限制
以下限制适用于 Gemini Enterprise 中的 Sensitive Data Protection 内容政策:
内容政策不适用于旧类型的数据存储区,例如来自 Cloud Storage、BigQuery 或网站的数据。只有包含实体数据的连接器才能受内容政策保护。
虽然您可以将一个项目中的内容政策应用于另一个项目中的 Gemini Enterprise,但这两个项目必须位于同一 VPC Service Controls 边界内。如需了解适用于 Gemini Enterprise 的 VPC Service Controls 的一般信息,请参阅使用 VPC Service Controls 保护应用的安全。
上传到 Gemini Notebook Enterprise 笔记本的内容不支持 Google Workspace 标签和内容扫描。
Sensitive Data Protection 对文件大小的支持有限制,可能与 Gemini Enterprise 不同。如需了解 PDF、Office 365 文件、文本文件和图片文件的大小上限,请参阅内容政策限制。默认情况下,内容政策允许大文件中的内容。不过,您可以配置政策来屏蔽大文件中的内容。
对于包含加密文件的 Microsoft 连接器,由于 Gemini Enterprise 和 Sensitive Data Protection 都无法解密文件,因此系统不会扫描这些文件是否存在内容违规行为。如果用户询问有关内容的问题,Gemini Enterprise 无法回答,因为内容已加密。不过,如果用户提出的问题可以通过任何未加密的代码段和元数据来回答,那么 Gemini Enterprise 会提供这些回答。
准备工作
在开始之前,请确保您已满足以下前提条件:
您和 Gemini Enterprise 服务账号已获分配所需角色:
您需要拥有 Gemini Enterprise Admin 角色。
Gemini Enterprise 服务账号需要 DLP User (
roles/dlp.user) 角色。
如需了解详情,请参阅 Sensitive Data Protection 文档集中的创建和管理内容政策中的所需角色。
您已创建 Gemini Enterprise 应用或已配置 Gemini Notebook Enterprise。如需了解详情,请参阅创建应用或设置 Gemini Notebook Enterprise。
创建内容政策
如需准备要应用于 Gemini Enterprise 连接器或应用或 Gemini Notebook Enterprise 的 Sensitive Data Protection 内容政策,请执行以下操作:
按照 Sensitive Data Protection 文档中创建和管理内容政策中的说明创建内容政策。
请务必在要应用政策的应用所在的区域中创建政策。
记下政策名称。如需向连接器添加政策,您需要采用
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID格式的完整路径。
通过内容政策保护连接器中的敏感数据
如需在实体包含敏感数据时阻止向用户显示实体信息,请对连接器应用 Sensitive Data Protection 内容政策,并按照对 Gemini Enterprise 连接器应用内容政策中的说明操作。
如果您随后需要从连接器中移除内容政策,请参阅从连接器中移除内容政策。
将内容政策应用于 Gemini Enterprise 连接器
对连接器应用 Sensitive Data Protection 内容政策可防止 Gemini Enterprise 返回连接器中包含敏感内容的实体数据。
对于某些类型的连接器,应用内容政策还可以阻止根据元数据标签返回实体数据。
如需将内容政策应用于连接器,请执行以下操作:
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面,然后点击数据存储区。
点击要应用政策的连接器的名称。
在内容政策字段中,输入内容政策资源的全名。
在字段中输入政策后,系统会立即应用该政策。
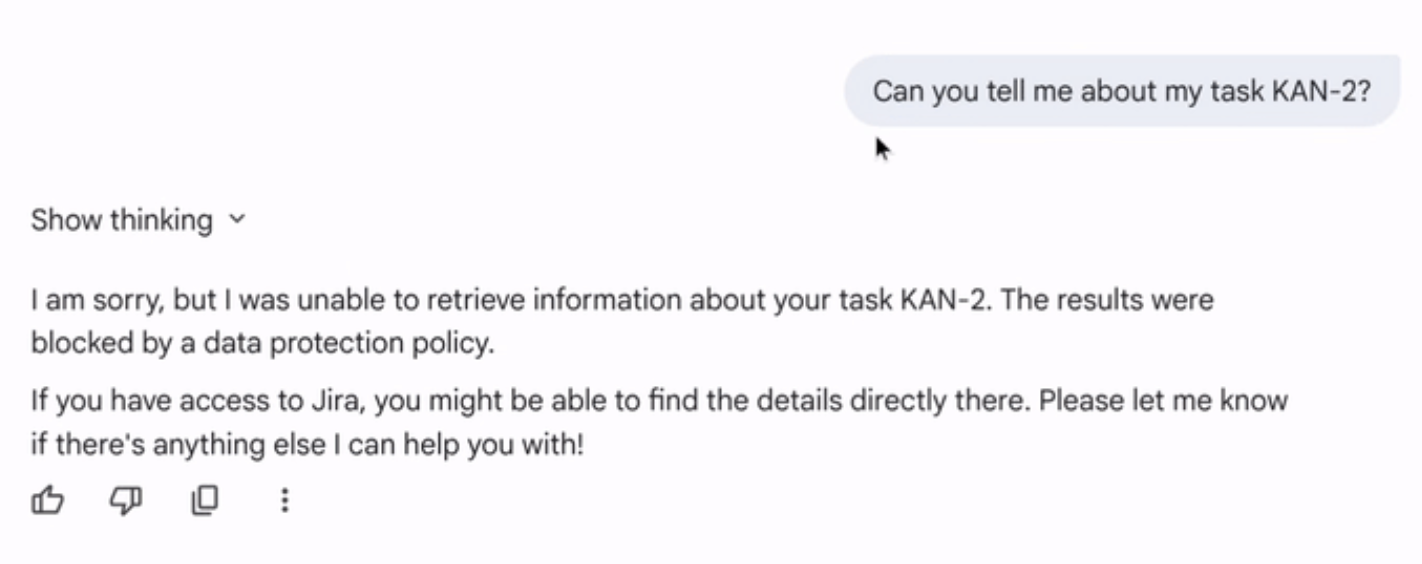
可选:测试内容政策。如果连接器中的数据违反了政策,请让助理告知您相关信息。
从连接器中移除内容政策
如需从连接器中移除政策,请执行以下操作:
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面,然后点击数据存储区。
点击要从中移除政策的连接器的名称。
删除内容政策字段中的文本,然后输入一个空字段。
该政策会立即被移除。
通过内容政策保护上传到助理的内容
如需保护上传到 Gemini Enterprise 应用助理的内容,请按照将内容政策应用于 Gemini Enterprise 助理上传内容中的说明操作。
如果您随后需要从助理中移除 Sensitive Data Protection 内容政策,请参阅从助理中移除内容政策。
对助理上传的内容应用内容政策
将 Sensitive Data Protection 内容政策应用于助理后,Gemini Enterprise 会扫描上传到应用的文件(来自本地设备、Google 云端硬盘或 Microsoft OneDrive),并屏蔽包含违反政策的内容或元数据标签的文件。如果用户尝试上传违反政策的文件,上传会失败,并且文件不会添加到会话中。
如需将内容政策应用于助理上传的内容,请执行以下操作:
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面。
点击要应用该政策的应用的名称。
点击安全。
在 Sensitive Data Protection 配置中的助理设置下,从菜单中选择内容政策。
如果菜单中没有内容政策,请执行以下任一操作:
点击切换项目,以从其他项目中选择政策。
点击手动输入,输入政策路径:
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID。点击新建,前往创建内容政策页面。
请务必选择与应用位于同一区域的政策。
点击保存。
可选:测试政策:
创建一个包含无害违规行为的文件。例如,如果内容政策屏蔽了美国社会保障号,请创建一个包含“999-00-0000”的文件。
尝试将文件上传到应用的对话中。上传应该会失败,并且文件应该会被屏蔽。
从助理中移除内容政策
如需从应用的助理上传内容中移除内容政策,请执行以下操作:
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面。
点击该应用的名称。
点击安全。
在 Sensitive Data Protection 配置中的助理设置下,点击下拉箭头,然后选择手动输入。
删除资源名称字段中的文本,使该字段为空,然后点击确认。
点击保存。
使用内容政策保护上传到 Gemini Notebook Enterprise 的内容
将内容政策应用于 Gemini Notebook Enterprise 可防止用户上传违反该政策的素材。
Gemini Notebook Enterprise 笔记本不与任何特定应用相关联。如需将内容政策应用于项目中的所有笔记本,请将其应用于项目中的任何应用。同样,如果您从项目中的任何应用中移除内容政策,则与该项目关联的笔记本都不会受该政策保护。
在 Gemini Notebook Enterprise 中添加或移除 Sensitive Data Protection 内容政策的步骤:
将内容政策应用于 Gemini Notebook Enterprise
对 Gemini Notebook Enterprise 应用内容政策可防止用户上传违反该政策的素材。Gemini Notebook Enterprise 笔记本不与任何特定应用相关联。如需将内容政策应用于所有笔记本,请将其应用于项目中的任何应用。
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面。
点击您要保护笔记本的区域中任意应用的名称。
点击安全。
在 Sensitive Data Protection 配置中的 NotebookLM 设置下,从菜单中选择一项内容政策。
如果菜单中没有内容政策,请执行以下任一操作:
点击切换项目,以从其他项目中选择政策。
点击手动输入,输入政策
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_NAME的路径。点击新建,前往创建内容政策页面,然后按照上述说明操作。
无论您如何指定政策,请务必选择与应用位于同一区域的政策。
点击保存。
等待大约 10 分钟,让内容政策生效。 然后,Gemini Notebook Enterprise 将开始使用指定的政策扫描上传的源文档。
可选:测试内容政策:
创建一个包含无害违规行为的源文档。例如,如果内容政策屏蔽了美国社会保障号,请创建一个内容为“Mickey Mouse 的社会保障号是 999-00-0000”的源文件。
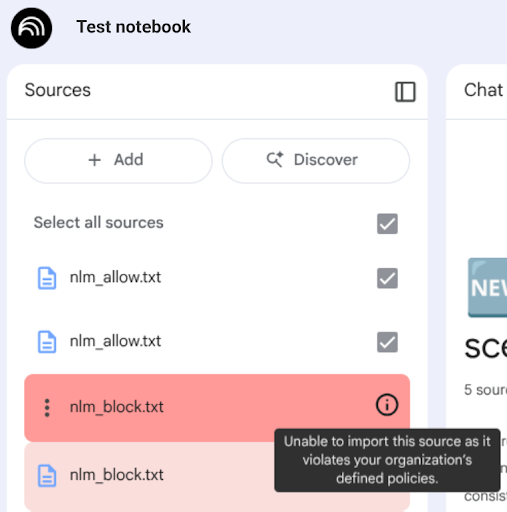
将源文档上传到笔记本。如果政策生效,文档在来源列表中会显示为已屏蔽。
从 Gemini Notebook Enterprise 中移除内容政策
如需从 Gemini Notebook Enterprise 中移除内容政策,以便系统不会根据内容屏蔽上传的源文件,请执行以下操作:
在 Google Cloud 控制台中,前往 Gemini Enterprise 页面。
点击该区域中任意应用的名称。
点击安全。
在 Sensitive Data Protection 配置中的 NotebookLM 设置下,点击下拉箭头,然后选择手动输入。
选择该字段中的文本,然后按 Delete 键,使资源名称字段为空,然后点击确认。
点击保存。
等待大约 10 分钟,让内容政策的移除操作生效。Gemini Notebook Enterprise 随后将停止扫描该区域和项目中所有笔记本的源文件。