


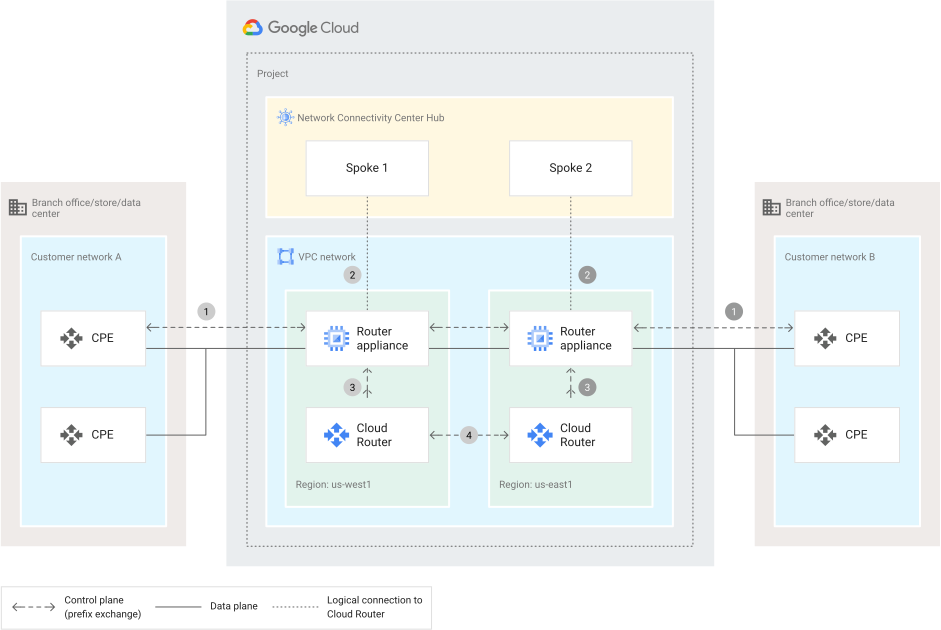
下列拓撲顯示一個虛擬私有雲網路和兩個地端部署站點。每個地端部署站點都會使用路由器設備輪輻連線至 Google Cloud 。這兩個地端部署站點可以使用 Google 的網路互相交換資料。
地端部署
Customer network A和Customer network B分別透過用戶端設備 (CPE) 連線至路由器設備執行個體。CPE 通常會使用連線機制 (例如 SD-WAN 疊加通道、IPsec VPN 通道 (包括 Cloud VPN 閘道) 或 Cloud Interconnect),與路由器設備執行個體建立連線。每個路由器設備執行個體都位於最靠近相關聯客戶網路的Google Cloud 區域。兩個路由器設備執行個體都位於同一個虛擬私有雲網路中。不過,路由器設備執行個體位於不同區域。因此,虛擬私有雲網路的動態轉送模式會設為
global。這兩個路由器設備執行個體都會以輪輻的形式,連結至 Network Connectivity Center (NCC) 中樞。由於
Customer network A和Customer network B必須互相傳送資料,因此這兩個輪輻都啟用了站對站資料移轉欄位。您只能在支援的位置使用站對站資料移轉功能。詳情請參閱「支援資料移轉的位置」。
在每個區域中,路由器設備執行個體會與適當的 Cloud Router 建立邊界閘道通訊協定 (BGP) 對接。每個 Cloud Router 都會接收及 advertise 來自對應地端部署位置的路由前置字元。
Cloud Router 會動態交換所有收到的路由。這項設定可在
Customer network A和Customer network B之間,提供端對端動態路由交換和資料層連線能力。
後續步驟
- 如要瞭解高可用性需求,請參閱「輪輻資源的高可用性需求」。
- 如要瞭解指派 ASN 的相關規定,請參閱「站對站資料移轉的 ASN 規定」。
- 如要建立中樞和輪輻,請參閱「使用中樞和輪輻」。
- 如要完成教學課程,請參閱「使用 Cloud VPN 輪輻連結兩個網站」。
- 如要查看解決方案與 NCC 整合的合作夥伴清單,請參閱「NCC 合作夥伴」。