


路由器設備是 Network Connectivity Center (NCC) 的一項功能,可讓您在 Google Cloud中使用第三方網路虛擬設備。使用這種方法時,設備可以透過邊界閘道通訊協定 (BGP) 與 Cloud Router 交換路由。
使用路由器設備和 NCC,您可以執行下列操作:
- 將多個虛擬私有雲網路相互連結。虛擬私有雲網路可以位於相同 Google Cloud 組織或不同組織的不同專案中。
- 將多個虛擬私有雲網路連線至地端部署或其他雲端服務供應商網路。這些外部網路可透過任何類型的混合輪輻連線。這種做法稱為站對雲端連線。
- 使用路由器設備 VM 管理虛擬私有雲網路之間的連線。
- 使用 Google Cloud 虛擬私有雲網路做為企業廣域網路 (WAN),連結 Google Cloud以外的網路。您可以使用任何類型的混合輪輻,在外部網站之間建立連線。這種做法稱為站對站連線能力。
運作方式
您可以在 Compute Engine VM 上安裝映像檔,設定路由器設備執行個體。您可以使用支援的 NCC 合作夥伴提供的映像檔。您也可以使用自訂映像檔,例如您建立的映像檔。
安裝路由器設備執行個體後,請在 Cloud Router 設定介面,與路由器設備執行個體建立邊界閘道通訊協定 (BGP) 對接。BGP 可在 Cloud Router 和路由器設備執行個體之間動態交換路由。路由交換則可讓站點透過路由器設備執行個體連線至虛擬私有雲網路。也就是說,如果 VM 和其他資源的 IP 位址位於同一個虛擬私有雲網路,就能使用路由器設備執行個體傳播的路由。
Cloud Router 會使用設定了 RFC 1918 內部 IP 位址的介面,與路由器設備執行個體建立 BGP 對接。
外部網站支援的連線機制
路由器設備執行個體可使用 VM 執行個體可用的任何機制,建立與外部網站 (例如客戶端設備或分支辦公室) 的資料層連線。包括 Google Cloud支援的其他混合式連線類型:
- IPsec VPN 通道:路由器設備執行個體可透過部署在相同虛擬私有雲網路中的 Cloud VPN 閘道連線。
- Cloud Interconnect:您可以使用 Cloud Interconnect (例如 Dedicated Interconnect 或 Partner Interconnect VLAN 連結),將地端部署網路連線至託管路由器設備執行個體的虛擬私有雲網路。
路由器設備沒有獨立的 API、 Google Cloud 資源或權限。如要使用路由器設備,您必須具備 Compute Engine 和 Cloud Router 資源與權限。
用途:在地端部署站點之間移轉資料
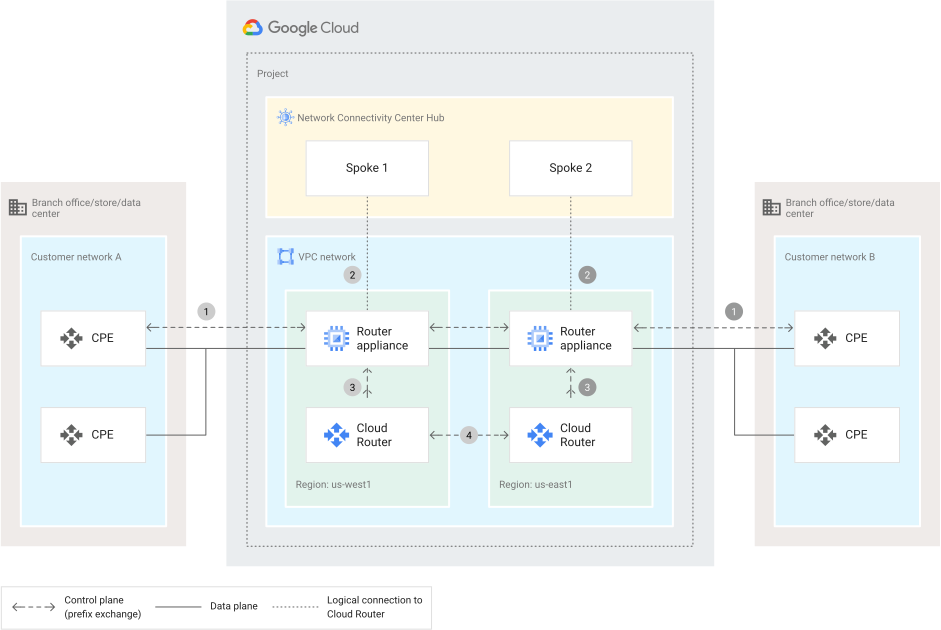
下列拓撲顯示一個虛擬私有雲網路和兩個地端部署站點。每個地端部署站點都會使用路由器設備輪輻連線至 Google Cloud 。這兩個地端部署站點可以使用 Google 的網路互相交換資料。
地端部署
Customer network A和Customer network B分別透過用戶端設備 (CPE) 連線至路由器設備執行個體。CPE 通常會使用連線機制 (例如 SD-WAN 疊加通道、IPsec VPN 通道 (包括 Cloud VPN 閘道) 或 Cloud Interconnect),與路由器設備執行個體建立連線。每個路由器設備執行個體都位於最靠近相關聯客戶網路的Google Cloud 區域。兩個路由器設備執行個體都位於同一個虛擬私有雲網路中。不過,路由器設備執行個體位於不同區域。因此,虛擬私有雲網路的動態轉送模式會設為
global。這兩個路由器設備執行個體都會以輪輻的形式,連結至 Network Connectivity Center (NCC) 中樞。由於
Customer network A和Customer network B必須互相傳送資料,因此兩個輪輻都啟用了站對站資料移轉欄位。您只能在支援的位置使用站對站資料移轉功能。詳情請參閱「支援資料移轉的位置」。
在每個區域中,路由器設備執行個體會與適當的 Cloud Router 建立邊界閘道通訊協定 (BGP) 對接。每個 Cloud Router 都會接收及 advertise 來自對應地端部署位置的路由前置字元。
Cloud Router 會動態交換所有收到的路由。這項設定可在
Customer network A和Customer network B之間,提供端對端動態路由交換和資料層連線能力。
如需負載平衡單一站點拓撲的詳細設定步驟,請參閱「建立路由器設備執行個體」。
需求條件
部署路由器設備執行個體時,請遵循下列規定。
BGP 設定
- 您安裝的路由器設備映像檔必須支援 BGP 轉送通訊協定。
- 如要啟用路由器設備執行個體和 Cloud Router 之間的 BGP 對接,請將每個路由器設備執行個體做為輪輻,附加至 NCC 中樞。
- 在包含路由器設備執行個體對接介面的子網路所在區域,建立 Cloud Router。
- 在路由器設備執行個體上手動建立 BGP 介面。這些介面必須與路由器設備執行個體位於相同的子網路。
- 從路由器設備執行個體,手動建立與 Cloud Router 的 BGP 工作階段。
- 如果 VM 有多個網路介面設為路由器設備執行個體的一部分,您可以與 VM 介面所在子網路中的 Cloud Router 建立 BGP 工作階段。如要進一步瞭解 VM 介面,請參閱「多個網路介面總覽和範例」。
可用性建議
* Compute Engine VM 的標準服務水準協議 (SLA) 也適用於路由器設備執行個體的可用性。單一 VM 的可用性服務水準協議為 99.5%,多個可用區中的 VM 則為 99.99%。詳情請參閱 Compute Engine 服務水準協議。 * 如果一組路由器設備執行個體分別位於不同的地端部署位置,請在不同可用區中執行至少兩個 VM。每個 VM 都必須與一對備援 Cloud Router 介面建立對等互連。如要進一步瞭解可用區,請參閱「區域和可用區」。注意事項
使用路由器設備前,請先詳閱下列各節。
一般注意事項
- 路由器設備必須搭配 NCC 才能運作。也就是說,您無法設定與 Cloud Router 或其他對等互連路由器對等互連的獨立路由器設備執行個體。您必須將路由器設備執行個體設為 NCC 輪輻的一部分。
路由器設備只有在部署於主專案時,才支援 Shared VPC 模式。路由器設備執行個體必須部署在主專案和所有其他相關聯資源中,例如中樞、輪輻和 Cloud Router。
如果路由器設備 VM 部署在服務專案中,路由器設備不支援 Shared VPC。
轉送注意事項
- 如果多個路由器設備執行個體宣告相同的轉送前置字串,且 MED 相同, Google Cloud 會使用等價多路徑 (ECMP) 轉送,在所有路由器設備執行個體之間轉送流量。
- 建議不要透過不同輪輻類型 (路由器設備執行個體、Cloud VPN 閘道和 VLAN 連結) 的組合,advertise 相同的前置字串。如果透過混合輪輻類型可連線至相同前置字元,則在混合輪輻類型中使用 ECMP,可能會導致各連結的流量不平衡。
- 如果單一 Cloud Router 取得的前置字串有多個下一個躍點,Cloud Router 會先選取 AS 路徑長度最短的下一個躍點,然後使用 MED 決定勝負。詳情請參閱 Cloud Router 說明文件中的「AS 路徑長度」。
後續步驟
- 如要為路由器設備執行個體設定 Google Cloud 資源,請參閱「建立路由器設備執行個體」。
- 如要查看解決方案與 NCC 整合的合作夥伴清單,請參閱「NCC 合作夥伴」。
- 如要查看路由器設備監控和記錄資訊,請參閱「查看記錄和指標」。
- 如需路由器設備問題的解決方案,請參閱「疑難排解」。
- 如要進一步瞭解 API 和
gcloud指令,請參閱「API 和參考資料」。