


McAfee ESM
本文件說明如何將 McAfee ESM 與 Google SecOps 整合。
整合用途
- 將警報或關聯資料擷取至 Google Security Operations
- 整合後,您就能將 McAfee ESM 的資訊擷取至 Google SecOps。尤其是擷取警報和關聯,以便稍後在 SOAR 平台中進行分類。如要達成這個目標,可以使用 McAfee ESM 連接器擷取警報,並使用 McAfee ESM 關聯連接器擷取關聯。
- 深入分析,取得更多資安事件相關資訊
- 這項整合支援多種動作,可讓您執行自訂查詢 (取得類似事件、傳送進階查詢、傳送查詢至 ESM、傳送實體查詢至 ESM) 並擷取事件資訊。此外,您也可以使用「Get Similar Events」動作,查詢與 Google SecOps 警示中 IP 位址、主機名稱和使用者相關的事件。
- 使用觀察清單追蹤 IOC
- 這項整合功能支援在待觀看影劇清單中新增及移除項目。這樣一來,您就能持續更新監控清單,加入可疑的 IP 位址或雜湊。
網路
從 Google SecOps 到 McAfee ESM 的 API 存取權:允許透過通訊埠 443 (HTTPS) (或環境中設定的通訊埠) 傳輸流量。
工作階段管理
McAfee ESM 具有全域參數,可限制每位使用者的工作階段數。
Google SecOps 具備完整的工作階段管理機制,因此整合功能會在整個整合過程中使用相同的工作階段。工作階段值會以加密形式儲存在 McAfee_ESM_Action_Sessions_*.json 和 McAffee_ESM_Connector_Sessions_*.json 資料庫項目中。
建議:
- 一個使用者負責動作,另一個使用者負責連接器。
- 每位使用者至少應有兩個工作階段。
請務必採行這些建議,確保整合穩定。
整合相容性
| 產品名稱 | 版本 | 部署作業 | 附註 |
|---|---|---|---|
| McAfee ESM | 11.1-11.5 | 地端部署 | 我們已使用 11.1-11.5 產品版本測試整合,且未修改整合中使用的 API。 如果 API 在新版本中未更新,整合功能仍可正常運作。 |
在 Google SecOps 中設定 McAfeeESM 整合
如要瞭解如何在 Google SecOps 中設定整合功能,請參閱「設定整合功能」一文。
整合設定參數
請使用下列參數設定整合:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| API 根層級 | Sring | https://{ip}/rs/ | 是 | 執行個體的 API 根目錄。 |
| 使用者名稱 | 字串 | 不適用 | 是 | 執行個體的使用者名稱。 |
| 密碼 | 密碼 | 不適用 | 是 | 執行個體的密碼。 |
| 產品版本 | 字串 | 11.5 | 是 | 產品版本。可能的值:11.1-11.5 |
| 驗證 SSL | 核取方塊 | 已勾選 | 是 | 如果啟用,系統會驗證與 McAfee ESM 伺服器連線的 SSL 憑證是否有效。 |
動作
將值新增至觀察清單
動作說明
將值新增至 McAfee ESM 的監控清單。
動作使用情形
使用這項動作,即可更新觀察清單的值。舉例來說,如果您有惡意雜湊的觀察清單,可以使用這項動作讓觀察清單保持最新狀態。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 觀察清單名稱 | 字串 | 不適用 | 是 | 指定要更新的觀察清單名稱。 |
| 要新增的值 | CSV | 不適用 | 是 | 指定要新增至監控清單的值,並以半形逗號分隔。 |
動作實體範圍
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
N/A
案件總覽
| 結果類型 | 值/說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果回報 200 狀態碼 (is_success=true):「已成功將值新增至觀察清單。」 動作應失敗並停止執行應對手冊: 如果系統回報嚴重錯誤,例如憑證錯誤或無法連線至伺服器:「執行『將值新增至觀察清單』動作時發生錯誤。原因:{0}".format(error.Stacktrace) 如果回應中回報錯誤:「Error executing action "Add Values To Watchlist". 原因:{message}。 |
一般 |
取得類似事件
動作說明
取得與 McAfee ESM 中實體相關的事件。支援的實體:主機名稱、IP 位址、使用者。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 小時前 | 字串 | 1 | 是 | 指定要搜尋過去幾小時內的資料。 |
| IPS ID | 字串 | 144115188075855872/8 | 否 | 指定要搜尋的 IP SID。 |
| 結果數量上限 | 字串 | 50 | 否 | 指定要傳回的結果數量。 參數值上限:每個實體 200 個。 |
動作實體範圍
這項動作會對下列實體執行:
- IP 位址
- 主機名稱
- 使用者
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "EntityResult":
        [{
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383521",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:18:10",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }, {
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383519",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:16:16",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }],
        "Entity": "1.1.1.1"
    }
]
實體擴充
| 補充資料欄位名稱 | 邏輯 - 應用時機 |
|---|---|
| Alert.DstPort | 如果 JSON 結果中存在,則傳回 |
| Rule.msg | 如果 JSON 結果中存在,則傳回 |
| Alert.IPSIDAlertID | 如果 JSON 結果中存在,則傳回 |
| Alert.SrcIP | 如果 JSON 結果中存在,則傳回 |
| Alert.LastTime | 如果 JSON 結果中存在,則傳回 |
| Alert.Protocol | 如果 JSON 結果中存在,則傳回 |
| Alert.SrcPort | 如果 JSON 結果中存在,則傳回 |
| Alert.DstIP | 如果 JSON 結果中存在,則傳回 |
案件總覽
| 結果類型 | 值/說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果系統回報一個實體的 200 狀態碼 (is_success=true):「已成功擷取 McAfee ESM 中下列實體的事件:{entities}」 如果某個實體沒有資料 (is_success=true):「動作無法擷取 McAfee ESM 中下列實體的事件:{entities}。」 如果所有實體都沒有資料 (is_success=false):「在 McAfee ESM 中找不到所提供實體的事件。」 非同步訊息:「正在等待 {pending entities} 的查詢完成。」 動作應失敗並停止執行應對手冊: 如果系統回報重大錯誤:「Error executing action "Get Similar Events". 原因:{0}".format(error.Stacktrace) 如果動作逾時:「執行動作『取得類似事件』時發生錯誤。原因:動作已啟動查詢,但在擷取資料時逾時。請在 IDE 中增加逾時時間,然後再試一次。」 |
一般 |
| 案件總覽表格 | 回應中的所有欄位。 | 實體 |
乒乓
動作說明
在 Google SecOps Content Hub 的整合設定頁面,使用提供的參數測試與 McAfee ESM 的連線能力。
動作設定參數
這項動作沒有必要的輸入參數。
動作實體範圍
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
N/A
案件總覽
| 結果類型 | 值/說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果成功:「已成功使用提供的連線參數連線至 McAfee ESM 伺服器!」 動作應失敗並停止執行應對手冊: 如果不成功:「Failed to connect to the McAfee ESM server! 錯誤為 {0}".format(exception.stacktrace) |
一般 |
從觀察清單中移除值
動作說明
從 McAfee ESM 的觀察清單中移除值。
動作使用情形
這項動作可從觀察清單中移除特定值。舉例來說,如果您有惡意雜湊的觀察清單,並發現其中一個雜湊是良性,則可以將其從觀察清單中移除。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 觀察清單名稱 | 字串 | 不適用 | 是 | 指定要更新的觀察清單名稱。 |
| 要移除的值 | CSV | 不適用 | 是 | 指定要從觀察清單中移除的值,並以逗號分隔的清單表示。 |
動作實體範圍
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
N/A
案件總覽
| 結果類型 | 值/說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果回報 200 狀態碼 (is_success=true):「已成功將值新增至觀察清單。」 動作應失敗並停止執行應對手冊: 如果回報嚴重錯誤,例如憑證錯誤或無法連線至伺服器:「執行『從觀察清單中移除值』動作時發生錯誤。Reason: {0}".format(error.Stacktrace) 如果回應中回報錯誤:「Error executing action "Remove Values From Watchlist". 原因:{message}。" | 一般 |
將進階查詢傳送至 ESM
動作說明
傳送進階查詢至 ESM。
動作使用情形
這項進階動作可讓您在 McAfee ESM 中靈活執行任何查詢。這項動作會將完整查詢酬載做為輸入內容。無論酬載中提供什麼內容,這項動作最多都會傳回 200 筆記錄。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 查詢酬載 | 字串 | 不適用 | 是 | 指定需要執行的 JSON 物件。 這項動作最多會傳回 200 筆結果。 |
建立查詢酬載
如要建立查詢酬載,請完成下列步驟:
- 登入 McAfee ESM UI,並在瀏覽器中開啟「Developer Tools」(開發人員工具)。
- 前往「Network」分頁。
- 按一下「新增分頁」,然後新增檢視畫面。
- 點選「新增小工具」。
在「Widget Configuration」(小工具設定) 對話方塊中,輸入小工具標題,然後選取要執行的查詢。
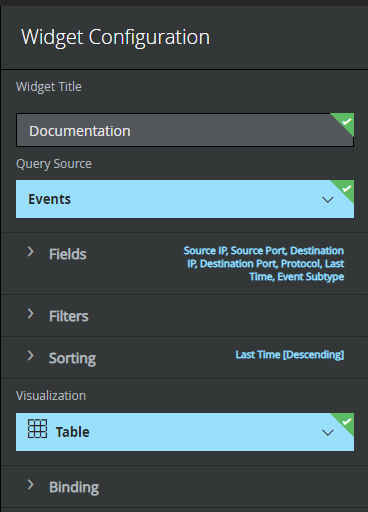
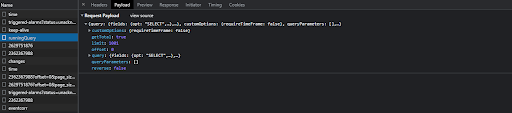
在「開發人員工具」中,您會看到
runningQueryAPI 要求。前往「Payload」分頁,然後點選「View Source」。
複製酬載,並貼到「Query Payload」參數欄位。
動作實體範圍
這項動作不會對實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "Rule.msg": "* Latest Kubernetes 1.18 beta is now available for your laptop, NUC, cloud",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Message of the Day...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Message of the Day.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "https://xxxxxxxx.run/",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "* Multipass 1.1 adds proxy support for developers behind enterprise",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "sudo snap install microk8s --channel=1.18/beta --classic",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Daily apt upgrade and clean activities...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Daily apt upgrade and clean activities.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "firewalls. Rapid prototyping for cloud operations just got easier.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "instance or Raspberry Pi, with automatic updates to the final GA release.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center : Telmetry Posting",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Send Password Expiry Notification",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center: Telemetry Notifier to Collect Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "8198-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "1003-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Time Provider NtpClient is Currently Receiving Valid Time Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Time service now synchronizing system time",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "autorefresh.go:397: auto-refresh: all snaps are up-to-date",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "storehelpers.go:436: cannot refresh: snap has no updates available: \\\"amazon-ssm-agent\\\", \\\"core\\\"",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Windows Security Center Service could not start Windows Defender",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "A user's local group membership was enumerated",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2","Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The System Time Has Changed",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The system time was changed.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "User Logon",
        "COUNT(*)": "4",
        "SUM(Alert.EventCount)": "4",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16384-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16394-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session opened",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session closed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux cron Scheduled Command Executed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "DHCPACK of xx.x.x.xxx from xx.x.x.x",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux dhclient Renewal",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux DHCP Client Request",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special Privileges Assigned",
        "COUNT(*)": "28",
        "SUM(Alert.EventCount)": "28",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special privileges assigned to new logon.",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "An account was successfully logged on",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Endpoint Security Firewall Property Translator",
        "COUNT(*)": "40",
        "SUM(Alert.EventCount)": "40",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Retrieve broker health information",
        "COUNT(*)": "41",
        "SUM(Alert.EventCount)": "41",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "5379-microsoft-windows-security-auditing",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "90",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Returns a list of DXL Registered Services",
        "COUNT(*)": "43",
        "SUM(Alert.EventCount)": "164",
        "Alert.DSIDSigID": "12345-2223334445"
    }
]
案件總覽
如果動作逾時:「Error executing action "Send Advanced Query to ESM". 原因:動作已啟動查詢,但在擷取資料時逾時。請在 IDE 中增加逾時時間,然後再試一次。」
| 結果類型 | 值/說明 | 文字 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果狀態碼為 200 (is_success=true):「已成功在 McAfee ESM 擷取所提供查詢的資料。」 如果某個實體沒有資料 (is_success=true):「在 McAfee ESM 中找不到所提供查詢的資料。」 非同步訊息:「正在等待查詢完成…」 動作應失敗並停止執行應對手冊: 如果系統回報重大錯誤:「Error executing action "Send Advanced Query to ESM". 原因:{0}".format(error.Stacktrace) 如果回報 400 或 500 狀態碼:「Error executing action "Send Advanced Query to ESM". Reason: {0}";.format(response) |
一般 |
| 案件總覽表格 | 回應中的所有欄位。 | 一般 |
將查詢傳送至 ESM
動作說明
傳送查詢至 ESM。
動作使用情形
這項動作可對 Google SecOps 警示執行額外深入分析。您可以擷取事件、資產和流程資訊。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 時間範圍 | 下拉式選單 | LAST_24_HOURS 可能的值:
|
是 | 指定結果的時間範圍。 如果選取 |
| 開始時間 | 字串 | 不適用 | 否 | 指定結果的開始時間。 如果時間範圍參數選取 格式:ISO 8601 |
| 結束時間 | 字串 | 不適用 | 否 | 指定結果的結束時間。 格式:ISO 8601。 如果未提供任何值,且時間範圍參數選取 |
| 篩選器欄位名稱 | 字串 | 不適用 | 是 | 指定要用於篩選的欄位名稱。 |
| 篩選器運算子 | 下拉式選單 | EQUALS 可能的值:
| 是 | 指定篩選器應使用的運算子。 |
| 篩選器值 | 字串 | 不適用 | 是 | 指定要用於篩選器的值,並以半形逗號分隔。 |
| 要擷取的欄位 | CSV | 不適用 | 否 | 指定應傳回的欄位,並以半形逗號分隔。 如未提供任何值,動作會使用預先定義的欄位。 |
| 排序欄位 | 字串 | 不適用 | 否 | 指定要用於排序的參數。 這個參數預期的欄位格式為 {table}.{key name}。如果參數是以其他格式提供,動作會略過該參數。 範例:Alert.LastTime |
| 排列順序 | 下拉式選單 | 遞增 可能的值包括:
|
否 | 指定排序順序。 |
| 查詢類型 | 下拉式選單 | 活動 可能的值包括:
|
是 | 指定要查詢的內容。 |
| 要傳回的結果數量上限 | 整數 | 50 | 是 | 指定要傳回的結果數量。 預設參數值:50。 參數值上限:200。 |
使用日期範圍參數
日期範圍參數會指定執行查詢時要使用的日期範圍。這項動作支援許多預先定義的值,可供您選取。也可以設定自訂日期範圍。
如要設定自訂日期範圍,請將「時間範圍」參數設為 Custom,並為「開始時間」參數提供 ISO 8601 值。根據預設,「End Time」(結束時間) 參數會指向目前時間。
指定「篩選器欄位名稱」、「要擷取的欄位」和「排序欄位」參數
如要指定「Filter Field Name」(篩選器欄位名稱)、「Fields To Fetch」(要擷取的欄位) 和「Sort Field」(排序欄位) 參數的欄位,請完成下列步驟:
- 登入 McAfee ESM UI,並在瀏覽器中開啟「Developer Tools」(開發人員工具)。
- 前往「Network」分頁。
- 按一下「新增分頁」,然後新增檢視畫面。
- 點選「新增小工具」。
在「Widget Configuration」(小工具設定) 對話方塊中:
- 在「Fields」(欄位) 部分,選取所有感興趣的欄位。
- 輸入自訂標題,並將「Query Source」(查詢來源) 設為
Events。資產請選取Assets,流程則選取Flows。
選取所有必要欄位後,按一下「建立」。
在「開發人員工具」中,您會看到
runningQuery要求。取得這項要求的詳細資料,然後前往「Request」(要求) 專區。您會看到一份清單,其中列出您提供的欄位的所有 API 名稱。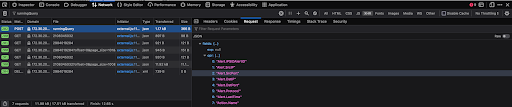
已知問題
- 如果將不支援的鍵類型 (FLOAT 鍵) 與
GREATER_OR_EQUALS_THAN或LESS_OR_EQUALS_THAN運算子搭配使用,動作會用來傳送查詢 (qryExecuteDetail) 的 McAfee ESM API,在某些情況下會出現非預期的行為。驗證所用欄位的類型。 - 我們發現,即使篩選器未傳回 McAfee API 錯誤,某些金鑰組合仍不會傳回任何結果。
動作實體範圍
這項操作會對所有實體執行。
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
案件總覽
如果動作逾時:「Error executing action "Send Query to ESM". 原因:動作已啟動查詢,但在擷取資料時逾時。請在 IDE 中增加逾時時間,然後再試一次。」
| 結果類型 | 值/說明 | 文字 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果狀態碼為 200 (is_success=true):「已成功在 McAfee ESM 擷取所提供查詢的資料。」 如果某個實體沒有資料 (is_success=true):「在 McAfee ESM 中找不到所提供查詢的資料。」 非同步訊息:「正在等待查詢完成…」 動作應失敗並停止執行應對手冊: 如果系統回報重大錯誤:「執行『將查詢傳送至 ESM』動作時發生錯誤。原因:{0}".format(error.Stacktrace) 如果回報 400 或 500 狀態碼:「Error executing action "Send Query to ESM". Reason: {0}".format(response) |
一般 |
| 案件總覽表格 | 回應中的所有欄位。 | 一般 |
將實體查詢傳送至 ESM
動作說明
根據實體向 ESM 傳送查詢。支援的實體:IP 位址、主機名稱。
動作使用情形
這項動作可進一步深入分析 Google SecOps 警告,瞭解實體周遭情況。您可以擷取事件、資產和流程資訊。與「Send Query To ESM」動作不同,這項動作也會將實體篩選器新增為查詢的一部分。
動作設定參數
使用下列參數設定動作:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 | |
|---|---|---|---|---|---|
| IP 位址實體金鑰 | 字串 | Alert.SrcIP | 是 | 指定篩選時要與 IP 位址實體搭配使用的金鑰。 如果提供無效的金鑰,動作仍會傳回結果,但結果會不符預期。 |
|
| 主機名稱實體金鑰 | 字串 | 不適用 | 是 | 指定篩選時與主機名稱實體搭配使用的金鑰。 如果提供無效的金鑰,動作仍會傳回結果,但結果會不符預期。 |
|
| 時間範圍 | 下拉式選單 | LAST_HOUR 可能的值包括:
|
是 | 指定結果的時間範圍。如果選取 Custom,則必須一併提供「開始時間」參數。 |
|
| 開始時間 | 字串 | 不適用 | 否 | 指定結果的開始時間。 如果時間範圍參數選取 格式:ISO 8601 |
|
| 結束時間 | 字串 | 不適用 | 否 | 指定結果的結束時間。 格式:ISO 8601。 如果未提供任何值,且時間範圍參數選取 |
|
| 篩選器欄位名稱 | 字串 | 不適用 | 是 | 指定要用於篩選的欄位名稱。 | |
| 篩選器運算子 | 下拉式選單 | EQUALS 可能的值:
| 是 | 指定篩選器應使用的運算子。 | |
| 篩選器值 | 字串 | 不適用 | 是 | 指定要用於篩選器的值,並以半形逗號分隔。 | |
| 要擷取的欄位 | CSV | 不適用 | 否 | 指定應傳回的欄位,並以半形逗號分隔。 如未提供任何值,動作會使用預先定義的欄位。 |
|
| 排序欄位 | 字串 | 不適用 | 否 | 指定要用於排序的參數。 這個參數預期的欄位格式為 {table}.{key name}。如果參數是以其他格式提供,動作會略過該參數。 範例:Alert.LastTime |
|
| 排列順序 | 下拉式選單 | 遞增 可能的值包括:
|
否 | 指定排序順序。 | |
| 要傳回的結果數量上限 | 整數 | 50 | 是 | 指定要傳回的結果數量。 預設參數值:50。 參數值上限:200。 |
使用日期範圍參數
日期範圍參數會指定執行查詢時要使用的日期範圍。這項動作支援許多預先定義的值,可供您選取。也可以設定自訂日期範圍。
如要設定自訂日期範圍,請將「時間範圍」參數設為 Custom,並為「開始時間」參數提供 ISO 8601 值。根據預設,「End Time」(結束時間) 參數會指向目前時間。
指定「篩選器欄位名稱」、「要擷取的欄位」和「排序欄位」參數
如要指定「Filter Field Name」(篩選條件欄位名稱)、「Fields To Fetch」(要擷取的欄位) 和「Sort Field」(排序欄位) 參數的欄位,請完成下列步驟:
- 登入 McAfee ESM UI,並在瀏覽器中開啟「Developer Tools」(開發人員工具)。
- 前往「Network」分頁。
- 按一下「新增分頁」,然後新增檢視畫面。
- 點選「新增小工具」。
在「Widget Configuration」(小工具設定) 對話方塊中:
- 在「Fields」(欄位) 部分,選取所有感興趣的欄位。
- 輸入自訂標題,並將「Query Source」(查詢來源) 設為
Events。資產請選取Assets,流程則選取Flows。
選取所有必要欄位後,按一下「建立」。
在「開發人員工具」中,您會看到
runningQuery要求。取得這項要求的詳細資料,然後前往「Request」(要求) 專區。您會看到一份清單,其中列出您提供的欄位的所有 API 名稱。
使用 IP 位址實體金鑰和主機名稱實體金鑰參數
「IP Address Entity Key」(IP 位址實體索引鍵) 和「Hostname Entity Key」(主機名稱實體索引鍵) 參數會定義篩選器中使用的索引鍵。舉例來說,如果「IP Address Entity Key」(IP 位址實體金鑰) 參數設為 Alert.SrcIP,這項動作就會使用 Alert.SrcIP 金鑰建立 IP 位址篩選器。視用途而定,您可以修改使用的金鑰。
已知問題
- 如果將不支援的鍵類型 (FLOAT 鍵) 與
GREATER_OR_EQUALS_THAN或LESS_OR_EQUALS_THAN運算子搭配使用,動作會用來傳送查詢 (qryExecuteDetail) 的 McAfee ESM API,在某些情況下會出現非預期的行為。驗證所用欄位的類型。 - 我們發現,即使篩選器未傳回 McAfee API 錯誤,某些金鑰組合仍不會傳回任何結果。
動作實體範圍
這項動作會對下列實體執行:
- IP 位址
- 主機名稱
動作結果
指令碼執行結果
| 指令碼結果名稱 | 值選項 | 範例 |
|---|---|---|
| is_success | True/False | is_success:False |
JSON 結果
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
案件總覽
| 結果類型 | 值 / 說明 | 類型 |
|---|---|---|
| 輸出訊息* | 動作不應失敗,也不應停止執行應對手冊: 如果回報 200 狀態碼(is_success=true):「已成功擷取 McAfee ESM 中下列實體的資料:{entity.identifier}」 如果所有實體都沒有資料:「在 McAfee ESM 中找不到下列實體的資料:{entity.id}。」 如果系統回報特定實體出現 400 或 500 狀態碼:「McAfee ESM 未針對下列實體執行查詢:{entity.id}。請檢查設定。」 如果所有實體都沒有資料 (is_success=true):「在 McAfee ESM 中找不到所提供實體的資料」 非同步訊息:「正在等待實體完成處理...」
動作應失敗並停止執行應對手冊: 如果系統回報重大錯誤:「Error executing action "Send Entity Query To ESM". 原因:{0}''.format(error.Stacktrace)." 如果所有實體都回報 400 或 500 狀態碼:「執行『將實體查詢傳送至 ESM』動作時發生錯誤。原因:{response}' 如果動作逾時:「Error executing action "Send Entity Query To ESM". 原因:動作已啟動查詢,但在擷取下列實體的資料時逾時:{entity.identifier}。請在 IDE 中增加逾時時間,然後再試一次。注意:如果重試,系統會傳送另一則訊息。 |
一般 |
| 案件總覽表格 | 回應中的所有欄位。 | 實體 |
連接器
連接器升級 - 整合版本:34.0
連接器已在 34.0 整合版本中改版。經過最佳化,較不易發生錯誤,也更容易維護。此外,我們也新增了多項功能。
如要將連接器升級至 34.0 版,建議您先熟悉連接器設定參數。連接器升級不會影響應對手冊。
McAfeeESM 連接器
連接器說明
從 McAfee ESM 提取警報相關資訊。
連接器使用方式
使用連接器將關聯和相關事件擷取至 Google SecOps。在這個連接器中,一則 Google SecOps 警告會以一個關聯事件表示。
Google SecOps 事件是根據下列物件的資料建立:
- 警報資料
- 關聯事件資料:關聯是根據關聯規則建立的觸發事件
- 來源事件資料:導致關聯或警報的基本事件
根據警報資料建立的 Google SecOps 事件範例:
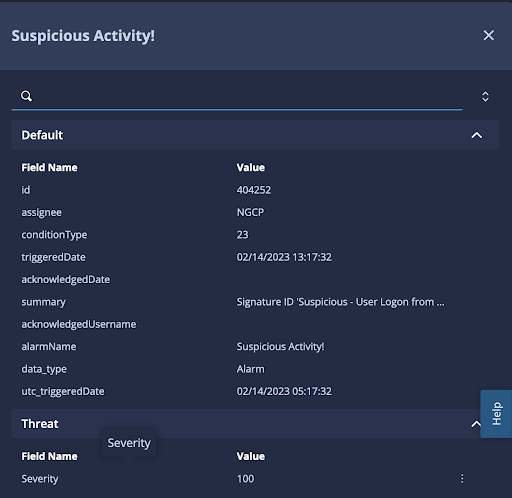
Google SecOps 事件範例 (依據關聯或來源事件資料):
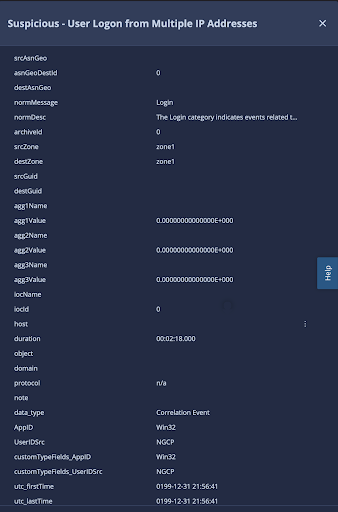
每個 Google SecOps 事件都包含 API 的原始資訊,以及為方便對應而新增的其他索引鍵。為區分不同類型的 Google SecOps 事件,我們提供自訂 data_type 鍵。這個鍵可包含下列值:
- 鬧鐘
- 關聯事件
- 來源事件
Google SecOps 事件中的自訂類型欄位
McAfee ESM 關聯/來源事件可能包含自訂欄位,原始 API 表示法不適合用於對應。
自訂類型原始資料範例:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
 "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
在 Google SecOps 事件中,相同欄位的表示方式如下:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
建議使用含有 customTypeFields 鍵的預留位置,因為預留位置值能正確代表自訂欄位。上述層級顯示的自訂欄位可能含有誤導性資訊。如果新增自訂欄位前,已有同名鍵,系統會使用原始鍵的資料,因為 JSON 檔案中不能有重複的鍵。
在 Google SecOps 中設定連接器
如要瞭解如何在 Google SecOps 中設定連接器,請參閱「設定連接器」一文。
連接器設定參數
使用下列參數設定連接器:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 產品欄位名稱 | 字串 | data_type | 是 | 用於判斷裝置產品的欄位名稱。 |
| 事件欄位名稱 | 字串 | alarmName | 是 | 用於判斷事件名稱 (子類型) 的欄位名稱。 |
| API 根層級 | 字串 | https://{ipaddress}/rs/ | 是 | McAfee ESM 執行個體的 API 根目錄。 格式:https://{ip 位址}/rs/ |
| 密碼 | Secret | 不適用 | 是 | McAfee ESM 帳戶的密碼。 |
| PythonProccessTimeout | 整數 | 300 | 是 | 執行目前指令碼的 Python 程序逾時限制。 |
| 產品版本 | 字串 | 不適用 | 是 | Mcafee ESM 的版本。 可能的值:11.1、11.2、11.3、11.4、11.5。 |
| 使用者名稱 | 字串 | 不適用 | 是 | McAfee ESM 帳戶的使用者名稱。 |
| 停用溢位 | 核取方塊 | 已取消勾選 | 否 | 啟用後,連接器會停用溢位機制。 如要進一步瞭解這項參數,請參閱「 使用『停用溢位』和『停用鬧鐘溢位』參數」。 |
| 停用鬧鐘溢位 | CSV | 不適用 | 否 | 以半形逗號分隔的警報名稱清單,連接器會忽略這些警報的溢位。 這項參數需要啟用「停用溢位」參數。 如要進一步瞭解這項參數,請參閱「 使用『停用溢位』和『停用溢位 (鬧鐘)』參數」。 |
| 環境欄位名稱 | 字串 | srcZone | 否 | 說明儲存環境名稱的欄位名稱。 如果找不到環境欄位,則環境為預設環境。 |
| 環境規則運算式模式 | 字串 | :* | 否 | 規則運算式模式,用於對「環境欄位名稱」欄位中的值執行。 預設值為 .*,可擷取所有值並傳回未變更的值。 用於允許使用者透過規則運算式邏輯操控環境欄位。 如果規則運算式模式為空值或空白,或環境值為空值,則最終環境結果為預設環境。 |
| 擷取 0 個來源事件警報 | 核取方塊 | 已勾選 | 否 | 啟用後,連接器會擷取來源事件數量為 0 的警報。 連接器會等待「Padding Time」參數中提供的時間。 如要進一步瞭解這項參數,請參閱「 使用 Ingest 0 Source Event Alarms 參數」。 |
| 要擷取的最低嚴重性 | 整數 | 0 | 否 | 擷取警報時,必須使用的最低嚴重性。 可能的值介於 0 到 100 之間。 如未指定,連接器會擷取所有嚴重性類型的警報。 |
| 要擷取的鬧鐘數量上限 | 整數 | 100 | 否 | 每個連接器疊代要處理的警報數量。 預設參數值:20。 |
| 往回查看時數上限 | 整數 | 1 | 否 | 擷取鬧鐘的時間範圍 (以小時為單位)。 |
| 緩衝時間 | 整數 | 1 | 否 | 連接器用於填補的時數。 如果停用「Ingest 0 Source Event Alarms」參數,這個參數會定義連接器等待擷取 0 個來源事件警報的時間長度。 參數值上限:6 小時。 |
| Proxy 密碼 | 密碼 | 不適用 | 否 | 用於驗證的 Proxy 密碼。 |
| Proxy 伺服器位址 | 字串 | 不適用 | 否 | 要使用的 Proxy 伺服器位址。 |
| Proxy 使用者名稱 | 字串 | 不適用 | 否 | 用於驗證的 Proxy 使用者名稱。 |
| 規則產生器欄位名稱 | 字串 | alarmName | 否 | 規則產生器中使用的欄位名稱。 如果沒有可用值,連接器會使用 |
| 次要裝置產品欄位 | 字串 | 不適用 | 否 | 備用產品欄位名稱。 |
| 時間格式 | 字串 | %Y/%m/%d %H:%M:%S | 否 | 用來讀取 McAfee ESM 中時間戳記的時間格式。 如果未提供任何內容或時間格式無效,連接器就不會執行轉換。 如要進一步瞭解這項參數,請參閱「 使用時區和時間格式參數」。 |
| 時區 | 字串 | 不適用 | 否 | 來源事件的時區。 這項參數用於將時間戳記轉換為反映 UTC+0 時間的格式。 如果「時間格式」參數中提供無效值或未提供任何值,系統會忽略這個參數。 如要進一步瞭解這項參數,請參閱「 使用時區和時間格式參數」。 |
| 將動態清單當做封鎖清單使用 | 核取方塊 | 已取消勾選 | 否 | 如果啟用,動態清單會做為封鎖清單使用。 |
| 驗證 SSL | 核取方塊 | 已取消勾選 | 否 | 如果啟用,系統會驗證與 McAfee ESM 伺服器連線的 SSL 憑證是否有效。 |
使用「Ingest 0 Source Event Alarms」參數
在 McAfee ESM 中,可能會有 0 個事件的關聯,這表示 Google SecOps 快訊只包含一個以關聯資訊為基礎的 Google SecOps 事件。不建議擷取來源事件為 0 的關聯,因為會遺失背景資訊。
如果啟用「Ingest 0 Source Event Alarms」(擷取 0 個來源事件警報) 參數,連接器會將所有關聯項目擷取至 Google SecOps 系統,即使沒有相關事件也一樣。如果停用這項參數,連接器會等到 McAfee ESM 中至少出現一個來源事件。等待時間由緩衝期參數定義。
Padding Period 參數會指定連接器在每次疊代時擷取資料的小時數 (最大值為 6)。舉例來說,如果「Padding Period」參數設為 2,連接器一律會擷取 2 小時前的資料,並從該時間點開始處理資料。邏輯上,緩衝時間代表連接器等待事件發生並擷取事件的小時數。
有兩種警報類型例外:
- 裝置狀態
- 超出 EPS 速率
這些警報來自預設的 McAfee ESM 設定,且永遠不會有任何相關事件。無論「Ingest 0 Source Event Alarms」設定參數為何,連接器一律會擷取這類警示。
使用時區和時間格式參數
有時,McAfee ESM 伺服器層級的時間和時區可以使用不同的格式進行設定。這可能會造成一些問題,例如 McAfee ESM API 不會傳回時區資訊。根據預設,連接器會將 API 傳來的時間戳記視為世界標準時間。由於系統會套用本地化設定,這可能會導致 Google SecOps 快訊和事件的時間不正確。
舉例來說,原始 API 傳回的時間戳記為 UTC+8。連接器擷取警報後,本地化設定也會設為 UTC+8。在這種情況下,Google SecOps 警告時間戳記會是未來的時間。
為解決這個問題,請使用「時區」參數。這項參數定義了取得世界標準時間格式時間戳記的規定。如果 McAfee ESM 傳回的時間戳記格式為 UTC+8,則必須將時區連接器參數設為 -8。
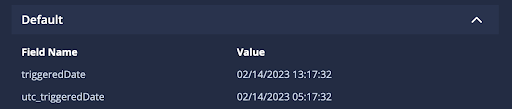
Google SecOps 事件新增了 3 個鍵:
- 根據關聯/來源事件資料,事件的
utc_firstTime和utc_lastTime鍵。 - 根據鬧鐘資料,事件的
utc_triggeredDate鍵。
使用「停用溢位」和「停用鬧鐘名稱溢位」參數
有時 McAfee ESM 可能會非常吵雜,並建立許多關聯事件。Google SecOps 設有溢位機制,可避免在短時間內建立過多 Google SecOps 警示。
如果您認為所有警報都有意義且需要分類,這項機制可能會造成危害。不建議停用溢位機制。不過,如有需要,您可以使用「Disable Overflow」(停用溢位) 和「Disable Overflow For Alarm Names」(停用警報名稱溢位) 參數來達到這個目的。
建議使用「Disable Overflow For Alarm Names」參數,因為您可以指定應忽略溢位規則的特定警報名稱,而不是停用所有警報的溢位功能。
McAfeeESM Correlations 連接器
連接器說明
從 McAfee ESM 提取關聯資訊。
連接器使用方式
使用連接器將關聯和相關事件擷取至 Google SecOps。在這個連接器中,一則 Google SecOps 警告會以一個關聯事件表示。
Google SecOps 事件是根據下列物件的資料建立:
- 關聯事件資料:關聯是根據關聯規則建立的觸發事件
- 來源事件資料:造成關聯的基本事件
Google SecOps 事件範例 (依據關聯或來源事件資料):
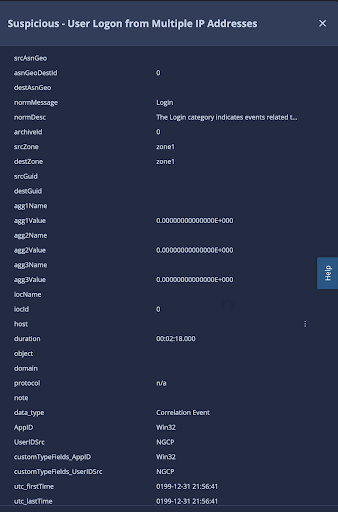
每個 Google SecOps 事件都包含 API 的原始資訊,以及為方便對應而新增的其他索引鍵。為區分不同類型的 Google SecOps 事件,我們提供自訂 data_type 鍵。這個鍵可包含下列值:
- 關聯事件
- 來源事件
Google SecOps 事件中的自訂類型欄位
McAfee ESM 關聯/來源事件可能包含自訂欄位,原始 API 表示法不適合用於對應。
自訂類型原始資料範例:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
          "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
在 Google SecOps 事件中,相同欄位的表示方式如下:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
建議使用含有 customTypeFields 鍵的預留位置,因為預留位置值能正確代表自訂欄位。上述層級顯示的自訂欄位可能含有誤導性資訊。如果新增自訂欄位前,已有同名鍵,系統會使用原始鍵的資料,因為 JSON 檔案中不能有重複的鍵。
在 Google SecOps 中設定連接器
如要瞭解如何在 Google SecOps 中設定連接器,請參閱「設定連接器」一文。
連接器參數
使用下列參數設定連接器:
| 參數名稱 | 類型 | 預設值 | 必填 | 說明 |
|---|---|---|---|---|
| 產品欄位名稱 | 字串 | data_type | 是 | 輸入來源欄位名稱,擷取產品欄位名稱。 |
| 事件欄位名稱 | 字串 | sigId | 是 | 輸入來源欄位名稱,擷取事件欄位名稱。 |
| 環境欄位名稱 | 字串 | srcZone | 否 | 說明儲存環境名稱的欄位名稱。 如果找不到環境欄位,則環境為預設環境。 |
| 環境規則運算式模式 | 字串 | :* | 否 | 規則運算式模式,用於對「環境欄位名稱」欄位中的值執行。 預設值為 .*,可擷取所有值並傳回未變更的值。 用於允許使用者透過規則運算式邏輯操控環境欄位。 如果規則運算式模式為空值或空白,或環境值為空值,則最終環境結果為預設環境。 |
| PythonProcessTimeout | 字串 | 300 | 是 | 執行目前指令碼的 Python 程序逾時限制。 |
| API 根層級 | 字串 | https://{ipaddress}/rs/ | 是 | McAfee ESM 執行個體的 API 根目錄。 格式:https://{ip 位址}/rs/ |
| 使用者名稱 | 字串 | 不適用 | 否 | McAfee ESM 帳戶的使用者名稱。 |
| 密碼 | Secret | 不適用 | 否 | McAfee ESM 帳戶的密碼。 |
| 產品版本 | 字串 | 不適用 | 是 | McAfee ESM 版本。 可能的值:11.1、11.2、11.3、11.4、11.5。 |
| 要擷取的最低平均嚴重性 | 整數 | 0 | 否 | 擷取關聯時,必須使用的最低平均嚴重性。可能的值介於 0 到 100 之間。 如未指定,連接器會擷取所有嚴重性類型的關聯。 |
| 擷取 0 個來源事件關聯 | 核取方塊 | 已取消勾選 | 否 | 啟用後,連接器會擷取來源事件數量為 0 的關聯。 這個參數可能會影響「產品欄位名稱」、「事件欄位名稱」和「規則產生器欄位名稱」參數的值。 如果停用,連接器會等待「Padding Time」參數中指定的時間。 如要進一步瞭解這項參數,請參閱「 使用 Ingest 0 Source Event Correlations 參數」。 |
| 緩衝時間 | 整數 | 1 | 否 | 連接器用於填補的時數。 如果停用「擷取 0 個來源事件關聯」參數,這個參數會說明連接器在擷取 0 個來源事件關聯前,會等待多久。 參數值上限:6 小時。 |
| 往回查看時數上限 | 整數 | 1 | 否 | 擷取鬧鐘的時間範圍 (以小時為單位)。 |
| 要擷取的關聯數量上限 | 整數 | 20 | 否 | 每個連接器疊代要處理的警報數量。 預設參數值:20。 |
| IPSID 篩選器 | 不適用 | 否 | 以半形逗號分隔的 IPSID 清單,用於擷取資料。 如未提供任何值,連接器會使用預設 IPSID。 |
|
| SIGID 篩選器 | CSV | 不適用 | 否 | 擷取期間使用的簽章 ID 逗號分隔的清單。 如未提供,連接器會擷取所有規則的關聯。 |
| 將動態清單當做封鎖清單使用 | 核取方塊 | 已取消勾選 | 否 | 如果啟用,動態清單會做為封鎖清單使用。 |
| 時間格式 | 字串 | %Y/%m/%d %H:%M:%S | 否 | 用來讀取 McAfee ESM 中時間戳記的時間格式。 如果未提供任何內容或時間格式無效,連接器就不會執行轉換。 如要進一步瞭解這項參數,請參閱「 使用時區和時間格式參數」。 |
| 時區 | 字串 | 不適用 | 否 | 來源事件的時區。這項參數用於將時間戳記轉換為反映 UTC+0 時間的格式。 如果「時間格式」參數中提供無效值或未提供任何值,系統會忽略這個參數。 如要進一步瞭解這項參數,請參閱「 使用時區和時間格式參數」。 |
| 規則產生器欄位名稱 | 字串 | 應用程式 | 否 | 規則產生器中使用的欄位名稱。 如果提供的值無效,動作會使用 |
| 次要裝置產品欄位 | 字串 | 不適用 | 否 | 備用產品欄位名稱。 |
| 停用溢位 | 核取方塊 | 已取消勾選 | 否 | 啟用後,連接器會停用溢位機制。 如要進一步瞭解這項參數,請參閱「 使用 Disable Overflow 和 Disable Overflow For SigIDs 參數」。 |
| 停用 SigID 的溢位功能 | CSV | 不適用 | 否 | 列出連接器忽略溢位事件的簽章 ID,並以半形逗號分隔。 這項參數需要啟用「停用溢位」參數。 如要進一步瞭解這項參數,請參閱「 使用 Disable Overflow 和 Disable Overflow For SigIDs 參數」。 |
| 驗證 SSL | 核取方塊 | 已取消勾選 | 是 | 如果啟用,系統會驗證與 McAfee ESM 伺服器連線的 SSL 憑證是否有效。 |
| Proxy 伺服器位址 | 字串 | 不適用 | 否 | 要使用的 Proxy 伺服器位址。 |
| Proxy 使用者名稱 | 字串 | 不適用 | 否 | 用於驗證的 Proxy 使用者名稱。 |
| Proxy 密碼 | 密碼 | 不適用 | 否 | 用於驗證的 Proxy 密碼。 |
使用 Ingest 0 Source Event Correlations 參數
在 McAfee ESM 中,可能會有 0 個事件的關聯,這表示 Google SecOps 快訊只包含一個以關聯資訊為基礎的 Google SecOps 事件。不建議擷取來源事件為 0 的關聯,因為會遺失背景資訊。
如果啟用「Ingest 0 Source Event Correlations」參數,連接器會將所有關聯資料擷取至 Google SecOps 系統,即使相關事件數量為 0 也一樣。如果停用這項參數,連接器會等到 McAfee ESM 中出現至少一個來源事件,等待時間由「Padding Period」(緩衝期) 參數定義。
Padding Period 參數會指定連接器在每次疊代時擷取資料的小時數 (最大值為 6)。舉例來說,如果「Padding Period」參數設為 2,連接器一律會擷取 2 小時前的資料,並從該時間點開始處理資料。從邏輯上來說,緩衝時間代表連接器等待事件發生並擷取事件的小時數。
使用時區和時間格式參數
有時,McAfee ESM 伺服器層級的時間和時區可以使用不同的格式進行設定。這可能會造成一些問題,例如 McAfee ESM API 不會傳回時區資訊。根據預設,連接器會將 API 傳來的時間戳記視為世界標準時間。由於系統會套用本地化設定,這可能會導致 Google SecOps 快訊和事件的時間不正確。
舉例來說,原始 API 傳回的時間戳記為 UTC+8。連接器擷取警報後,本地化設定也會設為 UTC+8。在這種情況下,Google SecOps 警告時間戳記會是未來的時間。
為解決這個問題,請使用「時區」參數。這項參數定義了取得世界標準時間格式時間戳記的規定。如果 McAfee ESM 傳回的時間戳記格式為 UTC+8,則必須將時區連接器參數設為 -8。
Google SecOps 事件新增了 2 個鍵:utc_firstTime 和 utc_lastTime 鍵,用於根據關聯/來源事件資料建立的事件。
使用「停用溢位」和「停用 SigID 溢位」參數
有時 McAfee ESM 可能會非常吵雜,並建立許多關聯事件。Google SecOps 設有溢位機制,可避免在短時間內建立過多 Google SecOps 警示。
如果您認為所有警報都有意義且需要分類,這項機制可能會造成危害。不建議停用溢位機制。 不過,如有需要,您可以使用「Disable Overflow」(停用溢位) 和「Disable Overflow For SigIDs」(停用 SigID 溢位) 參數。
建議使用 Disable Overflow For SigIDs 參數,因為您可以提供應忽略溢位規則的特定簽章 ID,而不是停用所有關聯的溢位。
還有其他問題嗎?向社群成員和 Google SecOps 專家尋求解答。