


本文档介绍了如何使用 GDC 控制台或 gdcloud CLI 在 Distributed Cloud 项目中创建和移除角色绑定。
本文档适用于应用操作员群组中管理 GDC 项目内权限的受众群体。如需了解详情,请参阅适用于 GDC 网闸隔离配置文档的受众群体。
准备工作
在创建或移除角色绑定之前,您必须请求必要的权限。
申请 IAM 角色
如需在项目中创建、更新和删除角色绑定,请与您的 IAM 组织管理员或 IAM 项目管理员联系,请求获取 IAM 项目管理员 (project-iam-admin) 角色。
IAM 组织管理员可以为组织内的任何项目授予此角色。IAM 项目管理员可以在其特定项目的范围内授予此角色。
设置角色绑定
请按照以下步骤设置角色绑定:
控制台
- 登录 GDC 控制台。
例如,下图登录到名为
org-1的组织的 GDC 控制台: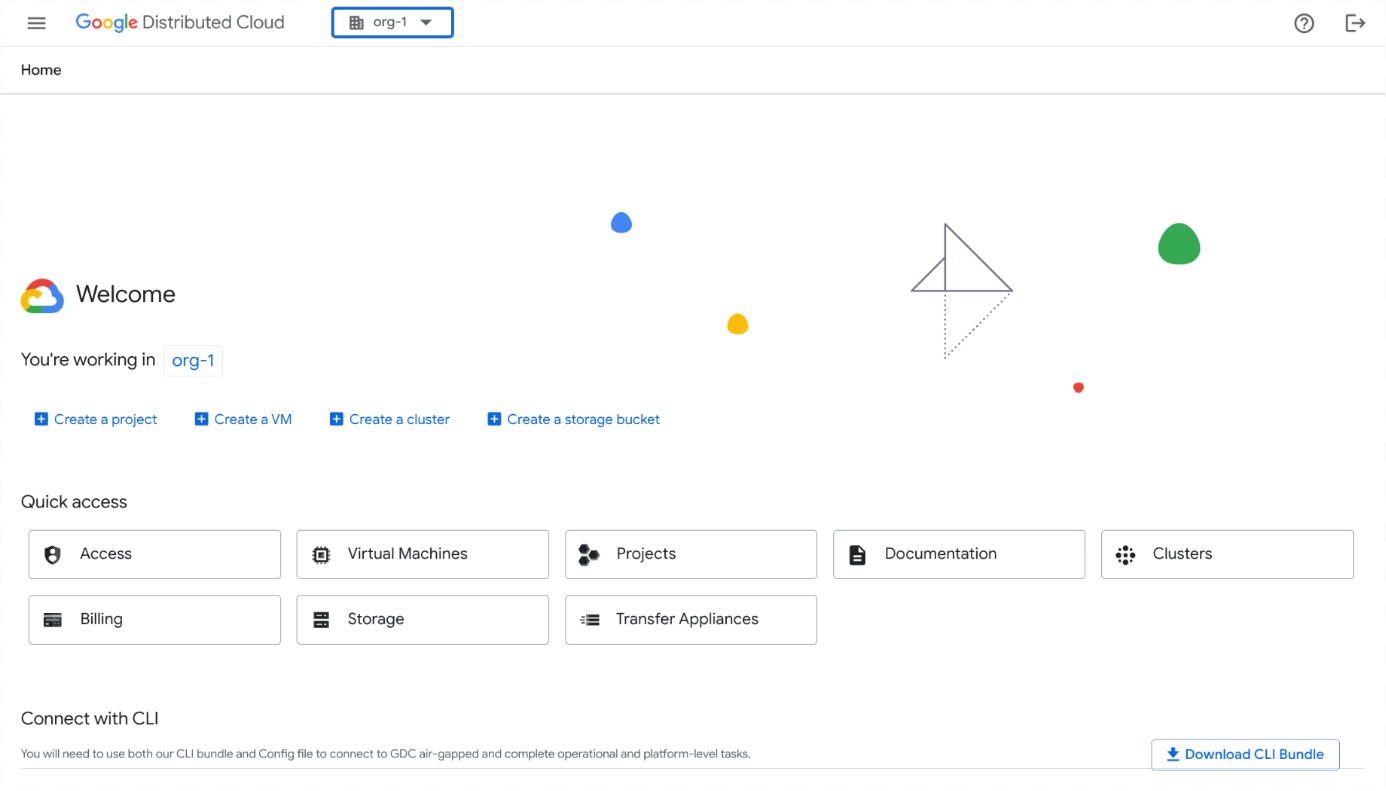
- 点击菜单栏中的选择项目。选择要在其中设置角色绑定的现有项目,然后点击打开。所选项目会显示在菜单栏中的组织名称后面。以下示例展示了所选的
iam-test项目: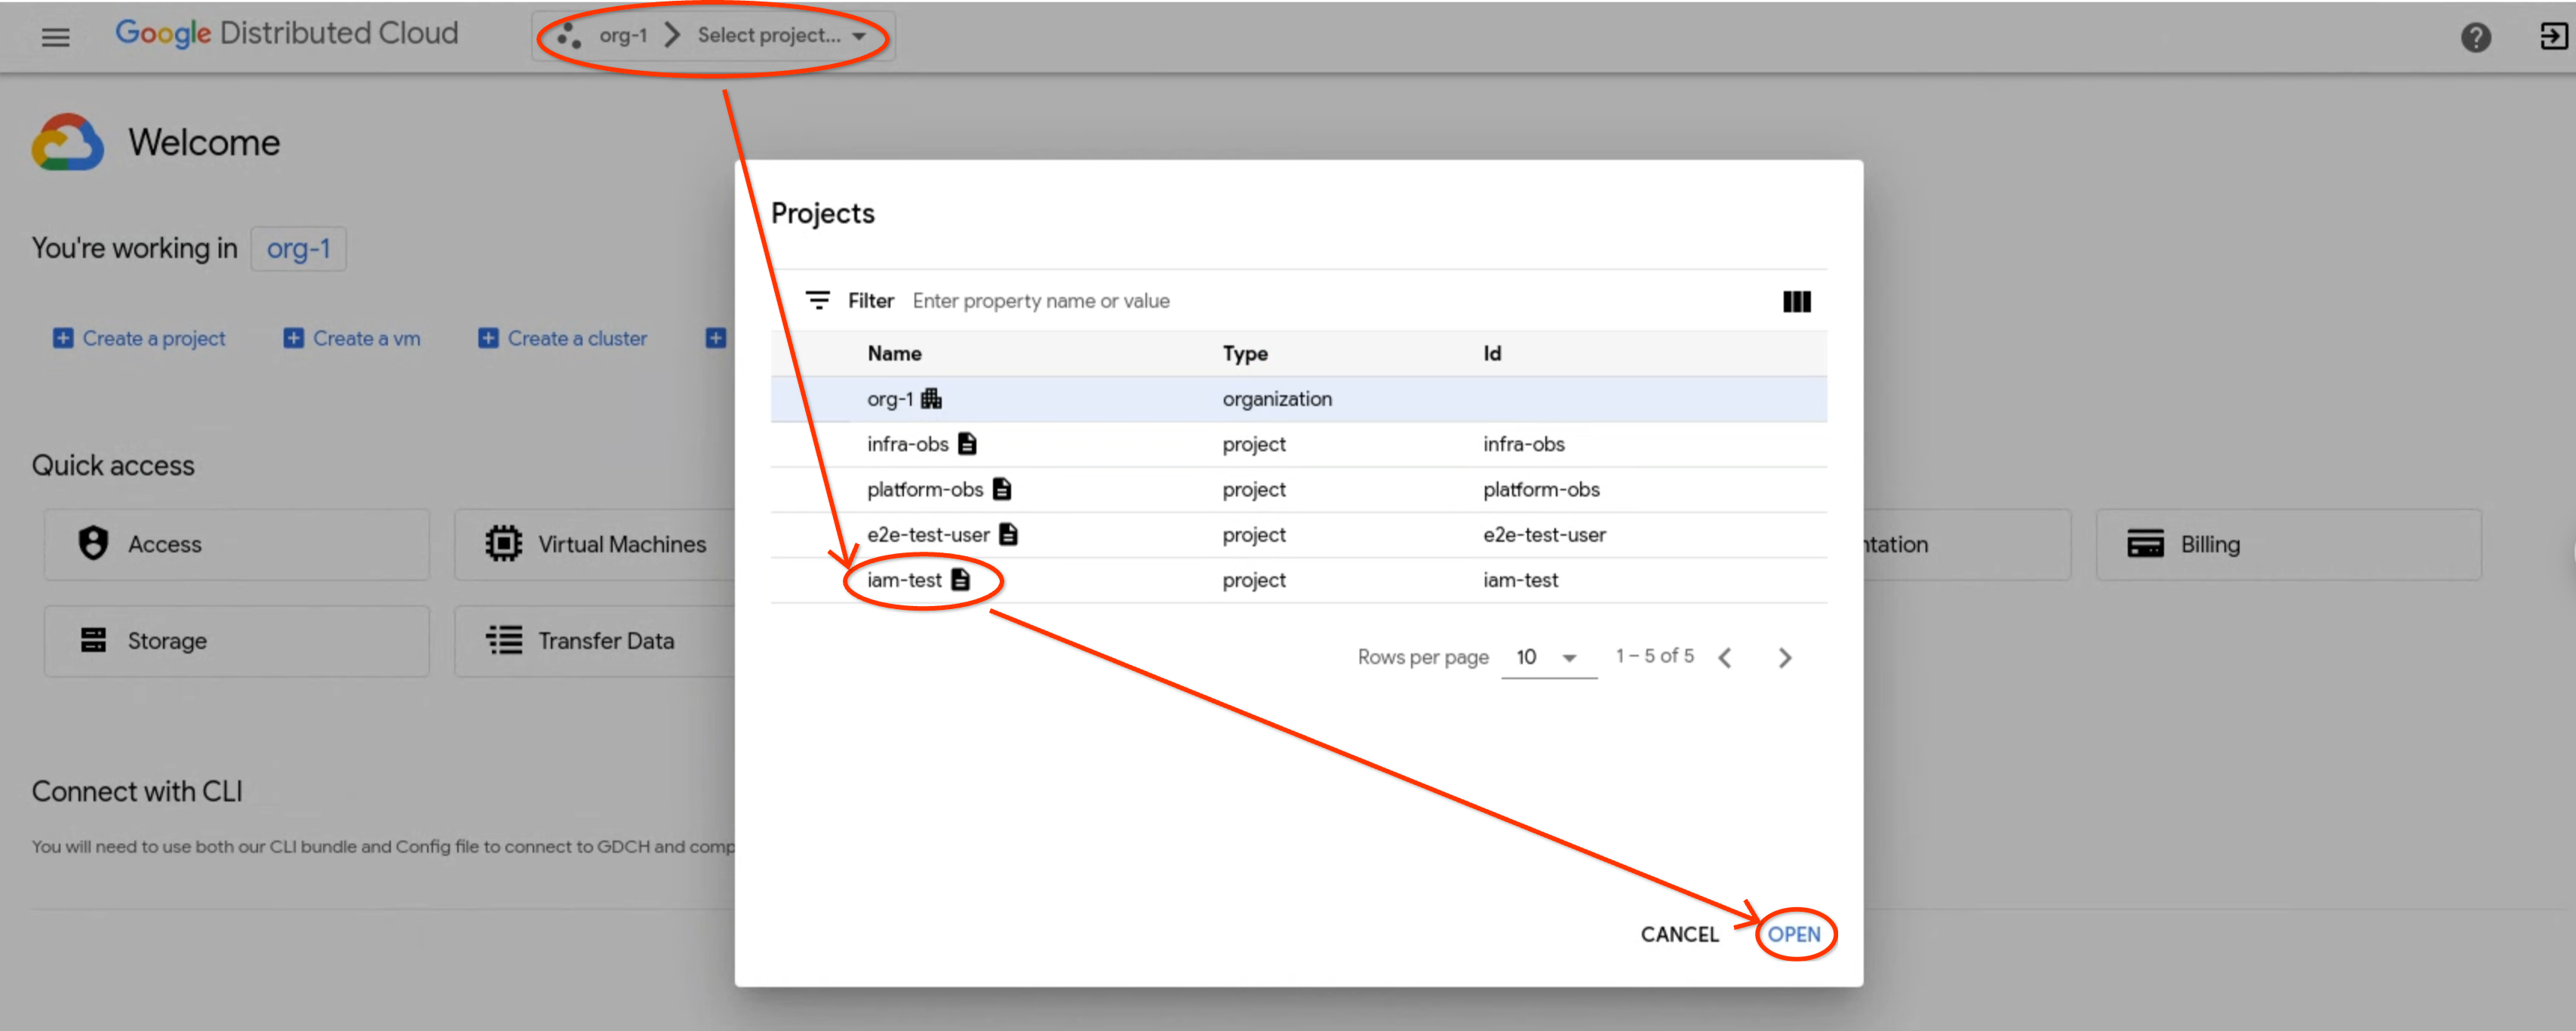
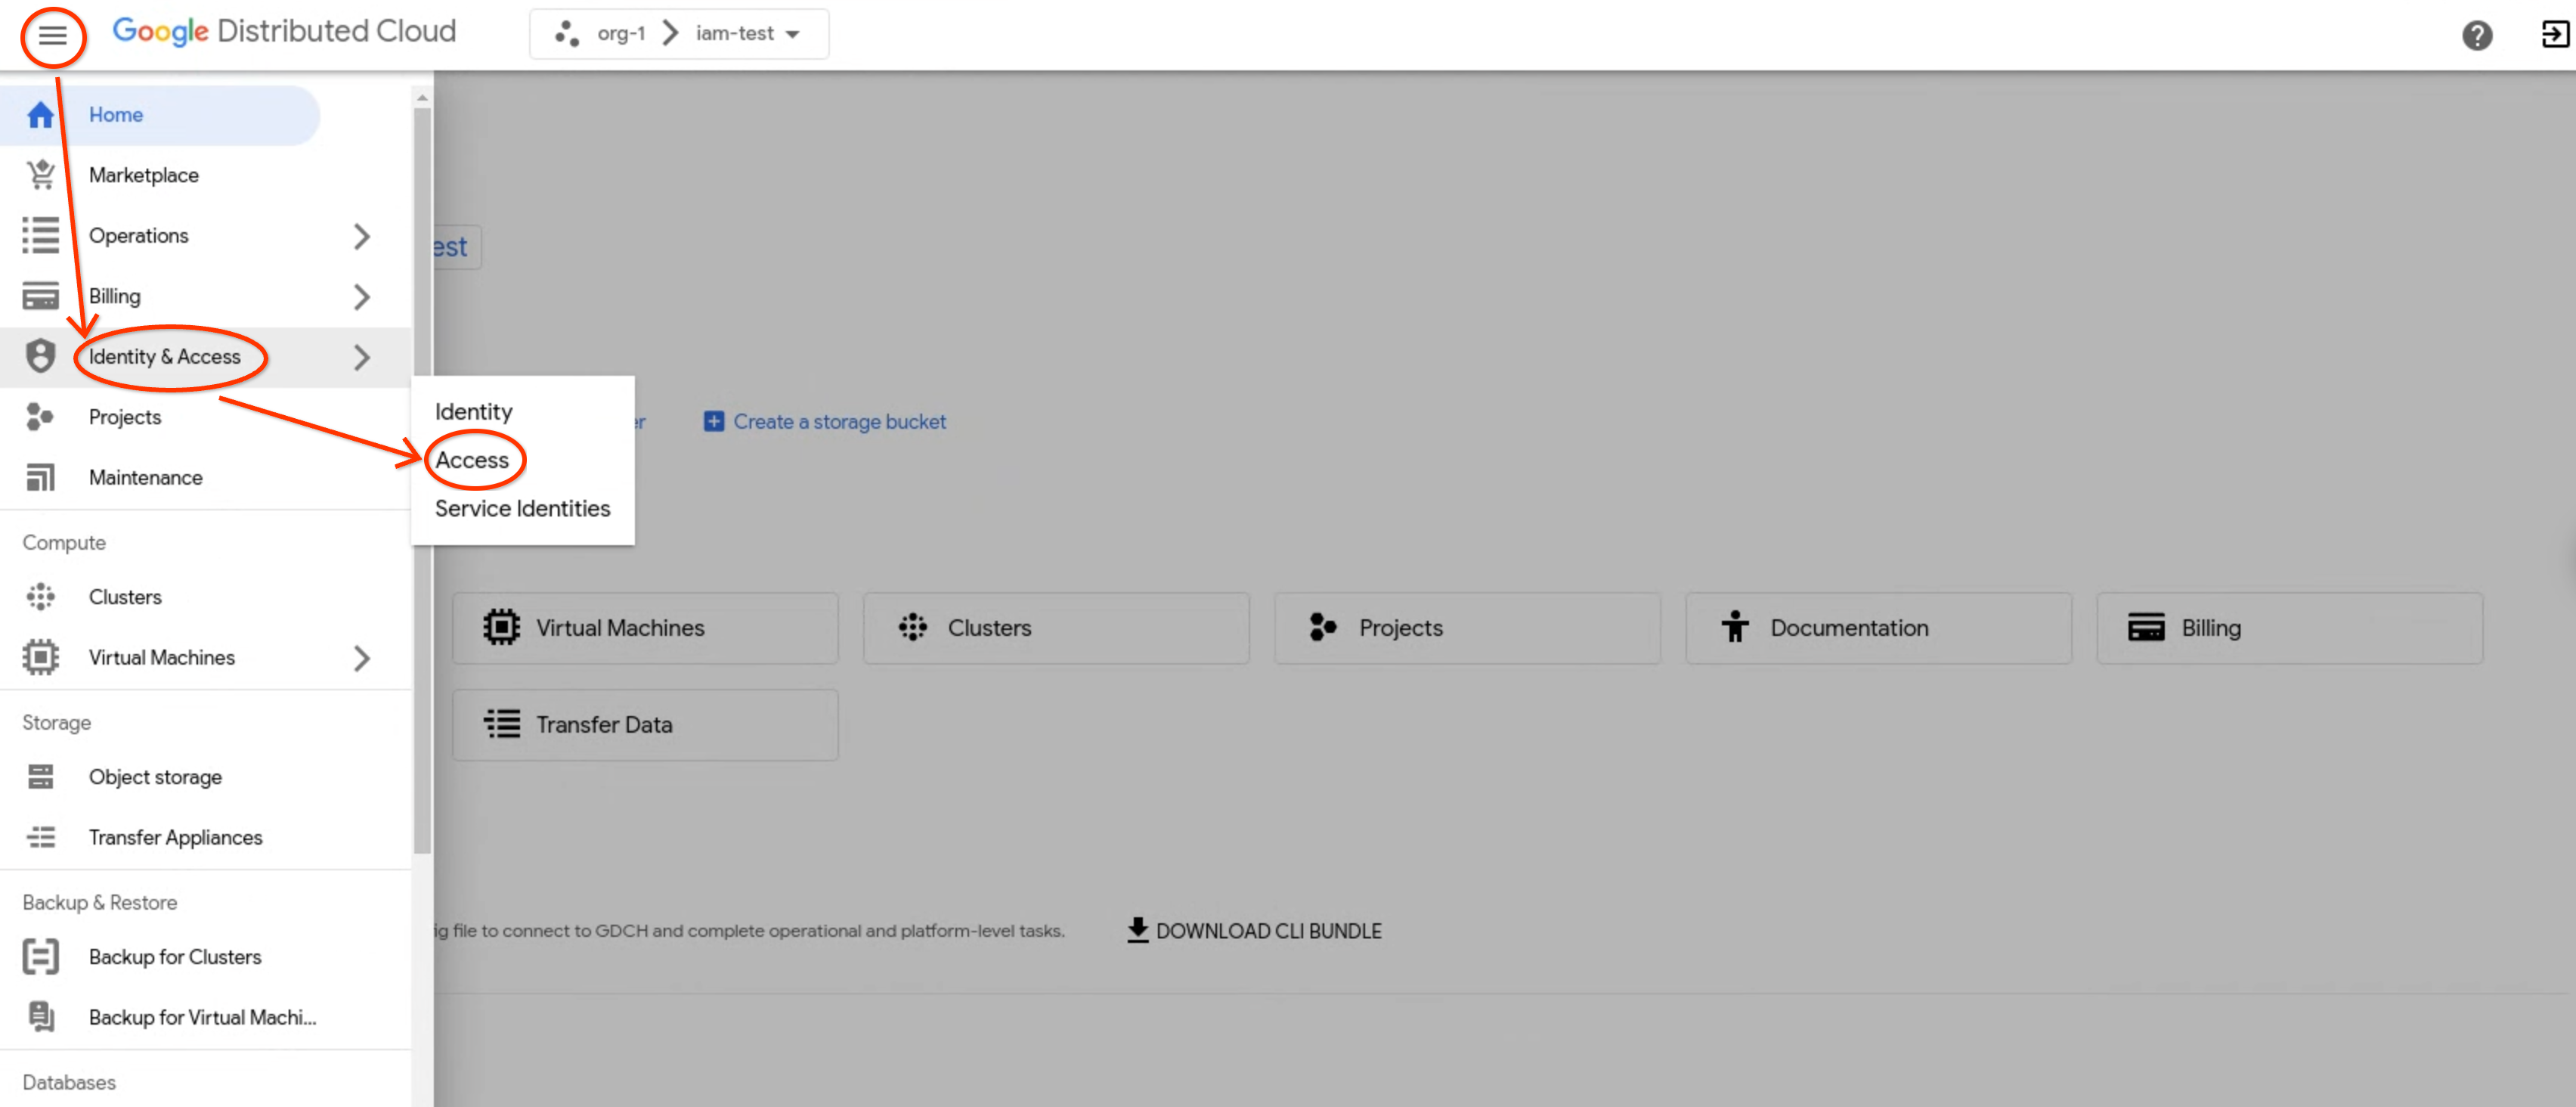
- 在导航菜单中,依次点击身份和访问权限和访问权限。
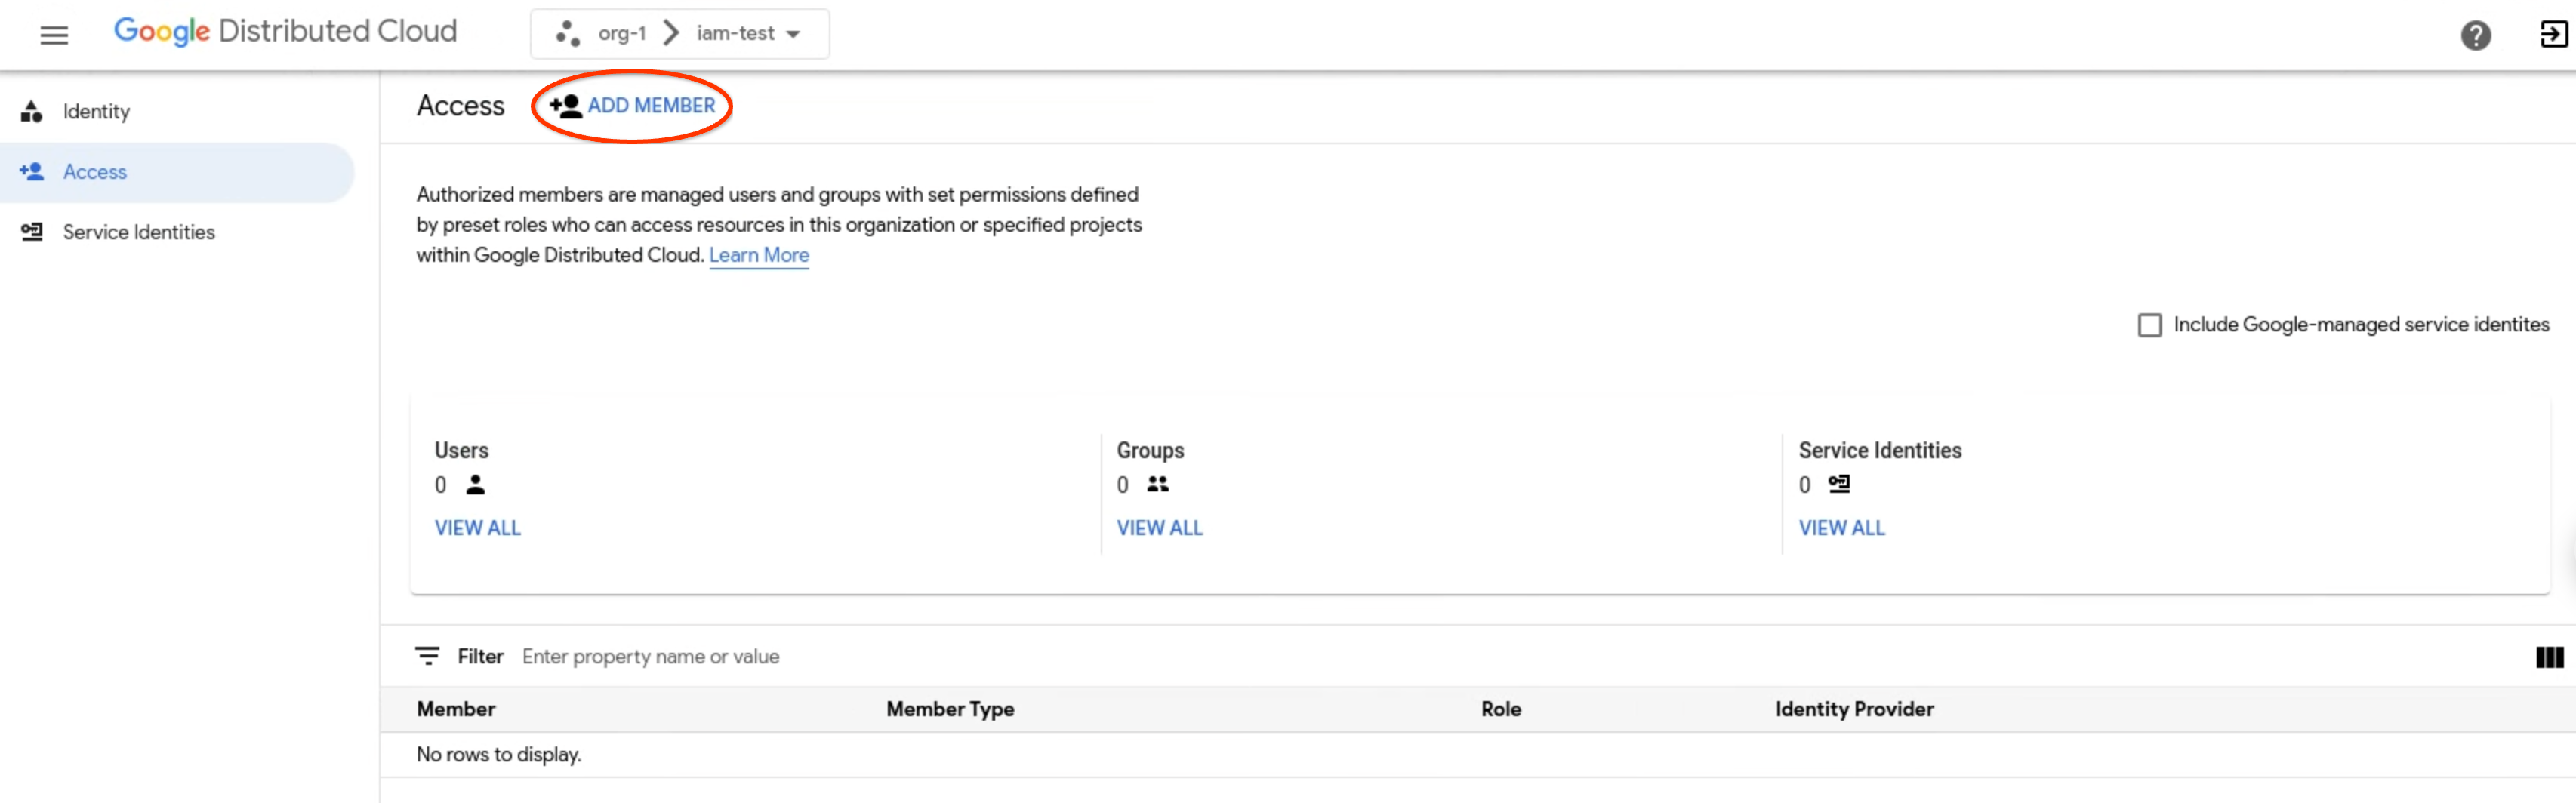
- 点击添加成员。
- 在身份提供方下拉菜单中,选择一个身份提供方。
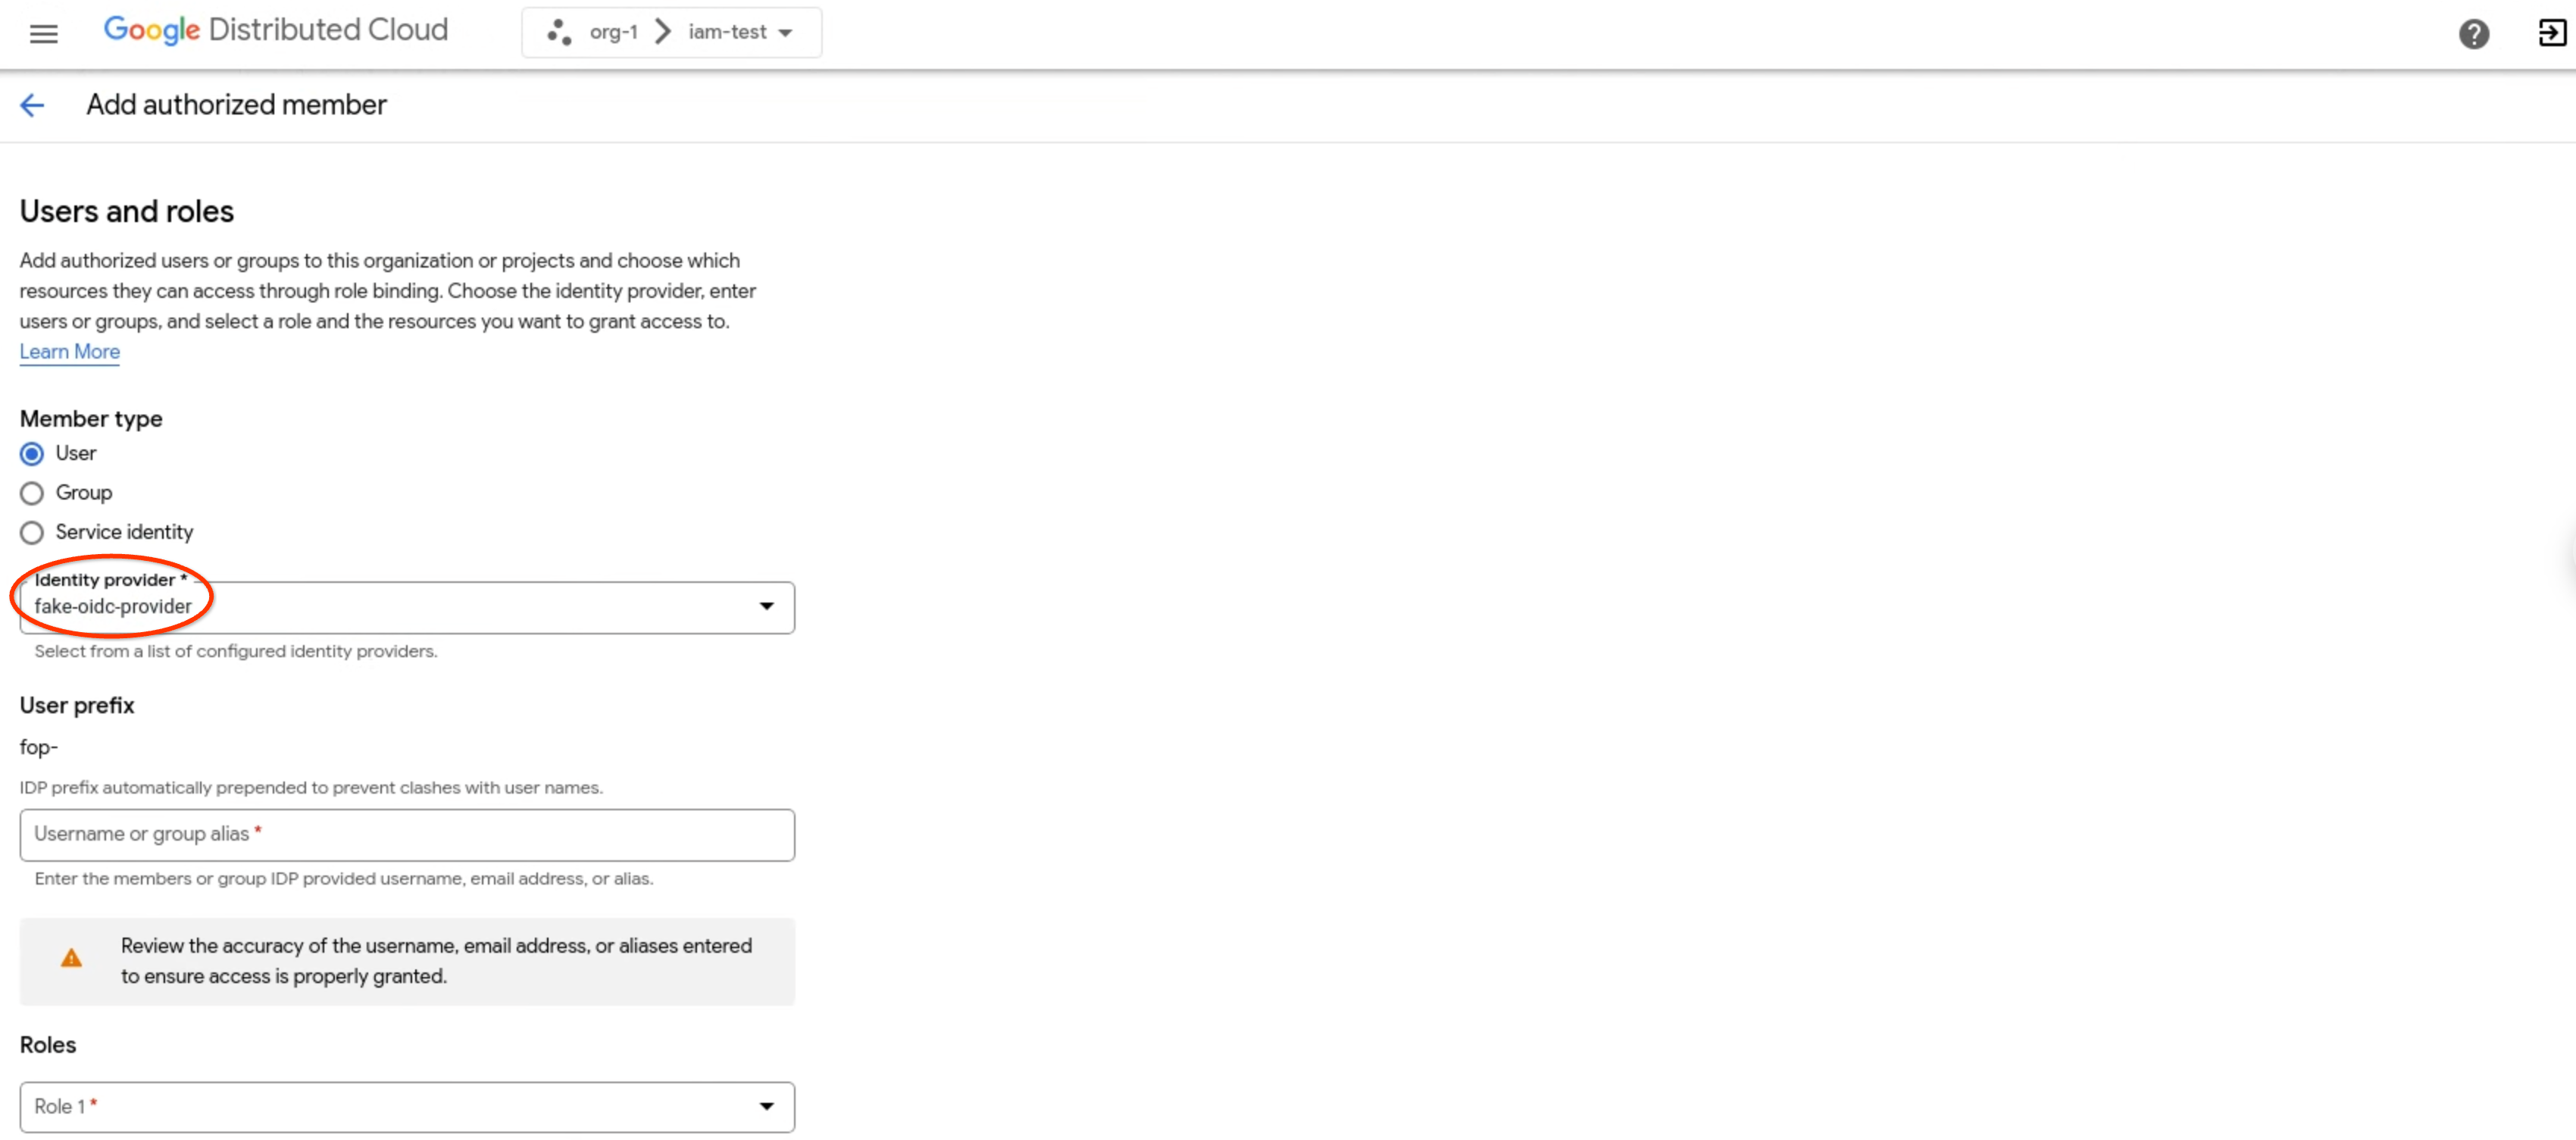
- 在成员类型后,选择是要通过用户添加个别用户,还是要通过群组添加群组。以下示例展示了所选的
User:
- 在用户名或群组别名字段中,输入用户名、邮箱或别名。

- 在角色下拉列表中,选择要分配给用户或群组的角色,例如 Project Viewer。您可以点击添加其他角色,一次将所选用户或群组与多个角色绑定。
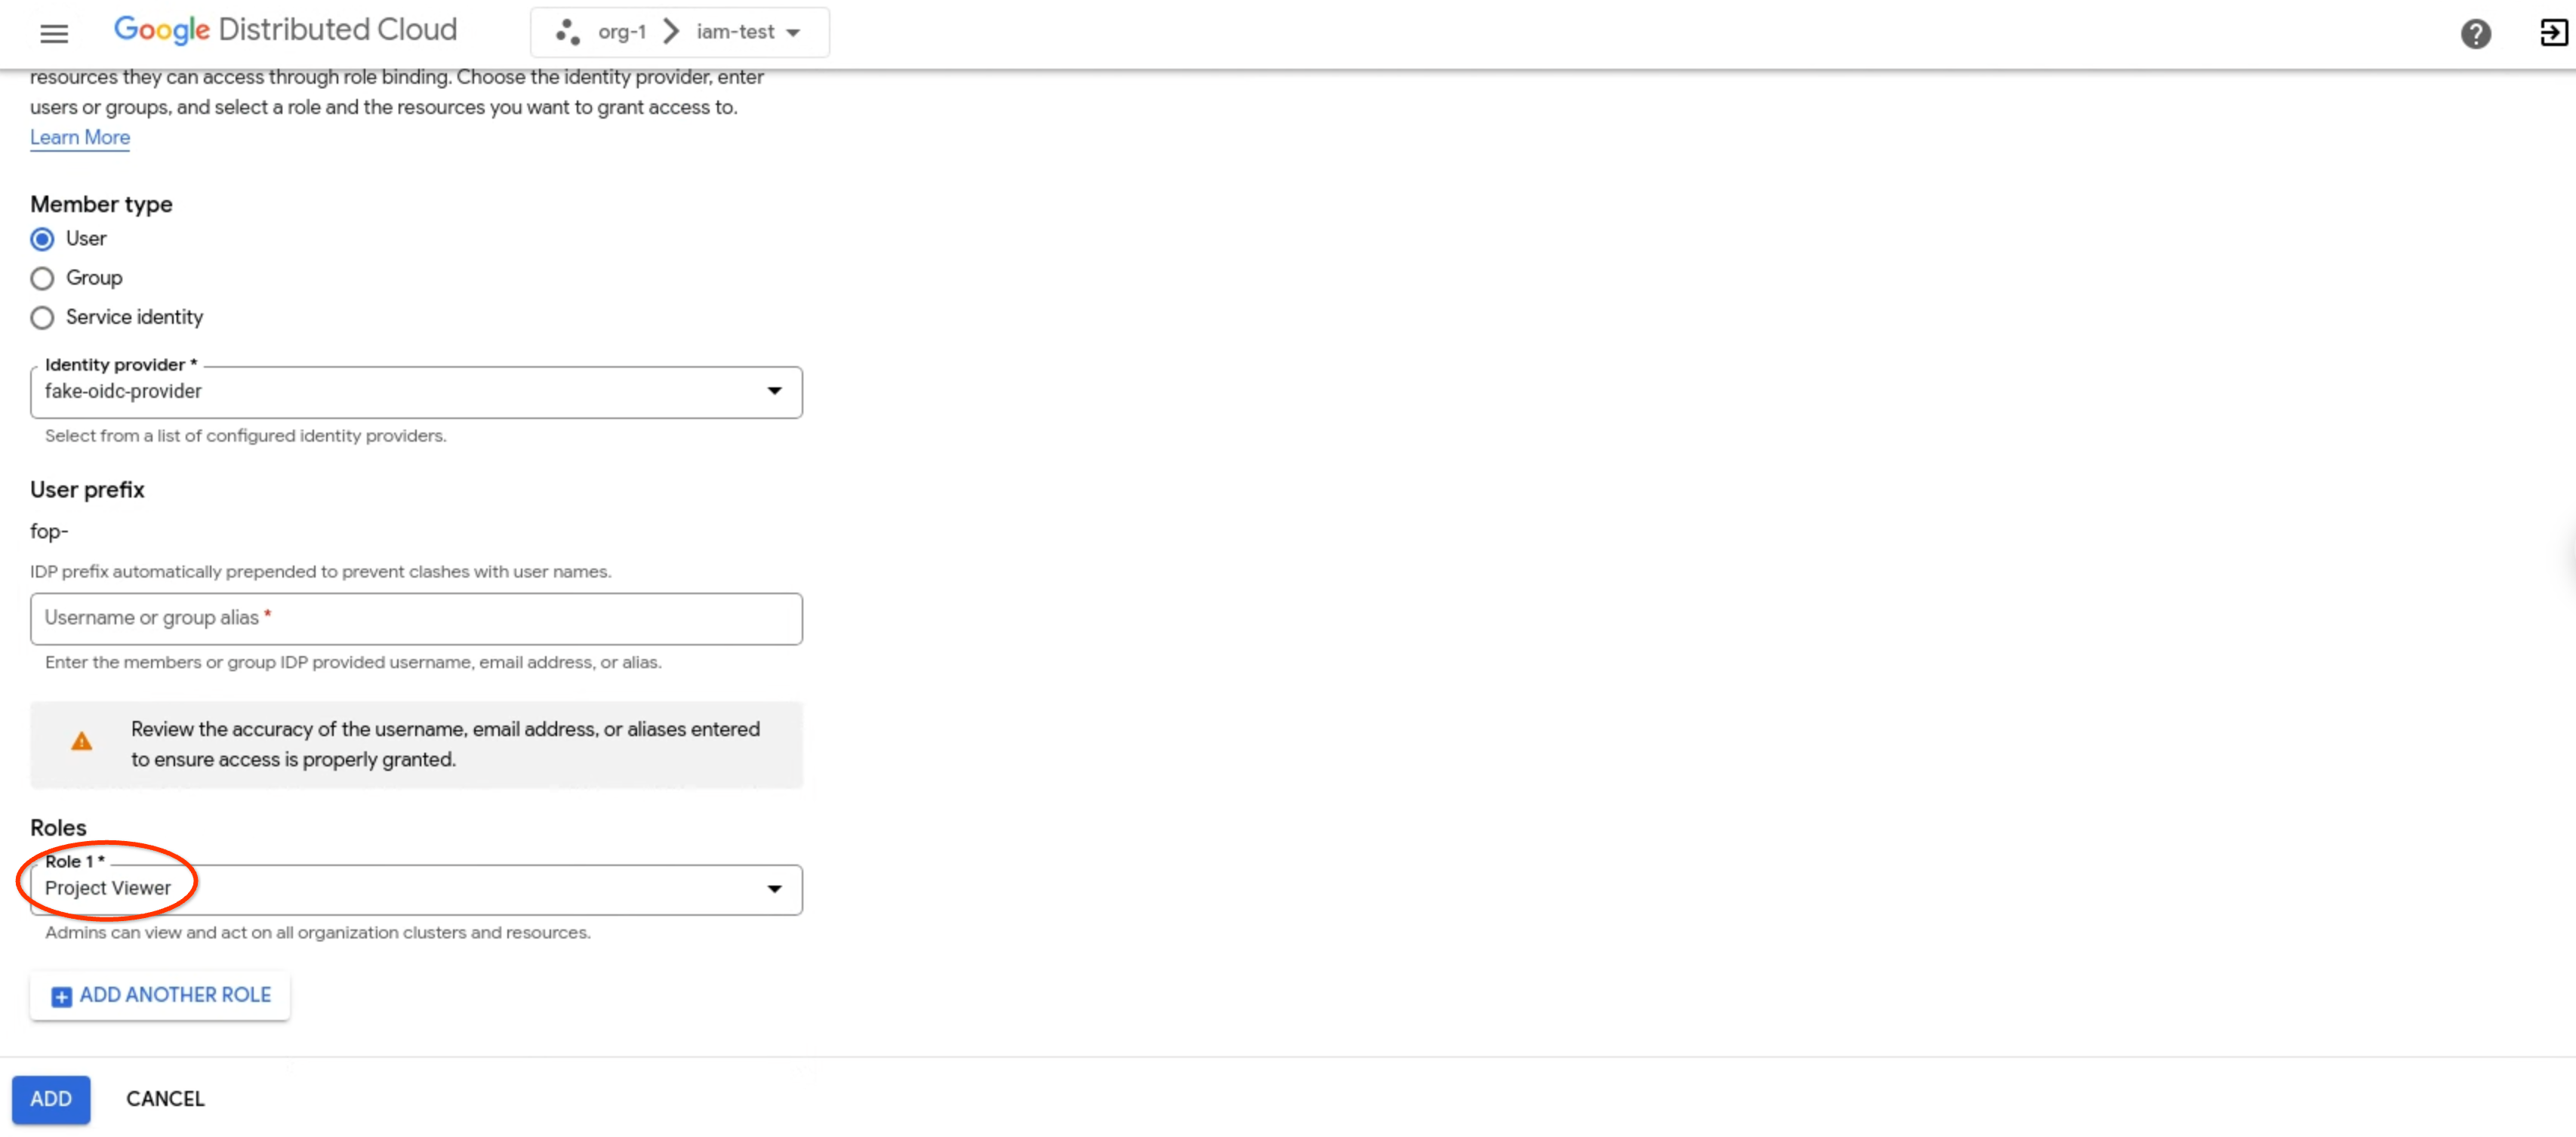
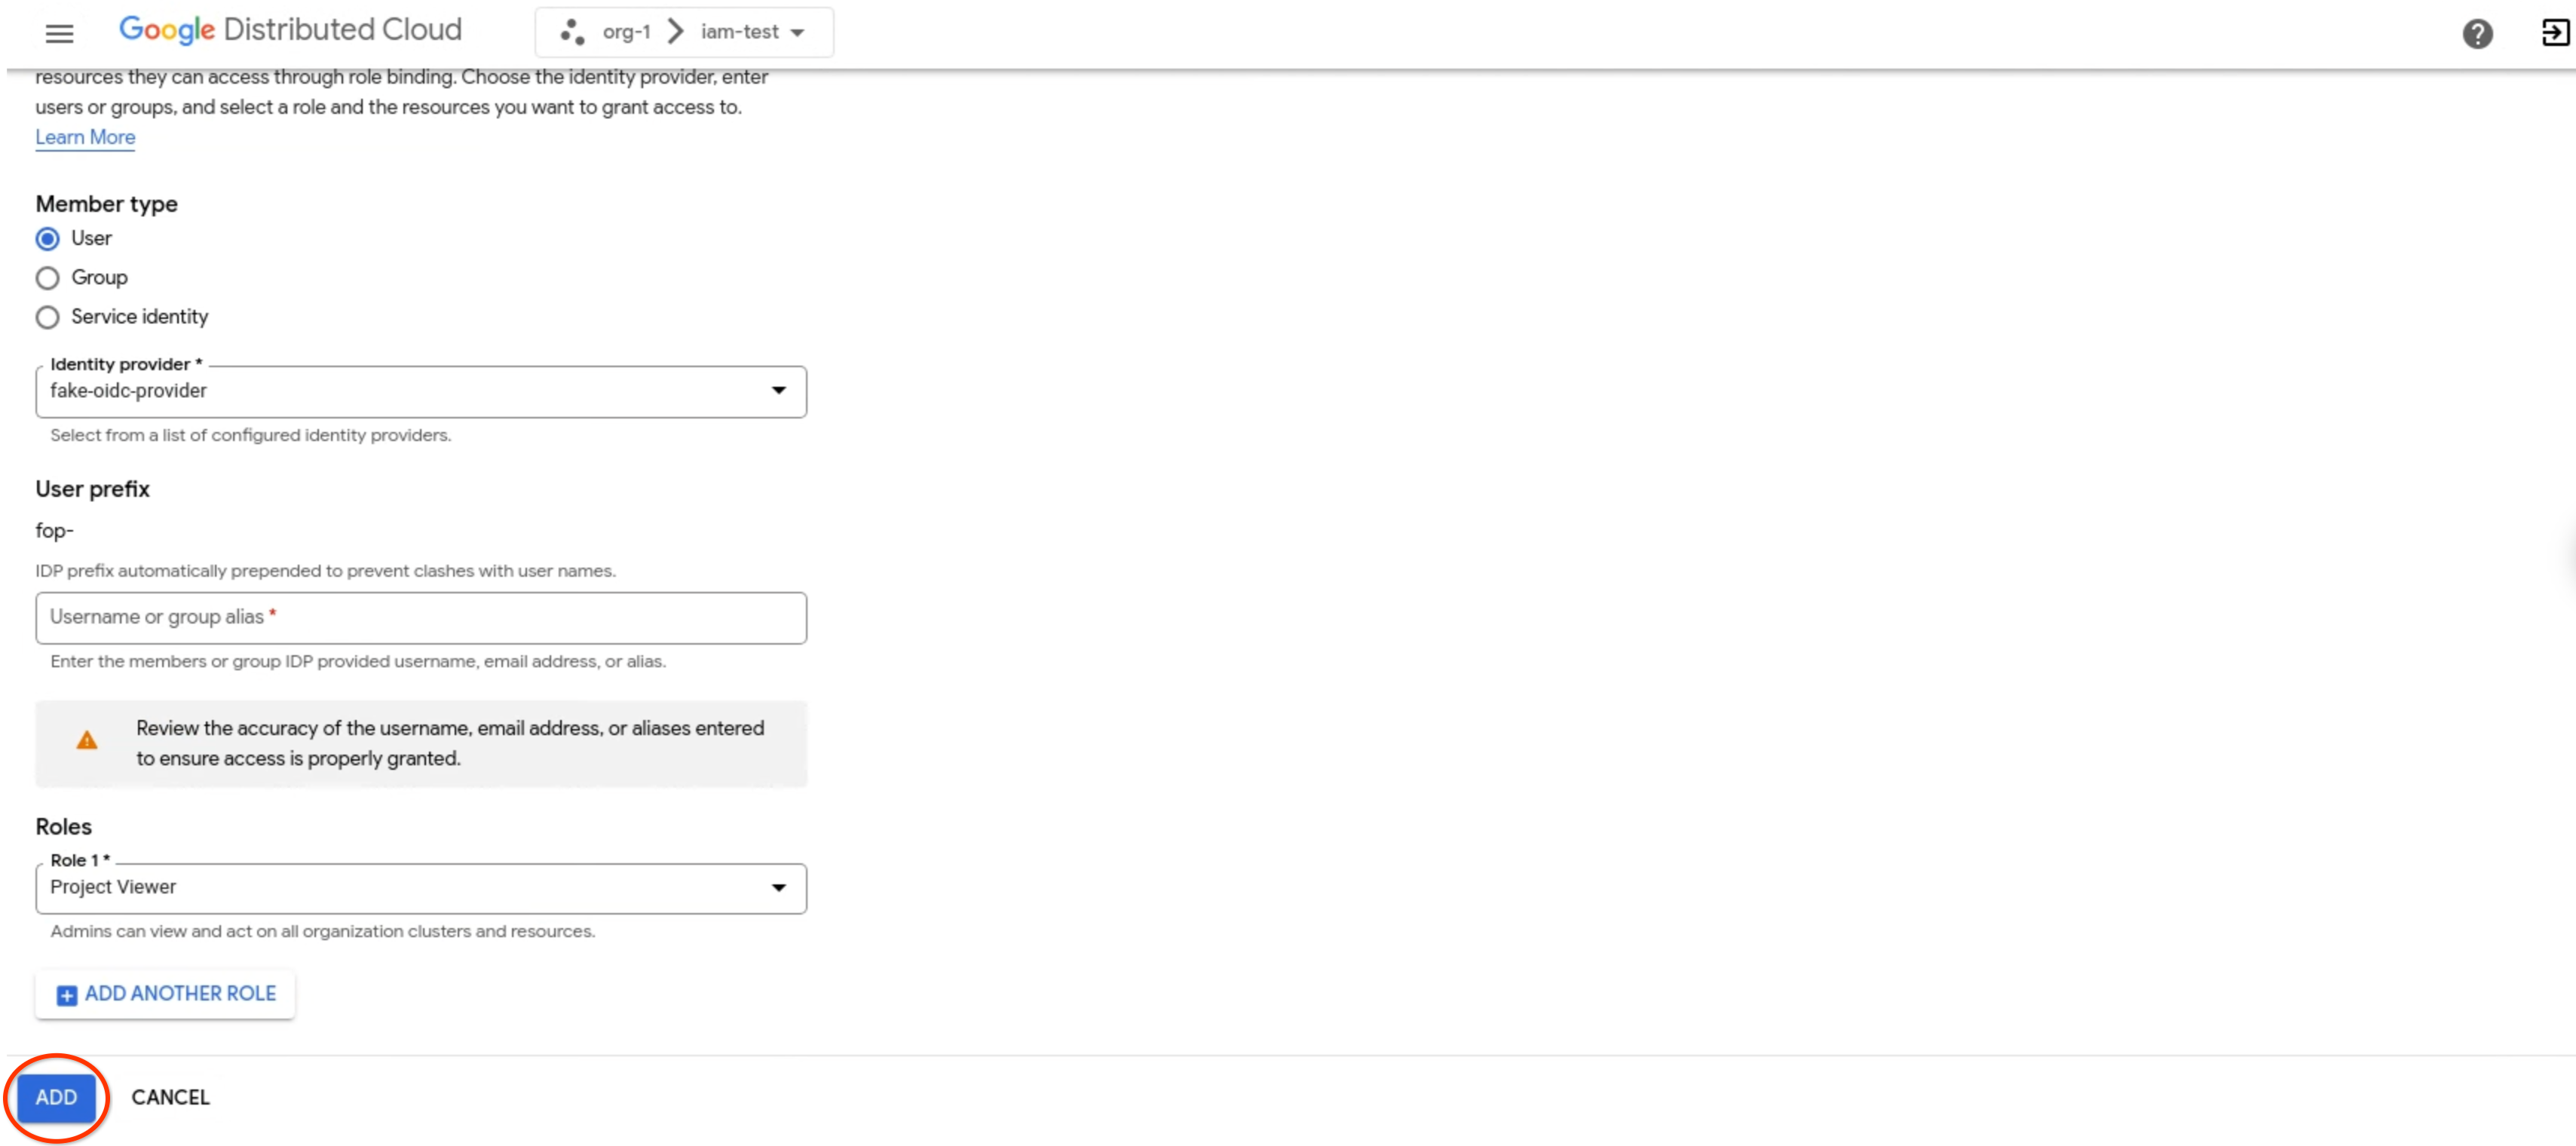
- 点击添加。
gdcloud
确保您已安装 gdcloud CLI。
使用
gdcloud auth login命令登录,以向您的身份提供方进行身份验证。如需了解详情,请参阅 gdcloud CLI 身份验证。为项目设置角色绑定:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
执行以下变量替换操作:
PROJECT:要为其设置角色绑定的项目的名称。USER_ACCOUNT:您要向其授予角色的用户账号。此标志接受带有身份提供方前缀 (user:idpprefix-user@example.com) 的用户邮箱,或带有服务账号项目 (serviceAccount:projectName:serviceAccountName) 的服务账号名称。ROLE:您要分配给用户的预定义角色或自定义角色的名称。
移除角色绑定
当不再需要访问权限时,请移除成员及其关联的角色、权限和访问权限。
如需移除成员,请按以下步骤操作:
控制台
- 登录 GDC 控制台。
- 点击菜单栏中的选择项目。选择要在其中设置角色绑定的现有项目之一,然后点击打开。所选项目会显示在菜单栏中的组织名称后面。
- 在导航菜单中,依次点击身份和访问权限和访问权限。
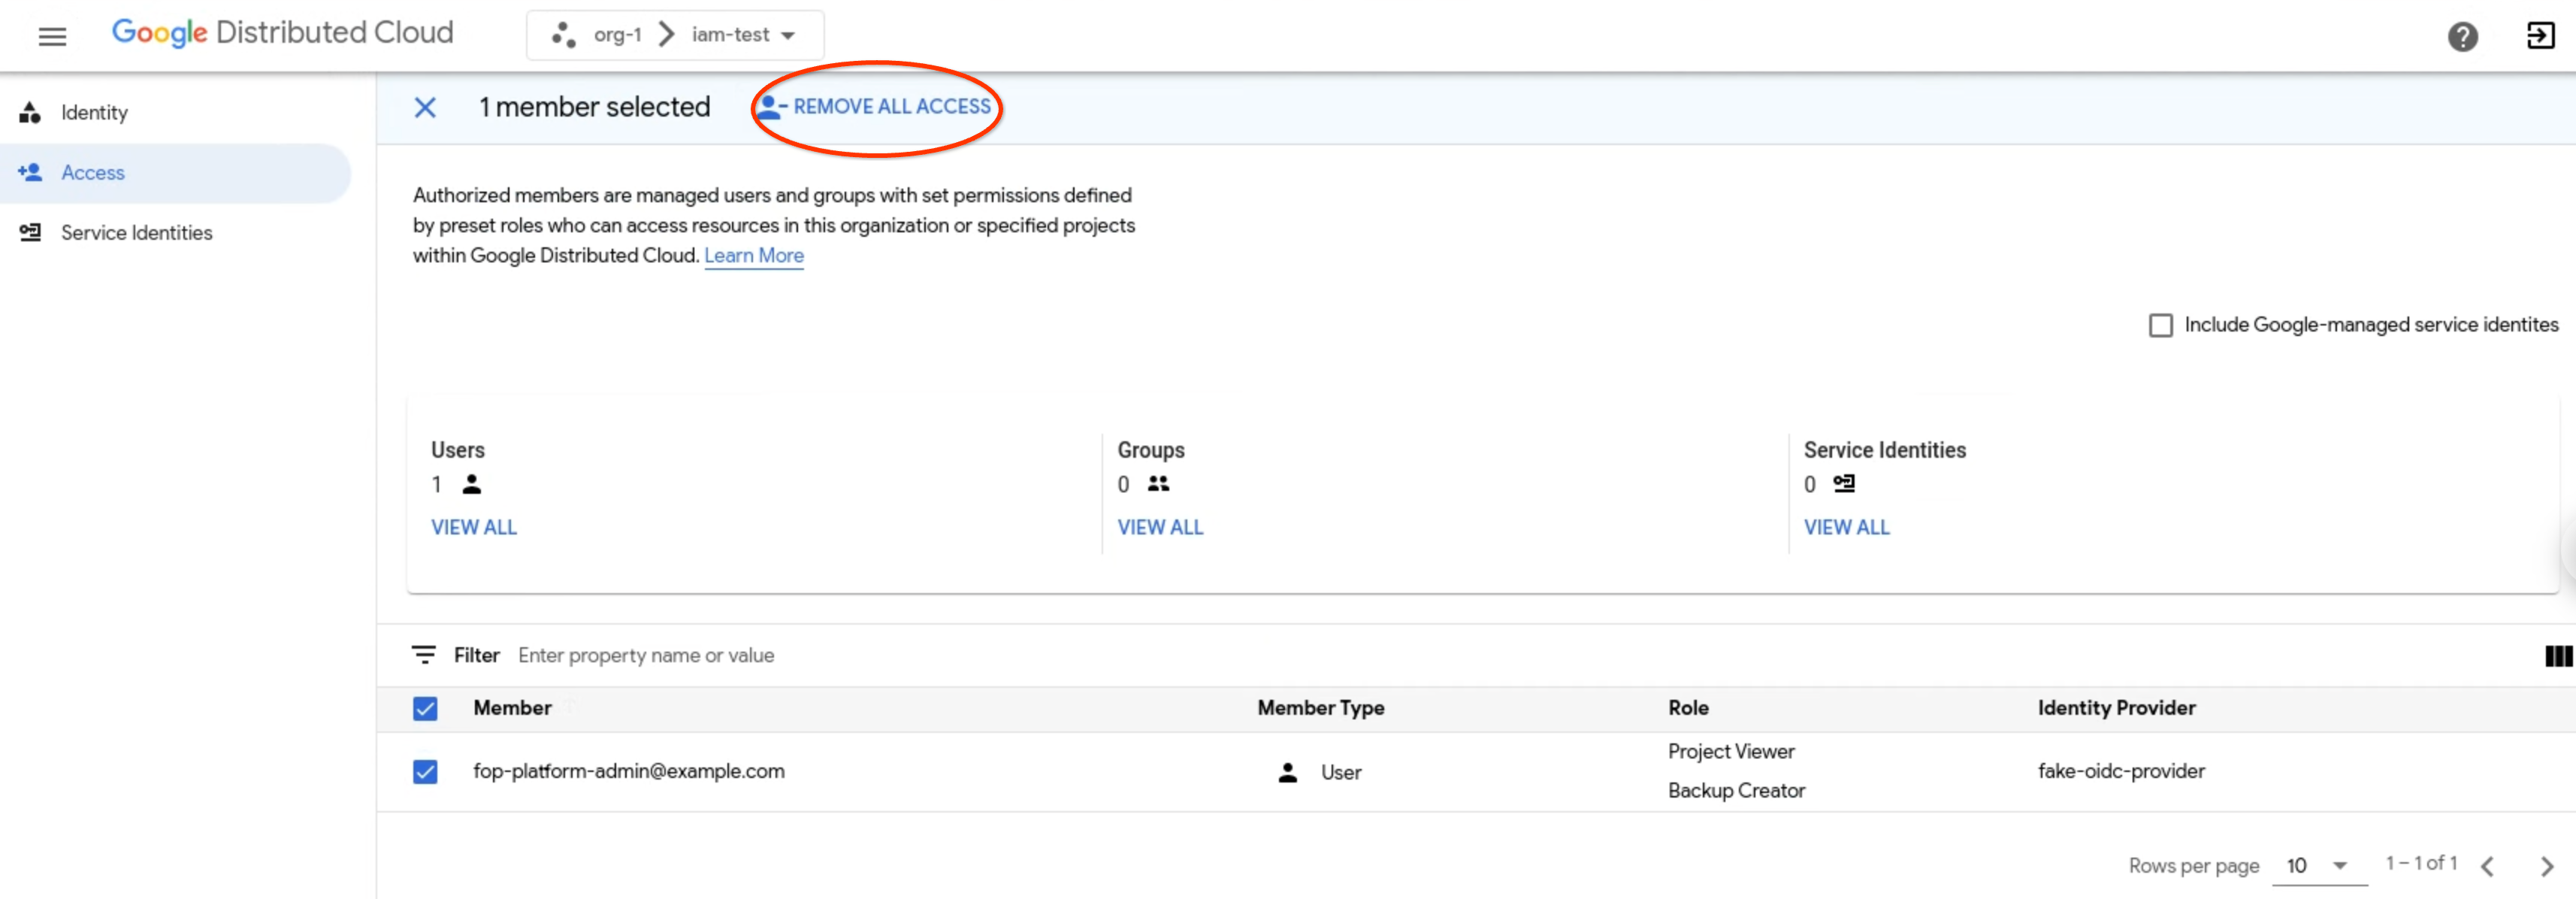
- 在授权成员列表中,选择一个成员。您可以在列表中选择多个成员,一次移除多个成员。
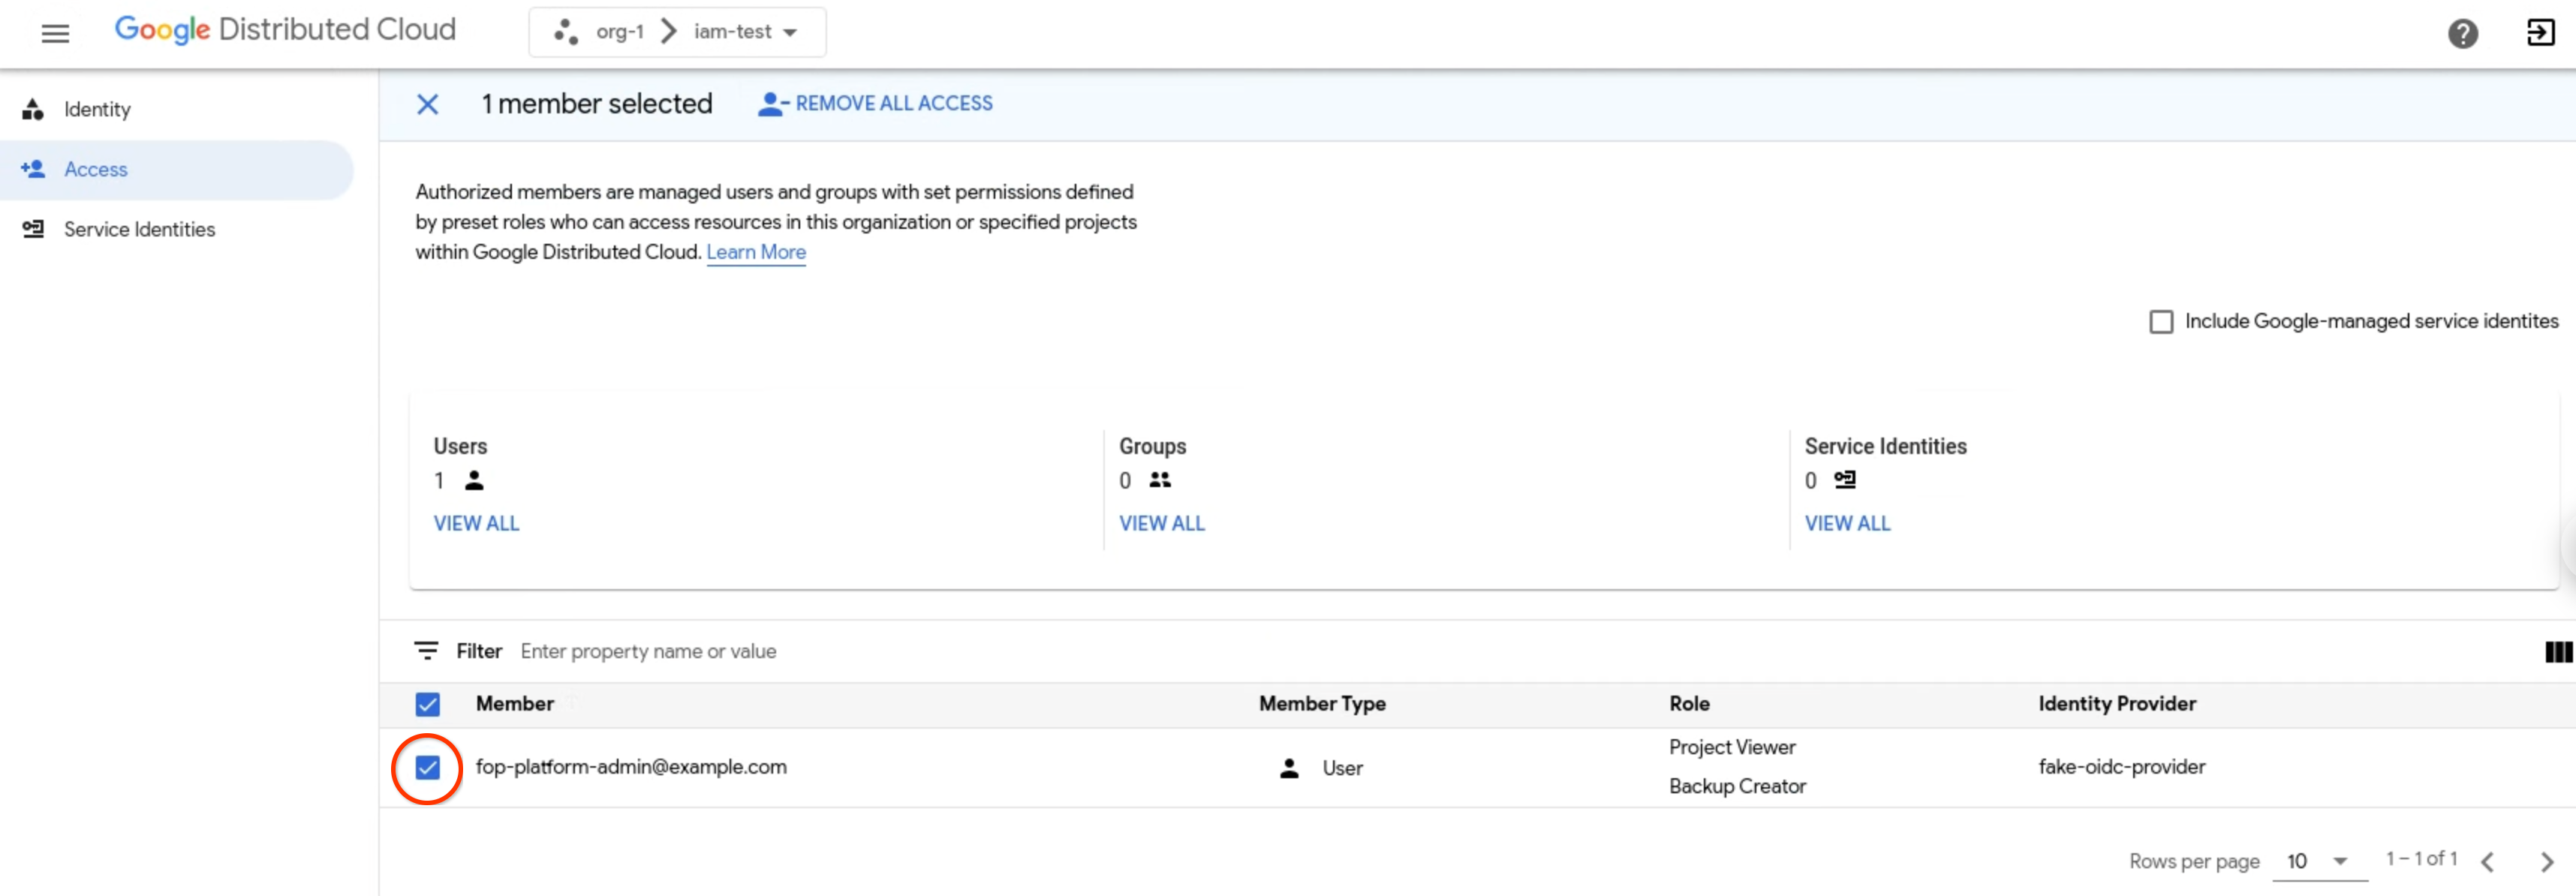
- 点击移除所有访问权限,以从当前项目中移除与成员关联的所有角色绑定。
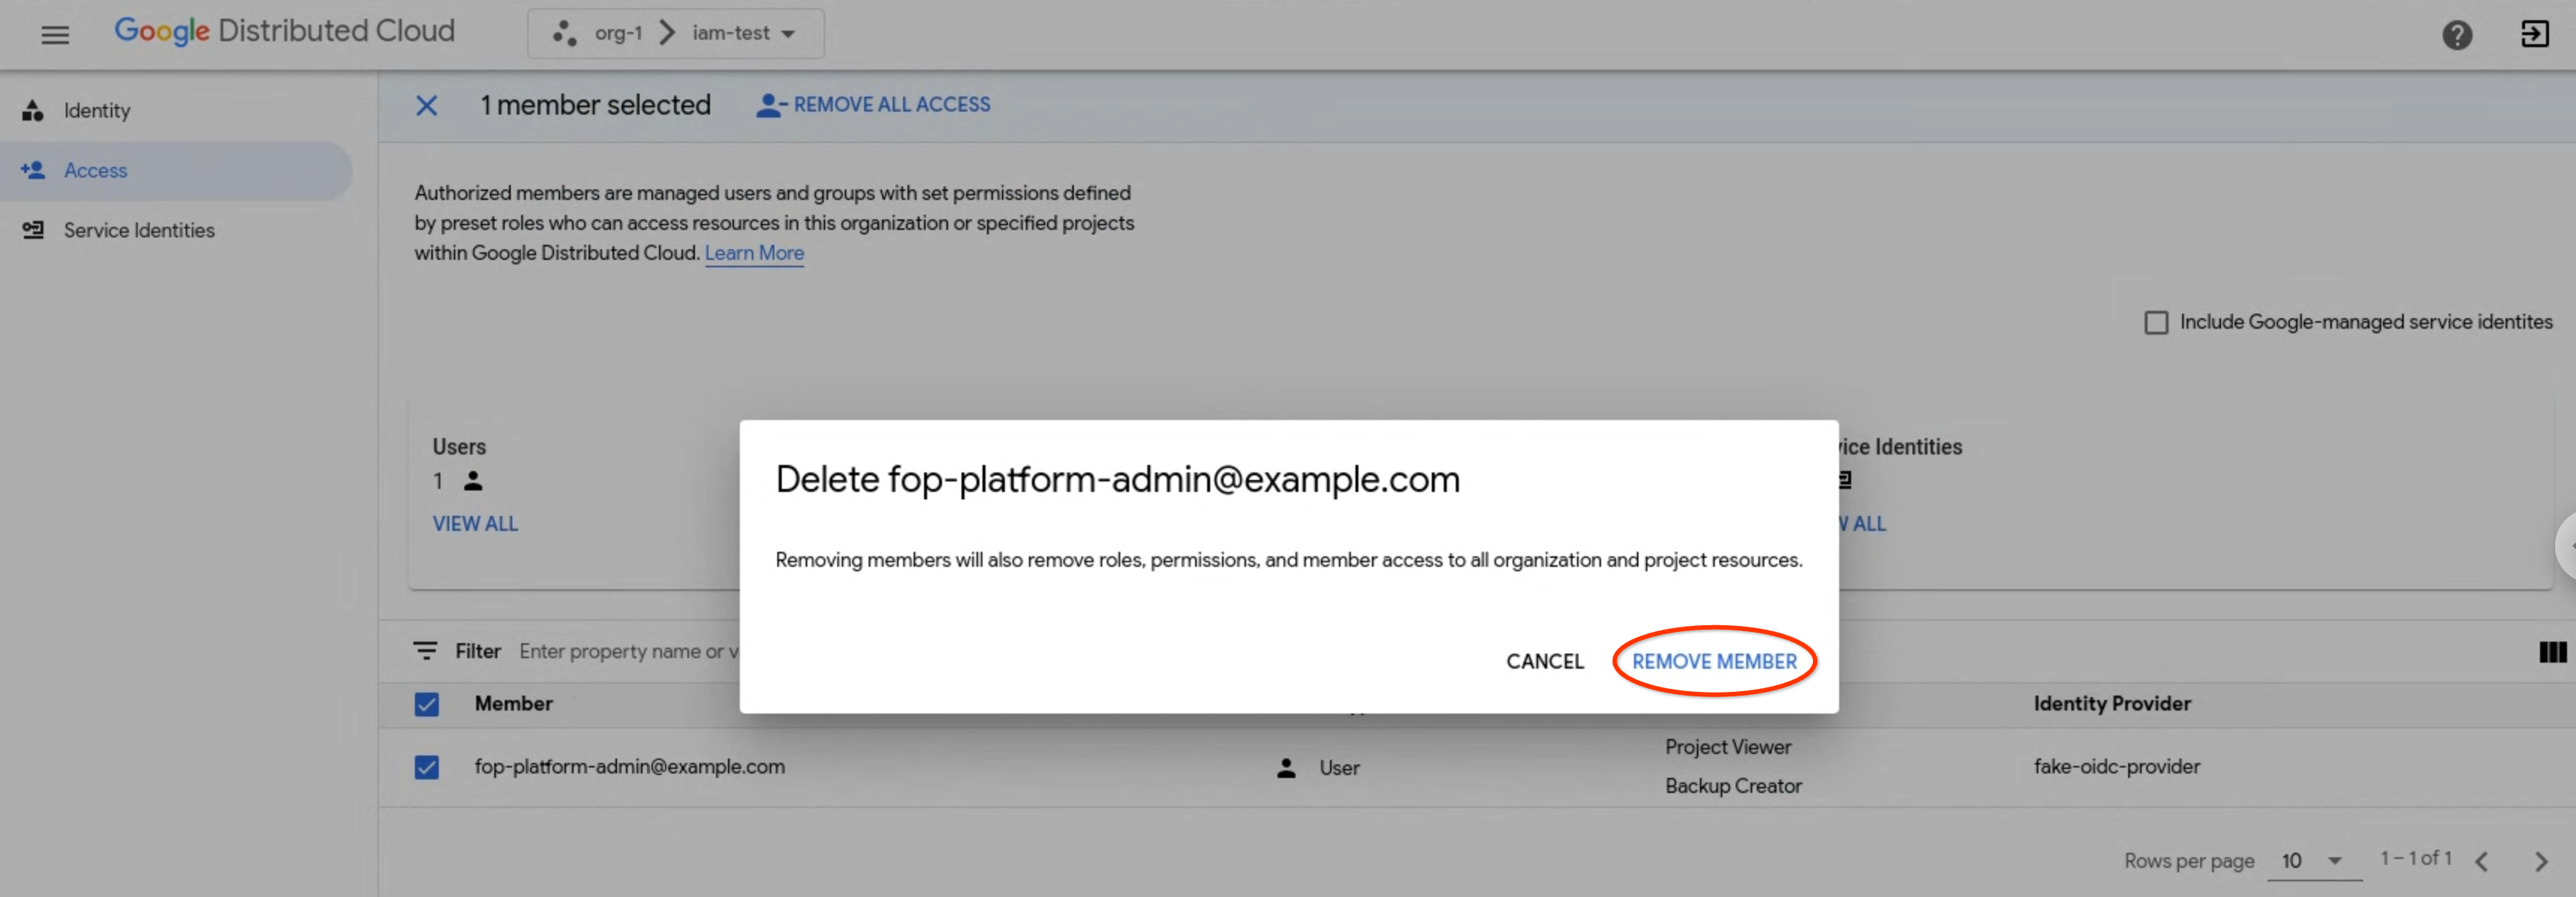
- 出现提示时,点击移除成员进行确认。
gdcloud
确保您已安装 gdcloud CLI。
使用
gdcloud auth login命令登录,以向您的身份提供方进行身份验证。如需了解详情,请参阅 gdcloud CLI 身份验证。移除项目的角色绑定:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
执行以下变量替换操作:
PROJECT:要从中移除角色绑定的项目的名称。USER_ACCOUNT:您要从中移除角色的用户账号。此标志接受带有身份提供方前缀 (user:idpprefix-user@example.com) 的用户邮箱,或带有服务账号项目 (serviceAccount:projectName:serviceAccountName) 的服务账号名称。ROLE:您要从用户账号中移除的预定义角色或自定义角色的名称。