


Google Unified Security 概览
Google Unified Security 是我们新推出的 AI 赋能融合安全解决方案,旨在应对数据碎片化和安全工具孤立化带来的挑战,这些挑战正日益被威胁行为者所利用。Google Unified Security 整合了 Google 领先的威胁情报、安全运维、云安全、安全企业浏览和 Mandiant 专业知识,打造了一个在全球级安全架构上运行的伸缩安全解决方案,可为您的组织提供安全保障。 Gemini AI 提供的实时分析洞见可增强威胁检测能力并简化安全运维,使组织能够从被动防御转变为主动防御,并始终领先于日益复杂的攻击者
Google Unified Security 的关键组成部分包括:
- 现代化安全运维:以 Google 的速度和规模检测、调查和应对威胁
- 威胁情报和风险管理:了解是谁在对您发动攻击以及您在何处面临风险。
- 全面的 Google Cloud 保护和 AI 安全:随时随地降低云风险,保护您的云和 AI 工作负载。
- 安全的企业浏览器:保护任何设备上的公司数据。
- 突发事件响应和专家协助: 世界一流的 Mandiant 突发事件专家随时为您提供帮助。
- 智能体 AI 分类和调查:自动对安全提醒进行分类和调查。
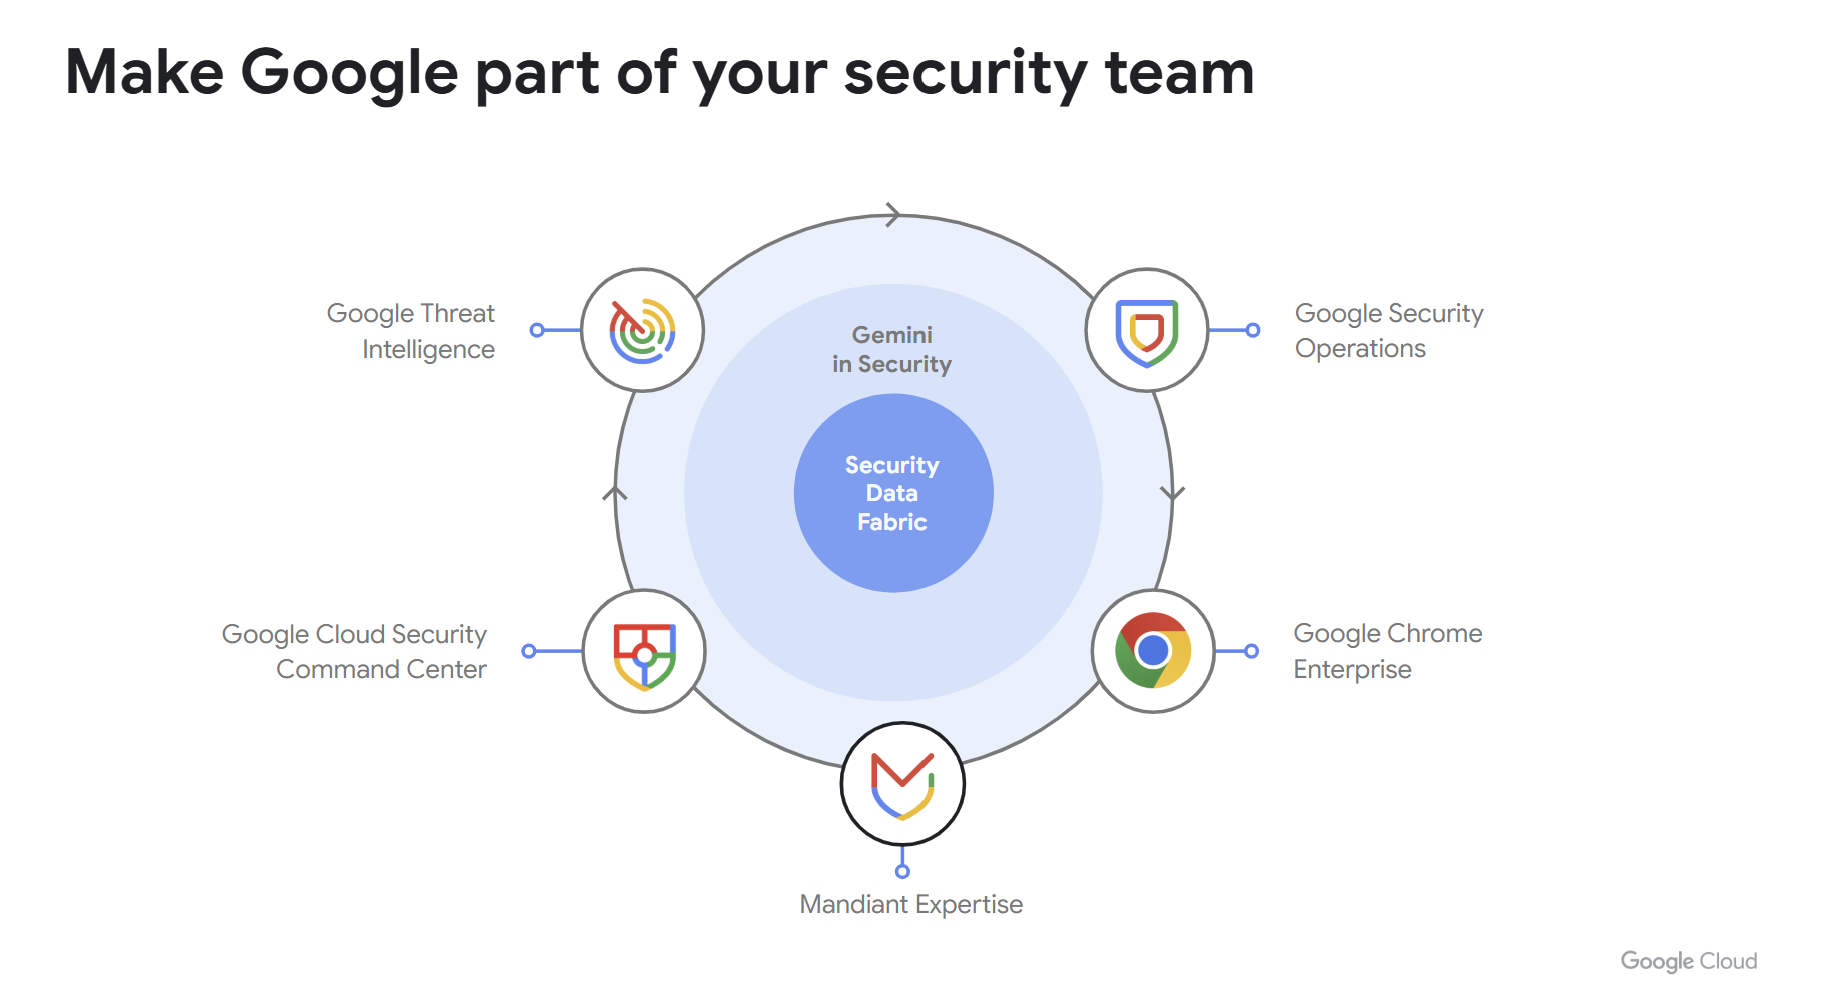
GUS 提供的五大主要解决方案
以下解决方案充分利用了 Google Unified Security 产品套件的强大功能。
强化端点安全:Google Chrome 企业进阶版与 Google SecOps 强强联合,提供集成式防护
Chrome 企业进阶版 (CEP) 与 Google SecOps 集成后,可让您深入了解源自浏览器活动的威胁,从而强化端点安全状况。浏览器已成为各种威胁的常见入口点,包括恶意软件、钓鱼式攻击、凭证盗窃和数据渗漏。由于许多业务应用主要通过浏览器访问,因此必须在攻击者获取关键数据之前应对这些威胁。
此次集成解锁了新的安全运维工作流,使分析师能够通过 Google SecOps 更有效地管理基于浏览器的风险。
- 全新精选检测:专为 Chrome 威胁而设计,并由安全浏览和 Google Threat Intelligence (GTI) 提供支持,可识别其他安全控制措施可能漏掉的威胁。
- 提高可见性:安全分析师可以通过专用的 Google SecOps 信息中心获得更好的可见性,这些信息中心可提供有关 Chrome 安全性事件和异常情况的关键数据洞见,以便于调查。
- 自动响应:借助原生 playbook 编排功能,安全团队还可以直接通过 Google SecOps 平台在 Chrome 企业版上自动执行响应操作,例如屏蔽恶意网址、屏蔽扩展程序,甚至隔离设备。
- 简化了新手入门流程:只需点击几下,即可启用推荐的默认安全设置,并直接集成 Chrome 数据。
这种集中式方法通过 Google Threat Intelligence 丰富功能得到增强,使安全团队能够更快地检测、开展更明智的调查,并更高效地修复基于 Web 的威胁。
Google Chrome 和 Google SecOps 使用入门
示例
调查恶意浏览器扩展程序 某位用户从 Chrome 应用商店以外的来源下载并安装了一个恶意浏览器扩展程序。该扩展程序安装后会读取用户的会话 Cookie,并将其发布到某个可疑网域中的服务器,而该网域是在过去一周内注册的。通过使用浏览器扩展程序遥测,安全分析师可以确定有多少用户安装了此扩展程序,并采取补救措施将其从用户的设备中移除。
非受管设备或自带设备 (BYOD) 上有哪些浏览器活动 员工在个人笔记本电脑上远程办公,通过 Chrome 浏览器访问公司资源来处理项目。Chrome 企业版政策可以强制执行有关员工如何使用企业应用数据的政策。您可以监控试图绕过这些政策的行为(例如尝试上传或下载文件),以确保敏感数据不会存储在不受管理的设备上。
您的环境中发生可疑的用户活动 安全分析师收到一条提醒,指出某位用户在多次登录失败后,突然开始向外部云端存储空间传输大量数据,这引发了对潜在账号入侵或未经授权的数据传输的怀疑。通过分析用户行为趋势,分析师可以验证该员工通常是否仅在标准工作时间内访问这些文件,以及其账号是否遭到入侵。
衡量数据泄露防护 (DLP) 政策的有效性 管理员可以通过查看汇总数据来衡量 DLP 规则的有效性,以确保通过 Chrome 应用的“屏蔽”和“警告”政策能够应对威胁,而不会妨碍合法工作。
利用 Security Command Center 和 Google SecOps 简化 SOC 运营
Google Unified Security 包含 Google Security Command Center 企业方案,并配备了最新的 AI Protection 套件。
Google SecOps 提供云检测调查和响应 (CDIR)、案例管理、SIEM 日志搜索和调查、用于实体图表扩充的 Cloud Asset Inventory 收集,以及使用 Google SecOps 的 SOAR 组件自动执行常见 SOC 工作流的功能。
借助 Google SecOps 和 Security Command Center 的统一功能,SOC 分析师和 Cloud Security Engineer 可以在一个融合平台上查看和响应与其 Google Cloud、Azure 和 AWS 平台中的威胁相关的突发事件和案例。由于 SIEM 和 SOAR 功能在平台中处于核心地位,因此无需再将云日志数据和相关威胁事件发送到平台之外,所有内容都包含在 Google 统一安全这一总称之下。
为了启用 CDIR 的全部功能,需要将某些日志注入 Google SecOps,其中一些日志直接来自 Google Cloud,而对于多云功能,则来自 AWS 和 Azure。
Security Command Center 和 Google SecOps 使用入门
使用现有 Google SecOps 实例激活 SCC-E 的企业层级。 请参阅激活企业方案层级
验证 Security Command Center 检测服务是否已启用:请参阅如何配置 Security Command Center
将 Security Command Center 连接到 AWS,以获取流向实体图的配置和资源数据: 请参阅将 Security Command Center 连接到 AWS
预览版 - 将 Security Command Center 连接到 Azure,以获取流向实体图谱的配置和资源数据。
(可选)将 Security Command Center 与工单系统集成。请参阅集成工单系统
将用户映射到 Google SecOps 平台。请参阅映射用户
启用响应 playbook。请参阅安装 playbook
使用直接注入方式将 Google Cloud 日志注入 Google SecOps:请参阅注入 Google Cloud 日志
设置 Google Cloud 导出过滤条件。
将 AWS 日志注入到 Google SecOps:请参阅注入 AWS 日志。
将 Azure 日志注入 Google SecOps:请参阅注入 Azure 日志
配置可选服务,请参阅高级配置
启用 CDIR 精选检测。请参阅精选检测
示例
CDIR:分析师收到高优先级的 CDIR SCC 增强型提权提醒(由 Cloud Threat 精选检测驱动的众多提醒之一),该提醒会自动映射到 Google SecOps 案例。他们发现,提醒中显示的行为与一个权限过高的服务账号有关,该账号允许攻击者在云环境中横向移动、访问新系统并升级到更高的权限,从而执行恶意操作。 分析师可以查看该行为,并通过调整账号权限或停用账号来做出响应。
SIEM 日志搜索和调查:在 CDIR 调查期间或临时调查期间,分析师可以使用自然语言语法、Yara-L 语法或原始日志搜索,在提取到 Google SecOps 的各种日志中找出与云基础设施和服务相关的信息。 这样可以验证潜在的攻击者行为,以排除假正例或证明真正例。 此类调查中使用的常见日志来源包括(但不限于) Google Cloud 审核日志、AWS CloudTrail 日志和 GuardDuty 事件,以及 Azure AD 活动日志。
Cloud Asset Inventory 集合:在 Google SecOps 与 Security Command Center 之间建立各种连接器后,多云环境的资产清单信息会定期流入 Google SecOps 实体图。这样,SOC 分析师和系统的其他用户就可以立即看到由该清单驱动的其他上下文,从而加快分析速度并帮助确定工作流的优先级。例如,有关 AWS S3 存储桶的丰富提醒可能包含有关该存储桶的其他信息,例如区域、所有者和围绕该存储桶的元数据标记,即使这些信息未出现在来源提醒中。
从创建到使用,全面保障 AI 安全
Google Cloud 的 AI Protection 是一套直接集成到 Security Command Center Enterprise (SCC-E) 中的全面功能,旨在帮助您主动管理 AI 生命周期中存在的各种独特风险。AI Protection 集中呈现 AI 资产、风险和威胁,并与更广泛的云安全环境相结合,助力安全团队和开发者自信地构建和部署 AI 解决方案。
主要优势
- 实现安全可靠的 AI 采用:安全性通常被视为采用 AI 的主要障碍。 AI Protection 可提供必要的工具和数据分析,帮助缓解数据泄露、配置错误和不安全模型使用等风险,从而克服这一挑战。 这样,贵组织就能放心地加速 AI 转型。
AI 生命周期内的安全性:AI Protection 提供端到端安全性,可防范 AI 生命周期内的潜在风险和威胁。其中包括:
- 发现 AI 清单:AI Protection 可以全面扫描您的系统,识别并编目所有现有 AI 资产,包括模型、数据集和关联的应用。这样可以清晰了解 AI 环境,从而更好地进行管理和控制。
- AI 资产的安全:AI Protection 使用我们的虚拟红队测试功能来识别 AI 和云资产中的潜在攻击路径。这包括发现可能允许攻击者访问高价值 AI 资源的恶意组合,并优先处理影响最大和风险最高的项目。
- AI 威胁检测和响应:AI 保护功能会主动监控您的 AI 环境,以检测和应对潜在威胁。这包括检测和应对 LLM 劫持、数据投毒或外泄,以及其他形式的针对 AI 的网络攻击。 响应和修复工作流直接与 Google SecOps 集成。
Model Armor 提供不限模型和云平台的保护:Model Armor 通过过滤生成式 AI 提示和回答,防止数据丢失、品牌损害和冒犯性内容。Model Armor 不限模型,支持各种云中的各种模型,包括 Google 的模型(如 Gemini)、开源模型(如 Llama)和第三方专有模型(如 OpenAI 和 Anthropic Claude)。它可防范提示注入、越狱、敏感数据泄露、恶意网址和冒犯性内容。Model Armor 提供灵活的部署选项,包括用于广泛覆盖的 REST API,以及与 Vertex AI 和其他 Google Cloud 强制执行点的内联集成,可缩短延迟时间,且无需更改应用。
保护 AI 工作负载中的敏感数据:AI Protection 与 Google Cloud 的 Sensitive Data Protection (SDP) 服务集成,可发现、分类和隐去进出 AI 工作负载的敏感数据。Model Armor 可防止 AI 回答中泄露敏感数据。
Security Command Center 中的集中式可见性和响应:AI Protection 在 SCC-E 中提供,后者提供 CNAPP 功能以及与 Google SecOps 的 SIEM/SOAR 集成,作为 GUS 的一部分。这提供了一个单一管理平台,可用于管理 AI 风险,并结合整体云安全环境来应对和修复威胁。这种统一的体验简化了从风险迁移到检测和响应的安全工作流,从而缩短了响应和修复时间。
示例
SCC-E 客户可以立即使用多项关键的 AI Protection 功能:
- Model Armor:通过提示词和回答过滤,防范提示词注入、数据泄露和冒犯性内容。
- Sensitive Data Protection (SDP) 发现:识别 AI 数据集中的敏感数据。
- 与 AI 相关的有害组合:检测 AI 资产和配置的潜在有害组合。
- Posture Management for AI (Vertex AI):评估和管理 Vertex AI 资源的安全状况。
- Threat Detection for AI (Vertex AI):检测针对 Vertex AI 工作负载的威胁并发出提醒。
- Notebook Security Scanner(预览版):扫描 AI 笔记本,查找安全漏洞。
- 适用于 BigQuery 和 Cloud Storage 的数据安全状况管理 (DSPM)(预览版):帮助管理 AI 中所用数据的安全状况。
更多入门资源:
持续安全验证:借助 Google SecOps,从被动应对转为主动预防
SOC 中的安全团队总是疲于应对不断变化的威胁形势。 手动评估漏洞是一个耗时且被动的过程。 此外,第三方安全控制措施和复杂的群组政策或 IAM 权限的级联,导致环境极易出现配置错误。 这会导致组织假设的安全状况与实际安全状况之间存在差距,最终增加风险。 自动化、持续的验证可提供切实可行的数据,让您能够通过易于使用的集成式工作流主动攻击和优化防御。
主要优势
- 攻击模拟目录,由 Mandiant 一线情报提供支持
- 安全验证引擎,根据 Mandiant 一线情报执行最新的攻击者技术。
- 检测监控器,用于按计划主动识别损坏的检测。
示例
持续检测验证功能让您无需在初始部署后手动测试和验证检测是否按预期运行。 运作方式:
- 按常见攻击者 TTP 或目标服务探索攻击目录。
- 执行攻击以测试精选检测并查看结果。
- 定期运行攻击,以持续确保检测效果。
- 在“监控”信息中心内查看结果和趋势。
持续新兴威胁验证可自动将情报报告转换为可执行的程序,以验证您的实际响应。 运作方式:
- 发现与贵组织相关的新兴威胁。
- 您的防御系统已更新,现在包含精选检测。
- 我们执行 AI 生成的攻击,以测试您环境中的检测机制。
- 如果任何检测失败,我们会创建支持请求。
- 提供结果和 AI 建议。
构建面向未来的防御体系:在 Google SecOps 中利用集成式 GTI 主动搜寻威胁
将 Google Threat Intelligence (GTI) 直接集成到 Google SecOps 中,通过应用威胁情报 (ATI) 功能,将威胁检测和响应从被动转变为主动。 ATI 会根据 GTI 整理的高保真失陷指标 (IOC) 持续分析您的安全遥测数据。通过在 Google SecOps 中直接应用这些一线情报,安全团队可以获得无与伦比的可见性和背景信息,确保从最新、经过验证的威胁情报的角度主动解读安全性事件,从而帮助您在面对新颖和复杂的攻击时始终领先一步。此集成利用 Google SecOps 精选检测功能,根据 GTI IOC 评估事件数据,自动生成按优先级排序的提醒(例如“主动入侵”或“高”),以确保重点关注关键威胁。
主要优势
- 情报驱动型检测:利用 Google SecOps 精选检测功能,根据 Mandiant IOC 评估事件数据。当发现与标记为主动入侵或高的 IOC 匹配时,系统会自动生成提醒,确保您专注于关键威胁。
- 增强的调查背景信息:使用 Google SecOps 中的专用 IOC 匹配项标签页,加快调查速度。 立即获取有关可疑实体(网域、IP、哈希、网址)的背景信息,包括 GCTI 优先级、IC-Score、威胁行为者/恶意软件关联以及相关攻击活动,而无需切换到外部工具。
- 优先处理提醒:根据 Mandiant 洞见(例如主动 IR、普及率、归因、商品状态),利用情报驱动的提醒优先级排序。根据情境化 IOC 匹配结果,重点应对分类为“主动入侵”“高”或“中”的提醒。
- 主动威胁搜寻:在 Google SecOps 搜索和检测规则 (YARA-L) 中利用 GTI 馈送和数据分析,主动搜寻环境中的新兴威胁和特定攻击者 TTP。
Google Threat Intelligence 与 Google SecOps 之间的集成点
- 持续 IOC 匹配:Google SecOps 会自动提取 GTI 精选 IOC,并根据您的标准化安全数据 (UDM) 进行评估。
- 精选检测和优先级设置:预构建的检测规则(可在“实用威胁情报 - 精选优先级设置”等规则包中找到)会使用事件数据和 Mandiant 情报功能对 IOC 匹配项进行情境化处理,以生成优先提醒(主动入侵、高、中、入站 IP 身份验证)。
- 原生威胁情报源:原生集成了来自 Mandiant、VirusTotal、安全浏览等来源的威胁情报源,使用户能够创建自己的自定义检测和评分方法。
- 集中调查:IOC 匹配项标签页是查看匹配 IOC、过滤结果(按类型、优先级、状态、来源:Mandiant 等)以及深入了解事件详情、UDM 上下文、威胁情报依据和关联的中心。
使用入门
- 启用精选检测:在 Google SecOps 中启用应用威胁情报精选检测规则包,以启用提醒和优先级排序功能。
- 探索 IOC 匹配项:熟悉如何使用 IOC 匹配项标签页调查提醒。
- 如需详细了解如何确定 GCTI 优先级,请在 IOC 匹配项标签页中点击优先 IOC 匹配项中的任何事件。
示例
- 调查高优先级提醒:分析师在 IOC 匹配项标签页中调查主动入侵优先级提醒。他们发现,匹配的 IOC 是一个与已知钓鱼式攻击活动(可在“关联/活动”中看到)相关联的网域,其 IC 得分很高。查看事件详情后,您确认了来自用户工作站的出站流量。分析师利用这些背景信息触发 SOAR playbook,以隔离机器并重置用户凭证。
- 主动搜寻和验证:在收到 Mandiant 关于新恶意软件变体的报告后,分析师在 Google SecOps SIEM 搜索中使用提供的 IOC(哈希、C2 网域)。他们还查看 IOC 匹配项标签页,按相关恶意软件关联或广告系列名称进行过滤,以确认 ATI 是否已在其环境中检测到相关活动。
Google Unified Security 的初始设置和启用
该产品组合汇集了以下 Google 领先的安全解决方案:
- Security Command Center (SCCE)
- Google SecOps(SecOps 企业 Plus 版)
- Google Threat Intelligence(企业 Plus 版)
- Chrome 企业版浏览器(进阶版)
- Mandiant Threat Defense
开始使用 借助 Google Unified Security,开启更安全的未来之旅。无论您是希望强化现有的安全状况,还是从头开始构建全面的防御体系,我们都能为您提供量身定制的解决方案。 对于现有的 Google 安全产品客户:如果您已经在使用我们安全产品组合中的任何单个产品组件,我们可以为您无缝升级到完整的 Google 统一安全产品包。体验完全集成的安全生态系统带来的更强可见性、智能性和自动化。请与您的 Google Cloud 客户支持团队联系,探索升级路径,充分发挥 Google 统一防御的潜力。
对于新客户 如果您尚未使用 Google 的先进安全解决方案,我们诚邀您探索 Google Unified Security 的变革力量。我们的集成式产品组合提供了一种全面的方法,可在当今复杂的威胁环境中保护您的组织。请与您的专属 Google Cloud 销售代表联系,讨论您面临的具体安全挑战,并了解 Google 统一安全解决方案如何提供您所需的全面保护。我们提供定制化解决方案和部署选项,旨在满足您的独特需求和业务目标。 迈出第一步,打造更安全、更具弹性的未来。立即与我们联系,了解 Google 统一安全解决方案如何为您的安全团队赋能,并保护贵组织最有价值的资产。